Stream
Technical Guides
Artikel aus diesem Stream im gesamten Journal.
41
Veröffentlichte Artikel
Fr. Sep. 2026
1 Mai 2026 6 Min. Lesezeit
BSI DMARC-Compliance: Leitfaden für wichtige Software-Anforderungen
Wesentliche Kriterien für die Auswahl von BSI-konformen DMARC-Lösungen. Vollständige Implementierungsanleitung für deutsche Organisationen, die regulatorische Anforderungen bewältigen.
Artikel lesen
DMARC Record Syntax Aufschlüsselung: Jeder Tag und Wert erklärt
Umfassende Aufschlüsselung der DMARC-Record-Syntax mit Erklärung jeder einzelnen Kennzeichnung. Beherrschen Sie DNS-Record-Komponenten, erforderliche vs. optionale Werte und Konfigurationsbeispiele.
7 mín 1 Mai 2026
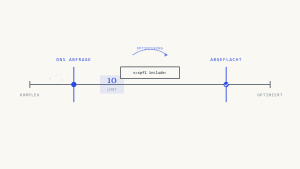
SPF Flattening: Vollständiger Leitfaden zu DNS-Lookup-Limits
Lösen Sie die Komplexität von SPF-Einträgen mit DNS-Abfrageoptimierung. Erfahren Sie, wie SPF-Flattening das Limit von 10 DNS-Abfragen für eine zuverlässige E-Mail-Authentifizierung löst.
7 mín 1 Mai 2026
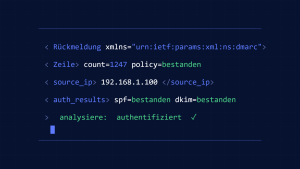
Wie man DMARC-Aggregat-Berichte wie ein Profi liest
Beherrschen Sie die Analyse von DMARC-Aggregatberichten mit dieser Schritt-für-Schritt-Anleitung. Lernen Sie, XML-Berichte zu interpretieren, Bedrohungen zu identifizieren und Probleme bei der E-Mail-Authentifizierung zu beheben.
6 mín 28 Apr. 2026
Warum DMARC fehlschlägt: 10 kritische Implementierungsfehler, die die E-Mail-Authentifizierung zunichtemachen
DMARC-Implementierungsfehler betreffen 70 % der Bereitstellungen. Erfahren Sie die 10 kritischen Fehler, die die E-Mail-Authentifizierung beeinträchtigen, und entdecken Sie Lösungen zur Behebung.
5 mín 28 Apr. 2026
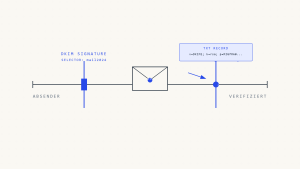
DKIM Selector Leitfaden: Wie E-Mail-Authentifizierungsschlüssel funktionieren
Vollständiger technischer Leitfaden zu DKIM-Selektoren für E-Mail-Sicherheitsexperten. Erfahren Sie mehr über Schlüsselverwaltung, Rotationsstrategien und Fehlerbehebungstipps.
6 mín 28 Apr. 2026
MTA-STS Implementierungshandbuch: Vollständige Einrichtung in 2026
Vollständiger Leitfaden zur Implementierung von MTA-STS für 2026. Erfahren Sie die Schritt-für-Schritt-Einrichtung, moderne Best Practices und wie Sie häufige Fehler vermeiden, die die E-Mail-Sicherheit gefährden.
9 mín 22 Apr. 2026
MTA-STS vs DANE: Vollständiger Vergleich der E-Mail-Sicherheit für moderne Organisationen
Vergleichen Sie die E-Mail-Sicherheitsprotokolle MTA-STS und DANE. Erfahren Sie mehr über technische Implementierungen, Sicherheitsvorteile und Bereitstellungsaspekte für den Schutz der Transportschicht.
7 mín 22 Apr. 2026
Wie MTA-STS E-Mail-Downgrade-Angriffe verhindert: Technische Abwehrmechanismen
Erfahren Sie, wie MTA-STS ausgeklügelte E-Mail-Downgrade-Angriffe durch verpflichtende Verschlüsselungsrichtlinien verhindert und so vor STARTTLS-Stripping und DNS-Manipulation schützt.
7 mín 21 Apr. 2026
PCI DSS 4.0 E-Mail-Sicherheits-Implementierungsleitfaden: Ein vollständiger Setup-Rahmen
Vollständige Schritt-für-Schritt-Anleitung zur Implementierung von E-Mail-Sicherheitskontrollen, die die PCI-DSS-4.0-Compliance-Anforderungen unterstützen, einschließlich SPF-, DKIM- und DMARC-Bereitstellungsstrategien.
8 mín 20 Apr. 2026
NIST E-Mail-Authentifizierungs-Richtlinien: Vollständiger Rahmen für die Cybersicherheits-Compliance des Bundes
Vollständiger Leitfaden zu den E-Mail-Authentifizierungsstandards des NIST und den Anforderungen des föderalen Cybersicherheitsrahmens. Erfahren Sie Implementierungsstrategien für die Einhaltung staatlicher Vorschriften.
5 mín 20 Apr. 2026
ISO 27001 E-Mail-Controls: Leitfaden für Sicherheitsmanagement
Umfassender Leitfaden zur Implementierung von E-Mail-Authentifizierungskontrollen und Überwachung für die ISO 27001-Zertifizierungskonformität
6 mín 19 Apr. 2026
BSI TR-03182 E-Mail-Sicherheitsleitfaden: DMARC-Compliance für deutsche Organisationen
Vollständiger Implementierungsleitfaden für die Anforderungen des deutschen Cybersicherheitsrahmens BSI TR-03182, einschließlich der verpflichtenden DMARC-Compliance und der E-Mail-Authentifizierungsstandards.
6 mín 16 Apr. 2026
Der Skysnag-Scanner
Überprüfen Sie das DMARC Ihrer Domain Compliance.
Fünf Protokolle. Sechzig Sekunden. Kein Konto. Ein vollständiger Bericht über die Authentifizierungsstrategie Ihrer Domain — bereit, bevor Ihr Kaffee kalt wird.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT Keine Anmeldung erforderlich