Stream
Technical Guides
Artikel aus diesem Stream im gesamten Journal.
44
Veröffentlichte Artikel
Di. Nov. 2026
27 Okt. 2026 14 Min. Lesezeit
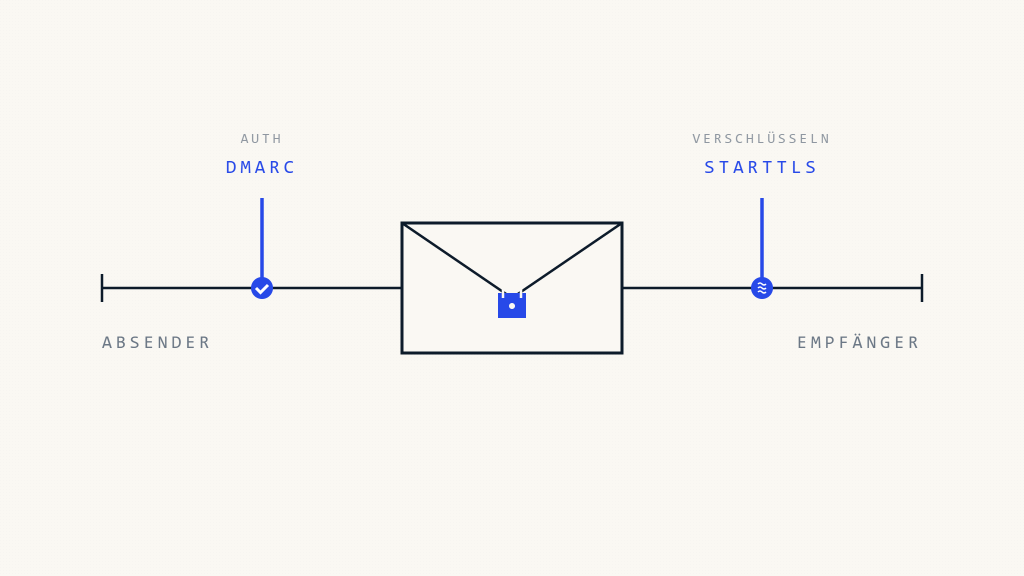
STARTTLS vs. DMARC: E-Mail-Sicherheitsprotokolle erklärt
STARTTLS verschlüsselt E-Mails während der Übertragung, während DMARC die Identität des Absenders authentifiziert. Erfahren Sie, wie beide Protokolle zusammenwirken, um Phishing zu verhindern und Daten während der Übertragung zu schützen.
Artikel lesen
Subdomain-DMARC-Vererbung: Debug-Lücken in der Policy
Verhindern Sie die Übernahme von Subdomains durch eine korrekte Konfiguration der DMARC-Richtlinienvererbung. Erfahren Sie, wo DMARC-Richtlinien für Subdomains versagen und wie Sie ausnutzbare Sicherheitslücken bei der E-Mail-Authentifizierung schließen können.
12 mín 23 Okt. 2026
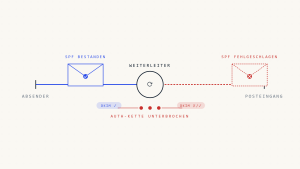
E-Mail-Weiterleitung bricht DMARC: Deshalb
Die E-Mail-Weiterleitung kann zu DMARC-Fehlern führen, da die SPF- und DKIM-Authentifizierung bei der Weiterleitung von Nachrichten beeinträchtigt werden kann. Erfahren Sie, warum E-Mail-Weiterleitungen Authentifizierungsfehler verursachen und wie Sie weiterleitungssichere Richtlinien implementieren.
10 mín 21 Okt. 2026
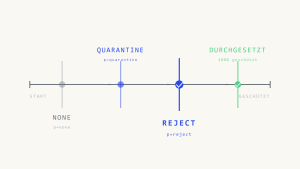
DMARC-Richtlinienentwicklung: Wann von None zu Quarantine zu Reject wechseln im Jahr 2026
Strategischer Leitfaden zur schrittweisen Durchsetzung der DMARC-Richtlinie von p=none bis p=reject, einschließlich Fehlerbedingungen, stufenweiser Einführungsstrategien und Validierungszeiträumen für 2026.
11 mín 26 Aug. 2026
VMC-Zertifikate erklärt: Ihr vollständiger Leitfaden zu Verified Mark Certificates
Meistern Sie VMC-Zertifikate für die BIMI-Implementierung. Erfahren Sie mehr über Validierungsanforderungen, geschäftliche Auswirkungen und Implementierungsstrategien für eine sichere Markenauthentifizierung in E-Mails.
7 mín 24 Aug. 2026
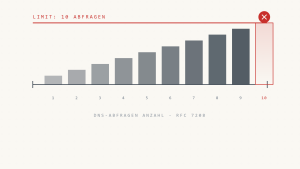
SPF-Datensatz-Limits: Der unsichtbare Zustellbarkeits-Killer
Das SPF-Limit von 10 DNS-Lookups beeinträchtigt die E-Mail-Authentifizierung bei 63 % der Unternehmen mit mehreren Anbietern. Erfahren Sie, wie Sie DNS-Lookups zählen, PermError vermeiden und SPF-Probleme beheben, bevor die E-Mail-Zustellung fehlschlägt.
12 mín 13 Aug. 2026

Der verborgene Grund, warum authentifizierte E-Mails dennoch fehlschlagen
Die Authentifizierung ist erfolgreich, dennoch schlagen E-Mails weiterhin fehl. Erfahren Sie, warum sich die DMARC-Ausrichtung von einer erfolgreichen SPF- und DKIM-Prüfung unterscheidet, wo die Ausrichtung fehlschlagen kann und was Sie über die Authentifizierung hinaus überprüfen sollten.
8 mín 12 Aug. 2026
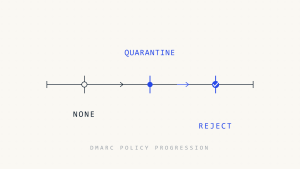
DMARC-Reject-Policy: Wann und wie man sie sicher implementiert
Erfahren Sie, wie Sie eine DMARC-Reject-Richtlinie sicher implementieren, ohne legitime E-Mails zu beeinträchtigen. Praxisleitfaden für den Wechsel von Quarantine zu Reject mit Validierungsschritten und Maßnahmen zur Vermeidung von Zustellungsfehlern.
11 mín 13 Juli 2026
PCI DSS E-Mail-Sicherheit für E-Commerce: DMARC-Einrichtungsleitfaden für Shopify und WooCommerce
Vollständige Schritt-für-Schritt-Anleitung zur Implementierung der E-Mail-Authentifizierung auf Shopify und WooCommerce, um die PCI-DSS-Compliance-Anforderungen zu erfüllen und E-Commerce-Abläufe zu schützen.
13 mín 9 Juli 2026
So dokumentieren Sie E-Mail-Authentifizierung für PCI-DSS-Audits: Ein QSA-bereiter Compliance-Leitfaden
Schritt-für-Schritt-Anleitung zur Erstellung einer DMARC-Dokumentation, die die Anforderungen von QSAs für PCI-DSS-Compliance-Audits erfüllt, einschließlich technischer Konfigurationen und Prozessdokumentationen.
8 mín 7 Juli 2026
KI-DMARC-Integration: Wie man Intelligenz aktiviert, ohne Sicherheitsgrenzen zu verletzen
Architekturempfehlungen für die sichere Integration von KI in DMARC-Plattformen unter Verwendung des Model Context Protocol (MCP), um E-Mail-Sicherheitsintelligenz zu ermöglichen, ohne die Angriffsfläche zu erweitern.
5 mín 6 Juli 2026
DMARC p=none erklärt: Überwachungsmodus, Risiken und der Weg zur Durchsetzung
Die DMARC-Richtlinie „none“ ermöglicht die Überwachung der E-Mail-Authentifizierung ohne Durchsetzung von Schutzmaßnahmen. Erfahren Sie, wann p=none eingesetzt werden sollte, welche häufigen Fehlerquellen auftreten und wie Sie sicher zu Quarantäne- oder Ablehnungsrichtlinien wechseln können.
10 mín 23 Juni 2026
DMARC für Zahlungsdienstleister: Unterstützung von PCI DSS Anti-Phishing-Kontrollen
Vollständiger Leitfaden zur Implementierung der DMARC-E-Mail-Authentifizierung für Zahlungsdienstleister, einschließlich PCI-DSS-Compliance-Anforderungen und MTA-STS-Integration.
11 mín 22 Juni 2026
Der Skysnag-Scanner
Überprüfen Sie das DMARC Ihrer Domain Compliance.
Fünf Protokolle. Sechzig Sekunden. Kein Konto. Ein vollständiger Bericht über die Authentifizierungsstrategie Ihrer Domain — bereit, bevor Ihr Kaffee kalt wird.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT Keine Anmeldung erforderlich