ストリーム
Technical Guides
このストリームに含まれる記事(ジャーナル全体)
44
公開記事数
火 11月 2026
27 10月 2026 読了時間:19分
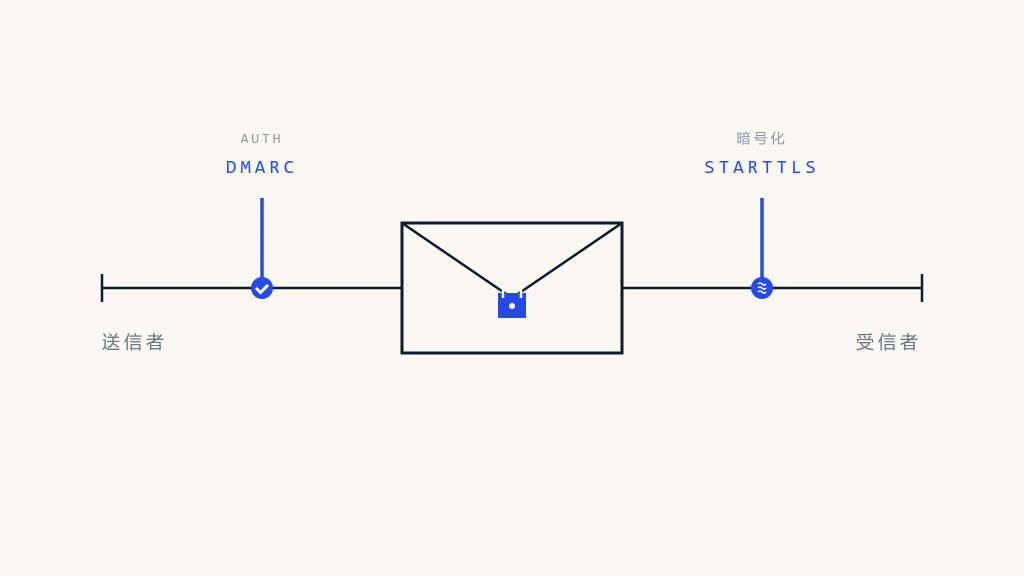
STARTTLS vs DMARC:メールセキュリティプロトコルを解説
STARTTLSはメールの送信中に通信を暗号化し、DMARCは送信者の身元を認証します。これら2つのプロトコルがどのように連携してフィッシング攻撃を防止し、転送中のデータを保護するのかを解説します。
記事を読む
サブドメインDMARC継承:ポリシーギャップのデバッグ
DMARCポリシーの継承を正しく設定することで、サブドメインの乗っ取りを防止しましょう。サブドメインのDMARCポリシーが適切に機能しない原因を理解し、悪用される可能性のあるメール認証のセキュリティ上の脆弱性を解消する方法を学びます。
15 最小 23 10月 2026
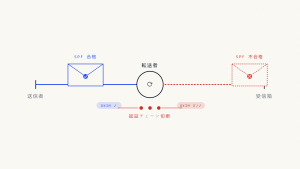
メール転送がDMARCを破壊する理由
メール転送では、メッセージの中継時にSPFやDKIMの認証が正常に機能しなくなることがあり、DMARC認証エラーが発生する原因となります。メール転送によって認証エラーが発生する理由と、転送に対応した安全なメール認証ポリシーを導入する方法を解説します。
12 最小 21 10月 2026
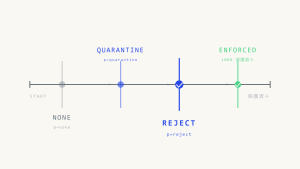
DMARCポリシーの進化:2026年にNoneからQuarantine、Rejectへ移行するタイミング
p=none から p=reject までのDMARCポリシー適用を段階的に強化するための戦略ガイド。2026年に向けた認証失敗条件、段階的な導入戦略、検証期間について解説します。
14 最小 26 8月 2026
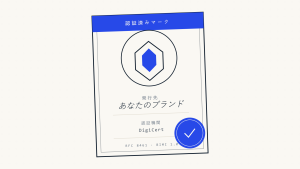
VMC証明書の完全ガイド:検証済みマーク証明書の詳細解説
BIMI導入に必要なVMC証明書を徹底解説。検証要件、ビジネスへの影響、安全なメールブランド認証を実現するための導入戦略について学びます。
9 最小 24 8月 2026
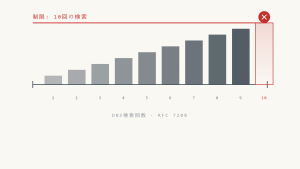
SPFレコードの制限:静かな配信性の殺し屋
SPFのDNSルックアップ上限「10回」により、複数のベンダーを利用する組織の63%でメール認証に問題が発生しています。DNSルックアップ数の確認方法、PermErrorの回避方法、そしてメール配信に失敗する前にSPFを修正する方法をご紹介します。
15 最小 13 8月 2026
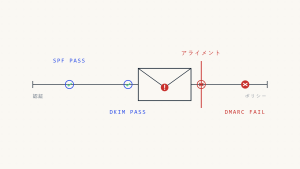
認証されたメールが失敗する隠れた理由
認証に成功していても、メールが失敗することがあります。DMARCアライメントがSPFやDKIMの認証成功と異なる理由、アライメントが失敗するポイント、そして認証以外に確認すべき項目について解説します。
11 最小 12 8月 2026
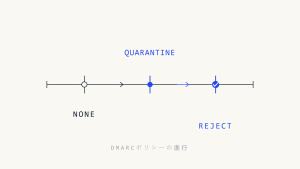
DMARCリジェクトポリシー:安全な実装のタイミングと方法
正規のメール配信に影響を与えることなく、DMARCのrejectポリシーを安全に導入する方法を学びましょう。quarantineからrejectへの移行を、検証手順と障害防止策を含めて実践的に解説します。
15 最小 13 7月 2026
PCI DSS Eコマースのメールセキュリティ:ShopifyとWooCommerceのDMARC設定ガイド
PCI DSS コンプライアンス要件への対応と、Eコマース運営の保護を実現するための、Shopify および WooCommerce におけるメール認証の完全なステップバイステップ導入ガイド。
19 最小 9 7月 2026
PCI-DSSの監査でメール認証を文書化する方法:QSA対応のコンプライアンスガイド
技術的な設定およびプロセス文書を含め、PCI-DSSコンプライアンス監査におけるQSA要件を満たすDMARCドキュメントを作成するためのステップバイステップガイド。
12 最小 7 7月 2026
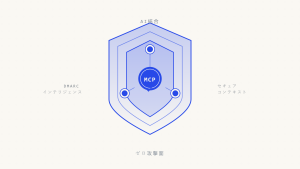
AI DMARC統合:セキュリティ境界を破壊せずにインテリジェンスを有効にする方法
Model Context Protocol(MCP)を活用したDMARCプラットフォームへの安全なAI統合のためのアーキテクチャガイダンス。攻撃対象領域を拡大することなく、メールセキュリティインテリジェンスを実現します。
8 最小 6 7月 2026
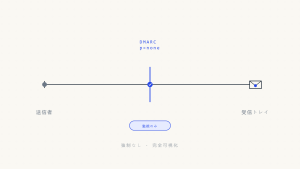
DMARC p=none の解説:監視モード、リスク、そして強制適用への道のり
DMARC の「none」ポリシーは、強制的な保護措置を適用することなく、メール認証の監視を可能にします。p=none を使用すべきタイミング、よくある失敗パターン、そして安全に quarantine または reject ポリシーへ移行する方法について解説します。
13 最小 23 6月 2026
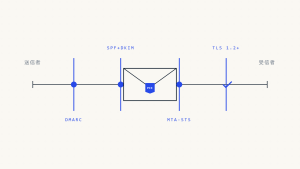
決済処理事業者のためのDMARC:PCI DSS フィッシング対策コントロールのサポート
PCI-DSSコンプライアンス要件およびMTA-STS統合を含む、決済処理事業者向けDMARCメール認証導入の完全ガイド。
17 最小 22 6月 2026
Skysnagスキャナー
ドメインのDMARCを確認する 準拠。
5つのプロトコル。60秒。アカウント不要。ドメインの認証体制に関する包括的なレポートを、コーヒーが冷める前にお届けします。
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT 登録不要