Resource library
Resources
メールセキュリティとコンプライアンスの最新情報をお届けする情報源 — 専門家の知見、製品アップデート、実践的なリソース。
267
公開記事数
金 10月 2026
Search our resources
21 10月 2026 読了時間:12分
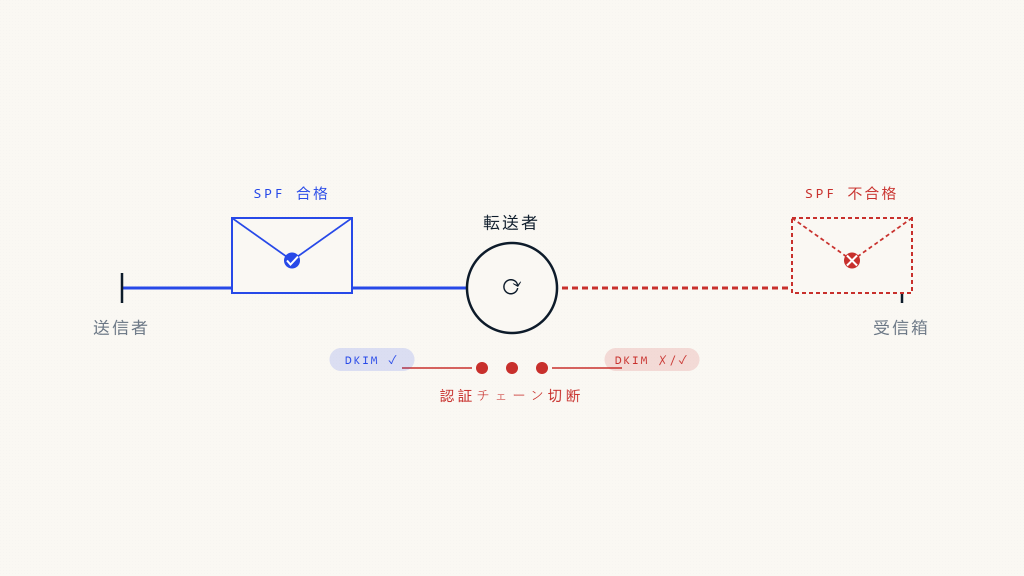
メール転送がDMARCを破壊する理由
メール転送では、メッセージの中継時にSPFやDKIMの認証が正常に機能しなくなることがあり、DMARC認証エラーが発生する原因となります。メール転送によって認証エラーが発生する理由と、転送に対応した安全なメール認証ポリシーを導入する方法を解説します。
記事を読む
MSPクライアントの配信性を損なう5つのSPF設定ミス
MSPポートフォリオ全体でメールのブラックリスト登録を引き起こすマルチテナントSPF障害の分析:DNSルックアップの連鎖、IPアドレスの不一致、サブドメインの設定漏れ、ベンダー変更、SPFフラット化の失敗。
18 最小 1 10月 2026
Brevoセキュリティインシデント:DMARCモニタリングはDMARC保護と同じではない理由
Brevoは、2026年9月に発生した2件のセキュリティインシデントを公表し、138件の顧客アカウントと10万以上のWebサイトが影響を受けました。DMARCモニタリングだけでは十分な保護にならない理由をご確認ください。
17 最小 22 9月 2026
GmailとOutlook:DMARC、認証、レピュテーションが配信に与える影響
DMARC認証に合格しても、受信トレイへのメール配信が保証されるわけではありません。GmailとOutlookが、メール認証、送信者レピュテーション、フィルタリングをどのように活用して配信を判断しているのかをご覧ください。
17 最小 8 9月 2026
金融業界におけるドメインスプーフィング:銀行が主要ターゲットである理由
金融機関では、顧客の信頼を狙ったドメインスプーフィング攻撃がかつてないほど増加しています。銀行がなぜ特に脆弱なのか、そして効果的な保護対策をどのように導入すべきかをご紹介します。
21 最小 28 8月 2026
DMARC監視:すべてのCISOが追跡すべき5つの重要指標
CISOが効果的なメールセキュリティプログラムの監督と脅威検知を実現するために追跡すべき、重要なDMARC監視指標とKPI。
8 最小 26 8月 2026
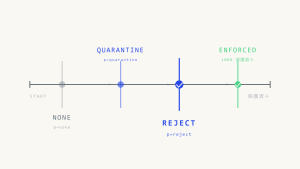
DMARCポリシーの進化:2026年にNoneからQuarantine、Rejectへ移行するタイミング
p=none から p=reject までのDMARCポリシー適用を段階的に強化するための戦略ガイド。2026年に向けた認証失敗条件、段階的な導入戦略、検証期間について解説します。
14 最小 26 8月 2026
BIMI vs 従来のメールセキュリティ:なぜビジュアルブランド認証が重要なのか
従来のメールセキュリティは、脅威を目に見えない形でフィルタリングします。BIMIは、検証済みのブランドロゴによる視覚的な認証を追加し、受信者が正規のメールを瞬時に識別できるようにします。
17 最小 25 8月 2026
VMC証明書の完全ガイド:検証済みマーク証明書の詳細解説
BIMI導入に必要なVMC証明書を徹底解説。検証要件、ビジネスへの影響、安全なメールブランド認証を実現するための導入戦略について学びます。
9 最小 24 8月 2026
トピック
Browse by category
Authentication Journalでそのトピックの記事を読むためのカテゴリを選択してください。
フォーマット
Browse by type
ケーススタディ、ガイド、その他の投稿をAuthentication Journalから読むためのコンテンツタイプを選択してください。
Skysnagスキャナー
ドメインのDMARCを確認する 準拠。
5つのプロトコル。60秒。アカウント不要。ドメインの認証体制に関する包括的なレポートを、コーヒーが冷める前にお届けします。
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT 登録不要