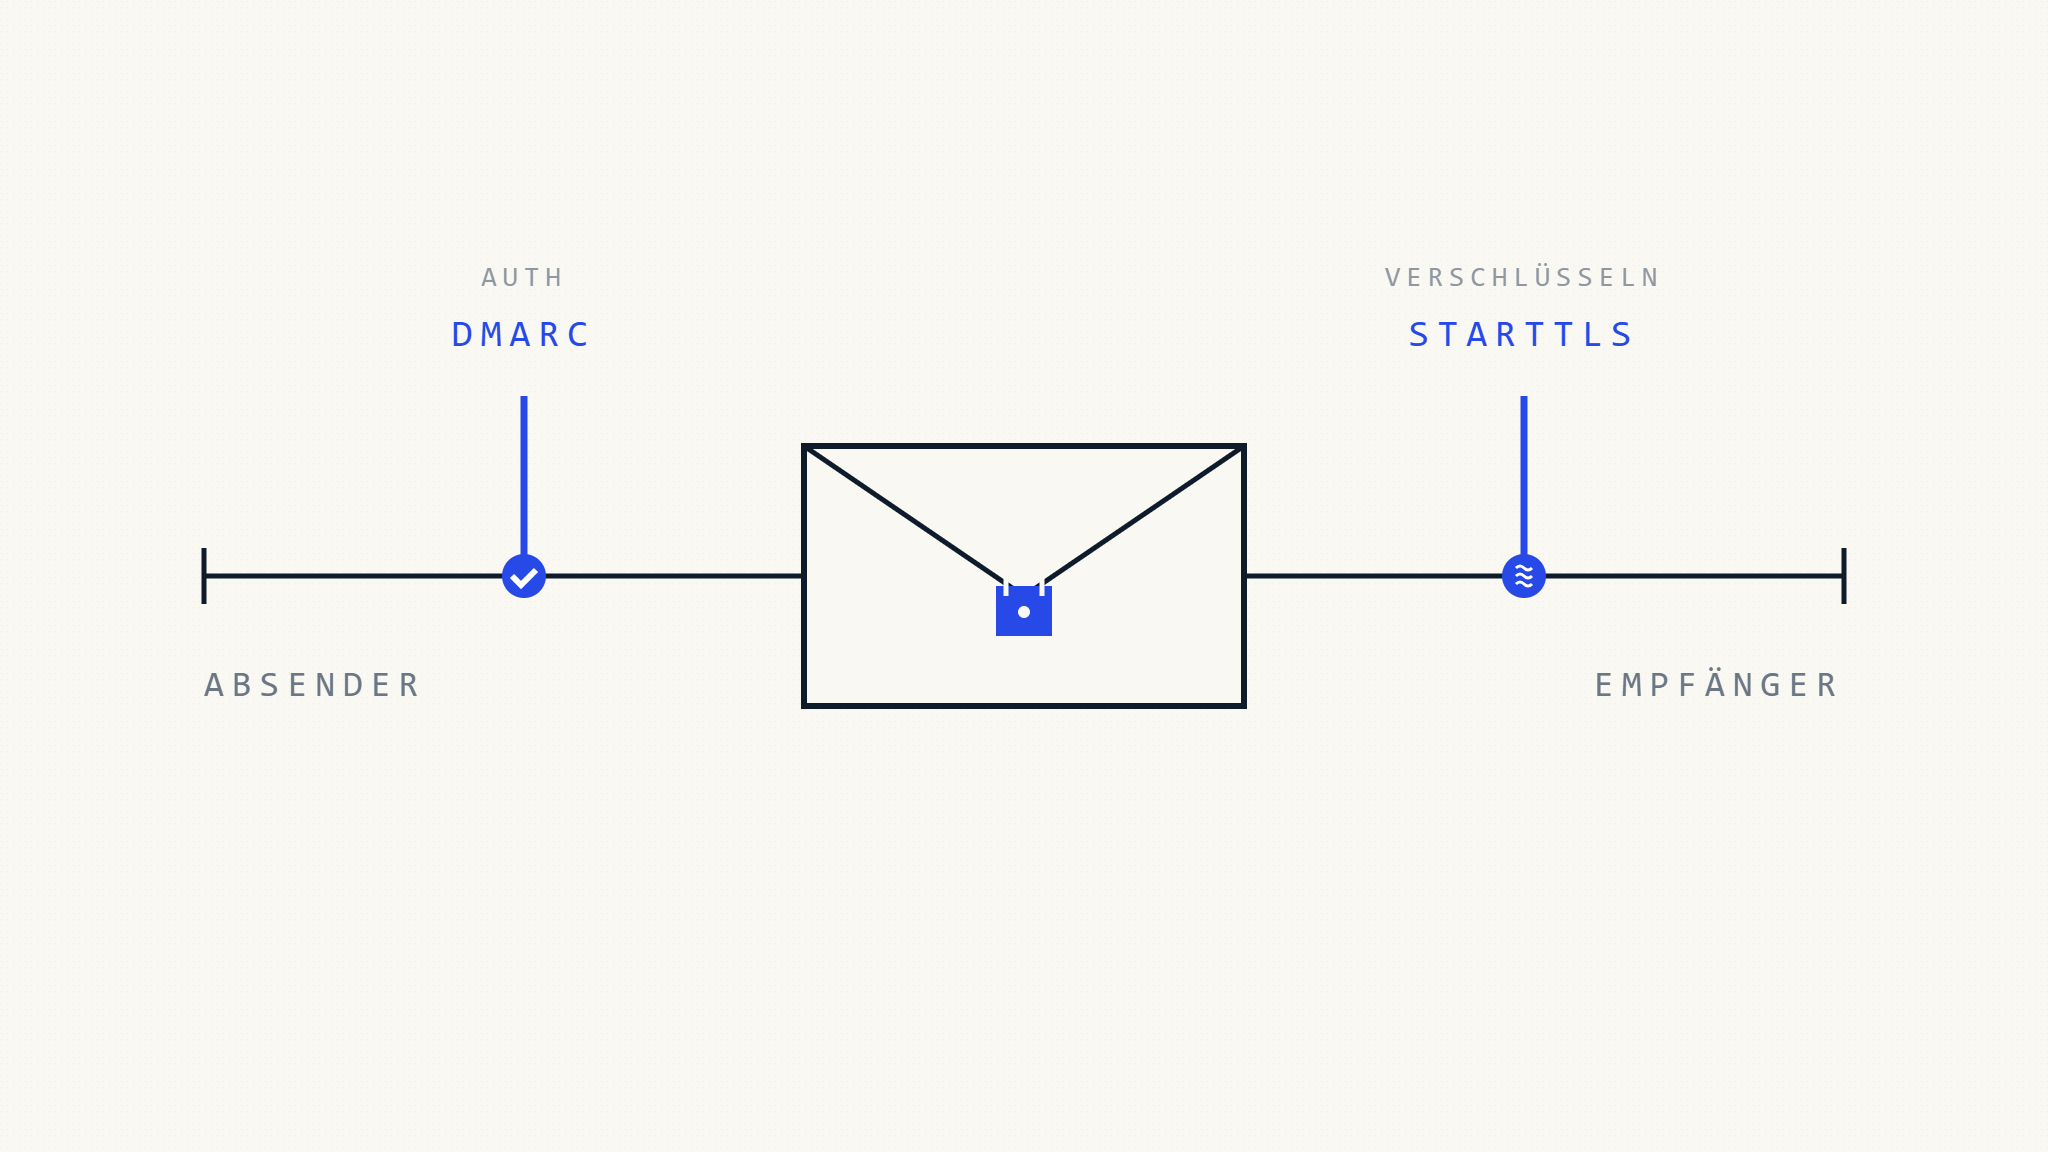
Die E-Mail-Sicherheit hängt von mehreren Schutzebenen ab, die grundsätzlich unterschiedliche Bedrohungen adressieren. STARTTLS verschlüsselt Nachrichten während der Übertragung zwischen Mailservern, während DMARC die Absenderidentität authentifiziert und Domain-Spoofing verhindert. Organisationen nehmen oft an, dass das eine das andere ersetzt, aber jedes Protokoll löst ein eigenes Problem – und die fehlende Implementierung beider Protokolle erzeugt ausnutzbare Lücken in Ihrer E-Mail-Infrastruktur.
Das Verständnis der technischen und operativen Unterschiede zwischen STARTTLS und DMARC bestimmt, ob Ihr E-Mail-Sicherheitsprogramm tatsächlich gegen die Bedrohungen schützt, denen Sie ausgesetzt sind. Transportverschlüsselung ohne Authentifizierung ermöglicht es Angreifern, überzeugende Phishing-Nachrichten über verschlüsselte Kanäle zu senden. Authentifizierung ohne Verschlüsselung setzt Nachrichteninhalte der Abfangung während der Übertragung aus. Dieser Vergleich erklärt, wie jedes Protokoll funktioniert, wo jedes Protokoll versagen kann und wie Sie beide zusammen für umfassenden E-Mail-Schutz einsetzen.
I. Was STARTTLS tatsächlich leistet (und wo es scheitert)
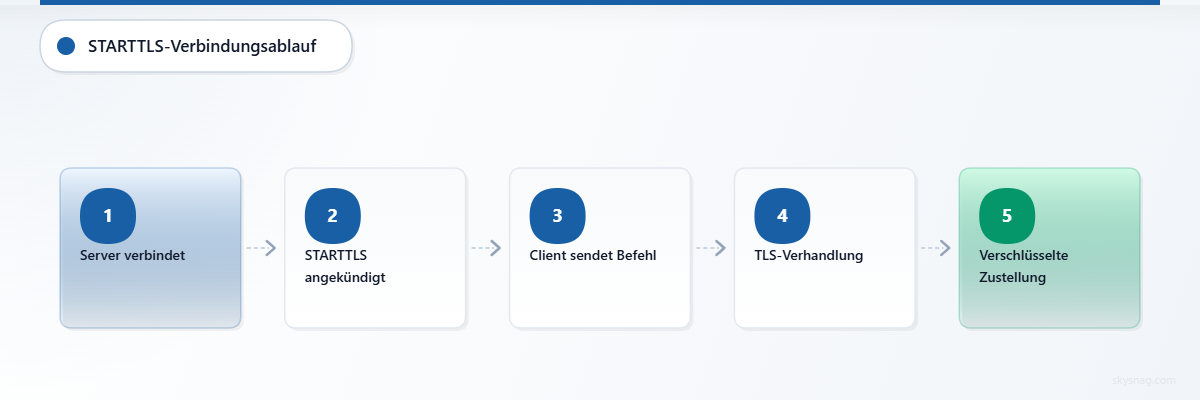
STARTTLS ist eine SMTP-Erweiterung, die eine Klartext-E-Mail-Verbindung während des SMTP-Handshakes auf eine verschlüsselte TLS-Verbindung hochstuft. Wenn sich ein sendender Mailserver mit einem empfangenden Mailserver verbindet, handelt STARTTLS die Verschlüsselung aus, bevor Nachrichteninhalte übertragen werden, und schützt so E-Mail-Daten während der Übertragung vor Abfangen auf Netzwerkebene.
Wie STARTTLS funktioniert:
- Sendender Server verbindet sich mit empfangendem Server über Port 587 (Submission) oder Port 25 (Relay)
- Empfangender Server gibt STARTTLS-Fähigkeit bekannt
- Sendender Server sendet STARTTLS-Befehl
- Beide Server handeln TLS-Version und Cipher-Suite aus
- Verschlüsselte Verbindung für Nachrichtenübertragung wird aufgebaut
Wo STARTTLS scheitern kann:
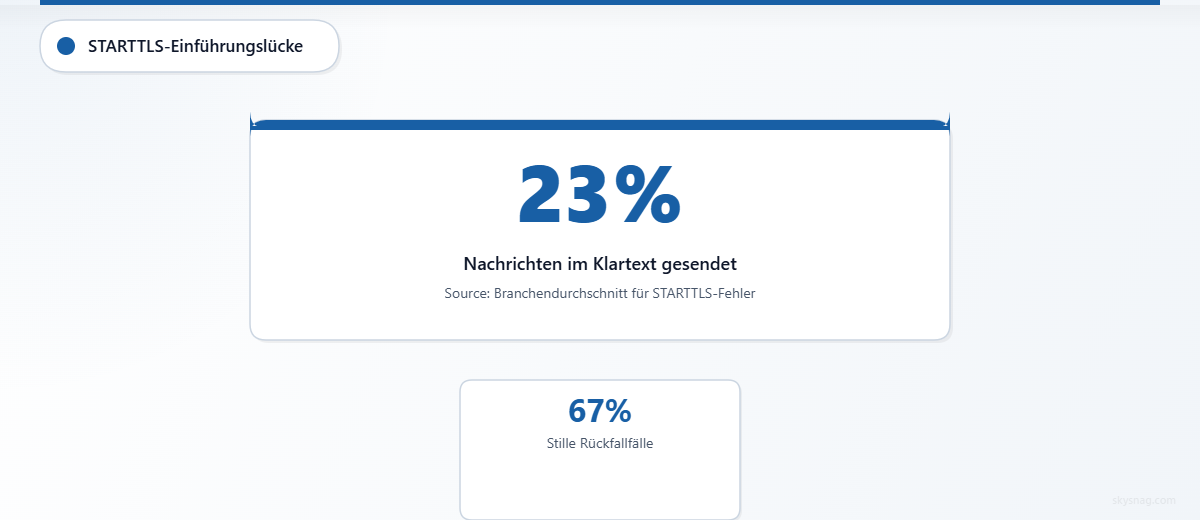
STARTTLS ist standardmäßig opportunistisch, was bedeutet, dass der sendende Server Verschlüsselung versucht, aber auf Klartext zurückfällt, wenn der empfangende Server STARTTLS nicht unterstützt, wenn der TLS-Handshake fehlschlägt oder wenn ein Angreifer während der Aushandlung einen Downgrade-Angriff durchführt. Häufige Fehlerbedingungen umfassen:
- STARTTLS-Stripping-Angriffe: Ein Angreifer fängt die SMTP-Sitzung ab und entfernt die STARTTLS-Fähigkeitsankündigung, wodurch eine Klartextübertragung erzwungen wird. Der sendende Server schließt die Zustellung ab, ohne zu bemerken, dass die Verschlüsselung blockiert wurde.
- Zertifikatvalidierungsfehler: Wenn der empfangende Server ein ungültiges, abgelaufenes oder selbstsigniertes Zertifikat präsentiert, schließen viele sendende Server die Zustellung trotzdem im Klartext ab, anstatt die Nachricht abzulehnen.
- TLS-Versions- und Cipher-Verhandlungsfehler: Fehlkonfigurierte Server können sich möglicherweise nicht auf unterstützte TLS-Versionen (z.B. einer erfordert TLS 1.3, der andere unterstützt nur TLS 1.0) oder Cipher-Suites einigen, was dazu führt, dass die Verbindung auf unverschlüsselte Übertragung zurückfällt.
- Stilles Fallback-Verhalten: Sofern nicht explizit anders konfiguriert, warnen die meisten Mailserver Administratoren nicht, wenn STARTTLS fehlschlägt und Nachrichten im Klartext gesendet werden.
Was STARTTLS nicht schützt:
- STARTTLS authentifiziert die Absenderidentität nicht. Ein Angreifer kann gefälschte Nachrichten über eine verschlüsselte Verbindung senden.
- STARTTLS verhindert kein Phishing oder Business Email Compromise. Verschlüsselung schützt Inhalte während der Übertragung, nicht die Legitimität des Absenders.
- STARTTLS erzwingt keine Verschlüsselung im Ruhezustand. Nachrichten bleiben nur während des Netzwerk-Hops zwischen Servern verschlüsselt, nicht in Postfächern oder Logs.
II. Was DMARC tatsächlich leistet (und wo es scheitert)
DMARC authentifiziert, dass eine E-Mail-Nachricht von einer autorisierten Quelle stammt, indem es SPF- und DKIM-Authentifizierungsergebnisse validiert und auf Domain-Übereinstimmung prüft. Wenn DMARC erfolgreich ist, hat der empfangende Mailserver kryptografische und DNS-basierte Beweise dafür, dass die Nachricht von einem legitimen Absender gesendet wurde, der vom Domain-Besitzer autorisiert wurde. Wenn DMARC fehlschlägt, weist der Domain-Besitzer den empfangenden Server an, die Nachricht unter Quarantäne zu stellen oder abzulehnen.
Wie DMARC funktioniert:
- Sendender Server stellt Nachricht mit SPF-Authentifizierung (validiert sendende IP) und DKIM-Signatur (validiert Nachrichtenintegrität) zu
- Empfangender Server führt SPF- und DKIM-Prüfungen durch
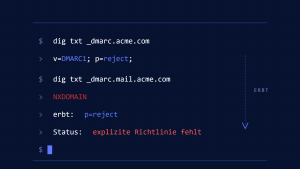
- Empfangender Server ruft DMARC-Richtlinie aus dem DNS der Domain ab (
_dmarc.example.com) - Empfangender Server prüft auf Übereinstimmung: SPF-authentifizierte Domain oder DKIM d=-Domain muss mit der sichtbaren From:-Domain übereinstimmen
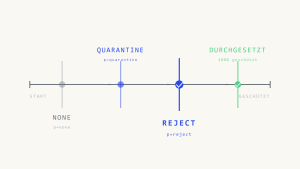
- Wenn die Übereinstimmung erfolgreich ist, ist DMARC erfolgreich. Wenn nicht, bestimmt die DMARC-Richtlinie (p=none, p=quarantine, p=reject) die Behandlung
Wo DMARC scheitern kann:
Ein DMARC-Erfolg garantiert keine Posteingangsplatzierung. Ein DMARC-Fehler bedeutet nicht immer sofortige Ablehnung. Die Durchsetzung hängt davon ab, ob der empfangende Server die Richtlinie einhält, und viele legitime Szenarien verursachen DMARC-Fehler, die operative Anpassungen erfordern:
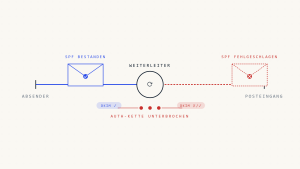
- Weiterleitungsszenarien: Wenn eine Nachricht durch eine Mailingliste oder Auto-Forwarder weitergeleitet wird, bricht SPF typischerweise (die IP des Weiterleitungsservers ist für die ursprüngliche Domain nicht autorisiert) und DKIM kann brechen, wenn der Weiterleiter den Nachrichtentext oder die Betreffzeile ändert. Wenn DKIM ebenfalls fehlschlägt, schlägt DMARC auch für legitime Nachrichten fehl.
- SPF-Lookup-Fehler: SPF kann stillschweigend fehlschlagen, wenn das DNS-Lookup abläuft (temperror), wenn der Eintrag 10 DNS-Lookups überschreitet (permerror) oder wenn sich der Envelope-Sender von der Header-From-Adresse unterscheidet (besteht SPF, bietet aber keine DMARC-Übereinstimmung).
- DKIM-Signaturfehler: DKIM-Signaturen schlagen fehl, wenn Schlüssel rotiert werden, ohne DNS zu aktualisieren, wenn Nachrichteninhalte während der Übertragung geändert werden (durch Disclaimer-Anhänger, Antivirensscanner oder Transport-Agents) oder wenn der Signatur-Header fehlerhaft ist.
- Übereinstimmungsfehler trotz erfolgreicher Authentifizierung: Eine Nachricht kann SPF und DKIM bestehen, aber dennoch DMARC nicht bestehen, wenn weder die SPF-authentifizierte Domain noch die DKIM d=-Domain mit der sichtbaren From:-Domain übereinstimmt. Dies tritt häufig bei Drittabsendern auf, die mit ihrer eigenen Domain signieren statt mit der Domain des Kunden.
- Variabilität bei der Richtliniendurchsetzung: DMARC p=reject weist den empfangenden Server an, die Nachricht während der SMTP-Zustellung abzulehnen. Wenn dies vom empfangenden Server eingehalten wird, wird die Nachricht während der SMTP-Zustellung abgelehnt und sollte weder den Posteingang noch den Spam-Ordner erreichen. Die Durchsetzung hängt jedoch davon ab, ob der empfangende Server die Richtlinie einhält – einige Weiterleiter, Mailinglisten und fehlkonfigurierte Empfänger setzen DMARC nicht wie spezifiziert durch.
Was DMARC nicht schützt:
- DMARC verschlüsselt Nachrichteninhalte nicht. Authentifizierte Nachrichten können während der Übertragung immer noch abgefangen werden, wenn STARTTLS nicht verwendet wird.
- DMARC validiert nicht die Richtigkeit der Nachrichteninhalte, nur die Absenderidentität.
- DMARC verhindert keine Kontokompromittierung. Wenn ein Angreifer Zugriff auf ein legitimes E-Mail-Konto erhält, bestehen von diesem Konto gesendete Nachrichten DMARC.
III. Technischer Vergleich: STARTTLS vs. DMARC
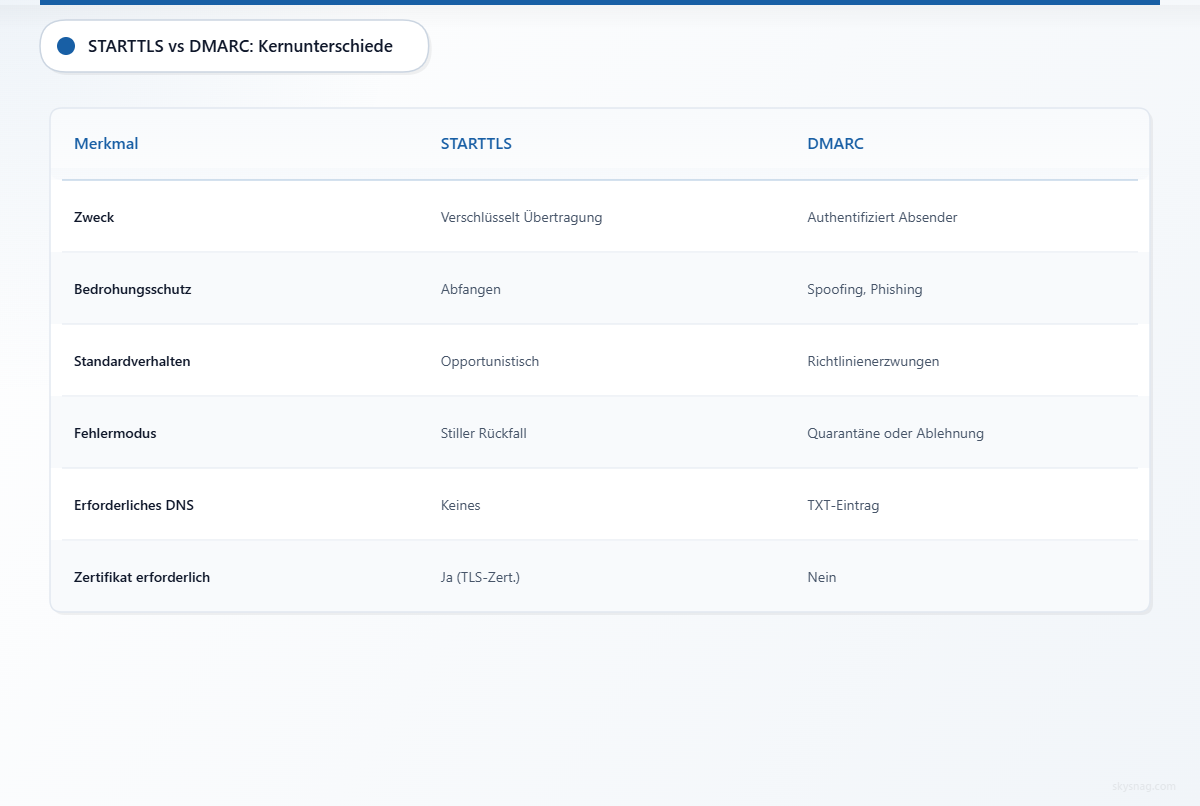
| Dimension | STARTTLS | DMARC |
|---|---|---|
| Zweck | Verschlüsselt E-Mail-Inhalte während der Übertragung zwischen Mailservern | Authentifiziert Absenderidentität und verhindert Domain-Spoofing |
| Bedrohungsmodell | Schützt vor Abhören auf Netzwerkebene, Man-in-the-Middle-Abfangen während der Übertragung | Schützt vor Phishing, Business Email Compromise, Domain-Spoofing, Markenimitation |
| Implementierungsebene | Transportschicht (SMTP-Protokollerweiterung) | Authentifizierungsschicht (DNS-Richtlinie + SPF + DKIM-Validierung) |
| Standardverhalten | Opportunistisch (versucht Verschlüsselung, fällt auf Klartext zurück) | Richtliniengesteuert (p=none überwacht, p=quarantine filtert, p=reject blockiert) |
| Fehlersichtbarkeit | Oft still, es sei denn, es wird über MTA-STS oder DANE durchgesetzt | Sichtbar durch aggregierte Berichte (rua=), wenn Überwachung konfiguriert ist |
| Durchsetzungsmechanismus | MTA-STS (erfordert HTTPS-veröffentlichte Richtlinie) oder DANE (erfordert DNSSEC) | DMARC-Richtlinie im DNS veröffentlicht, vom empfangenden Mailserver durchgesetzt |
| Interoperabilität | Erfordert, dass sowohl sendende als auch empfangende Server STARTTLS und kompatible TLS-Versionen unterstützen | Erfordert SPF-, DKIM- und DMARC-DNS-Einträge; empfangender Server muss Richtlinie einhalten |
| Auswirkungen bei Fehler | Nachricht wird im Klartext zugestellt, Inhalt wird abfangbar | Nachricht unter Quarantäne gestellt oder abgelehnt (wenn Richtlinie durchgesetzt wird), oder zugestellt mit Authentifizierungsfehlersignal |
| Operative Komplexität | Niedrig – die meisten modernen Mailserver unterstützen STARTTLS standardmäßig | Mittel bis hoch – erfordert SPF-Record-Wartung, DKIM-Signierungsinfrastruktur, DMARC-Richtlinienabstimmung und Koordination mit Drittabsendern |
IV. Warum Sie beides benötigen (nicht das eine oder das andere)
STARTTLS und DMARC sind keine alternativen Sicherheitsoptionen. Sie sind komplementäre Protokolle, die unterschiedliche Angriffsvektoren adressieren:
- Transportverschlüsselung ohne Authentifizierung erlaubt gefälschte Phishing-Nachrichten, die über verschlüsselte Kanäle zugestellt werden. Ein Angreifer kann eine gefälschte Nachricht senden, die vorgibt, von Ihrem Unternehmen zu stammen, und wenn der Mailserver des Angreifers STARTTLS unterstützt, wird die Nachricht sicher in den Posteingang des Opfers zugestellt – aber das Opfer hat keine Möglichkeit, die Absenderauthentizität zu überprüfen.
- Authentifizierung ohne Transportverschlüsselung setzt Nachrichteninhalte während der Übertragung dem Abfangen aus. Selbst wenn eine Nachricht DMARC besteht und beweist, dass der Absender legitim ist, kann der Nachrichteninhalt von Angreifern auf Netzwerkebene abgefangen werden, wenn STARTTLS nicht durchgesetzt wird.
- Business-Email-Compromise-Angriffe nutzen beide Lücken gleichzeitig aus. Angreifer senden gefälschte Nachrichten von Domains ohne DMARC-Durchsetzung über unverschlüsselte oder herabgestufte SMTP-Verbindungen, um den Zustellungserfolg zu maximieren und forensische Beweise zu minimieren.
Organisationen, die Compliance-Frameworks wie PCI DSS, HIPAA, DSGVO und NIS2 unterliegen, implementieren üblicherweise sowohl STARTTLS als auch DMARC als Teil ihrer E-Mail-Sicherheitsprogramme. STARTTLS unterstützt Datenschutzziele während der Übertragung, während DMARC Anti-Phishing-, Anti-Spoofing- und Absenderverantwortlichkeitsziele unterstützt.
V. Wenn STARTTLS allein nicht ausreicht
Die Bereitstellung von STARTTLS in Ihrer Mail-Infrastruktur verschlüsselt E-Mail-Inhalte während der Übertragung, adressiert jedoch nicht Absenderauthentifizierung oder Domain-Spoofing. Szenarien, in denen STARTTLS allein unvollständigen Schutz bietet:
- Phishing-Angriffe unter Verwendung Ihrer Domain: Ein Angreifer fälscht Ihre Domain und sendet Phishing-Nachrichten an Ihre Kunden. Wenn der Mailserver des Angreifers STARTTLS unterstützt, werden die Nachrichten über verschlüsselte Verbindungen zugestellt, und Empfänger haben kein technisches Signal, dass die Nachrichten betrügerisch sind.
- Drittabsender mit schwacher Authentifizierung: Ihr Unternehmen verwendet eine Marketingplattform, ein Support-Ticketsystem oder eine HR-Plattform, die E-Mails in Ihrem Namen sendet. Wenn diese Absender nicht in Ihrem SPF-Eintrag enthalten sind, nicht mit DKIM unter Verwendung Ihrer Domain signieren und Ihre Domain keine DMARC-Richtlinie veröffentlicht, können Empfänger nicht überprüfen, ob diese Nachrichten legitim sind.
- Angriffe nach der Zustellung: STARTTLS schützt Nachrichten während der Übertragung, aber sobald Nachrichten im Postfach des Empfängers zugestellt sind, sind sie nicht mehr durch Transportverschlüsselung geschützt. Wenn ein Angreifer das Postfach des Empfängers oder die Webmail-Sitzung kompromittiert, bietet STARTTLS keinen Schutz.
VI. Wenn DMARC allein nicht ausreicht
Die Bereitstellung von DMARC bei p=reject verhindert, dass Angreifer Ihre Domain fälschen, schützt aber Nachrichteninhalte nicht vor Abfangen während der Übertragung. Szenarien, in denen DMARC allein unvollständigen Schutz bietet:
- Exposition sensibler Daten während der Übertragung: Ihr Unternehmen sendet Finanzberichte, medizinische Aufzeichnungen, Rechtsdokumente oder Gehaltsabrechnungsinformationen per E-Mail. Wenn STARTTLS nicht durchgesetzt wird, können diese Nachrichten im Klartext übertragen und von Angreifern auf Netzwerkebene abgefangen werden.
- Credential Harvesting über unverschlüsselte Kanäle: Ihr Unternehmen sendet Passwort-Reset-Links, Kontoverifizierungs-Token oder Authentifizierungscodes. Wenn STARTTLS nicht durchgesetzt wird, können Angreifer diese Nachrichten abfangen und Kontozugriff erlangen, auch wenn die Nachrichten DMARC bestehen.
- Compliance-Lücken: Viele Compliance-Frameworks betonen den Schutz von Daten während der Übertragung. DMARC authentifiziert die Absenderidentität, verschlüsselt aber keine Inhalte. Organisationen, die sich ausschließlich auf DMARC verlassen, können möglicherweise keinen angemessenen Datenschutz während der Übertragung nachweisen.
VII. Wie Sie STARTTLS und DMARC zusammen einsetzen
Eine umfassende E-Mail-Sicherheitsarchitektur verwendet sowohl STARTTLS als auch DMARC, mit Durchsetzungsrichtlinien, die das Risiko von Transport-Downgrade-Angriffen und Domain-Spoofing reduzieren.
STARTTLS-Bereitstellungs-Checkliste
Verwenden Sie die untenstehende Checkliste als praktischen Ausgangspunkt für die Bereitstellung und Durchsetzung von STARTTLS in Ihrer E-Mail-Infrastruktur. Die genauen Anforderungen hängen von Ihrer Mailserver-Plattform, der ausgehenden Relay-Konfiguration und den Compliance-Zielen ab.
- Überprüfen Sie, dass ausgehende Mailserver STARTTLS auf Port 587 (Submission) und Port 25 (Relay) unterstützen und konfiguriert sind, Verschlüsselung für alle ausgehenden SMTP-Sitzungen zu versuchen.
- Überprüfen Sie, dass eingehende Mailserver STARTTLS-Fähigkeit bewerben und moderne TLS-Versionen (TLS 1.2 oder höher) mit starken Cipher-Suites unterstützen (vermeiden Sie RC4, 3DES und Export-Ciphers).
- Stellen Sie gültige TLS-Zertifikate für Mailserver-Hostnamen bereit und stellen Sie sicher, dass Zertifikate von vertrauenswürdigen Zertifizierungsstellen ausgestellt sind, nicht abgelaufen sind und korrekte Subject Alternative Names (SAN) für alle Mailserver-Hostnamen enthalten.
- Konfigurieren Sie sendende Mailserver so, dass sie Zertifikatvalidierung für STARTTLS-Verbindungen wo möglich erfordern und Verbindungen ablehnen, wenn die Zertifikatvalidierung fehlschlägt.
- Veröffentlichen Sie eine MTA-STS-Richtlinie (via HTTPS unter MTA-STS), um STARTTLS für eingehende E-Mails durchzusetzen und sendende Server anzuweisen, Verschlüsselung zu erfordern und die Zustellung abzulehnen, wenn STARTTLS fehlschlägt.
- Veröffentlichen Sie einen TLS-RPT-Eintrag im DNS (z.B.
_smtp._tls.example.com), um Berichte zu erhalten, wenn sendende Server nicht über STARTTLS zustellen können, was Sichtbarkeit über Verbindungsfehler, Zertifikatsfehler und Downgrade-Versuche bietet. - Überwachen Sie TLS-RPT-aggregierte Berichte, um sendende Domains zu identifizieren, die sich nicht über STARTTLS verbinden können, und untersuchen Sie, ob Fehler auf Infrastrukturprobleme oder Downgrade-Angriffe hinweisen.
- Testen Sie die STARTTLS-Konfiguration mit Tools wie Checktls oder durch manuelles Testen von SMTP-Sitzungen (openssl s_client -starttls smtp -connect mail.example.com:25).
DMARC-Bereitstellungs-Checkliste
Verwenden Sie die untenstehende Checkliste als praktischen Ausgangspunkt für die Bereitstellung und Durchsetzung der DMARC-Authentifizierung über Ihre Domains. Die genauen Anforderungen hängen von Ihrem autorisierten Absender-Ökosystem, Drittanbieter-Integrationen und Durchsetzungsbereitschaft ab.
- Auditieren Sie alle autorisierten Absender: Marketingplattformen, Support-Tools, Gehaltsabrechnungssysteme, HR-Plattformen, CRM-Systeme und Transaktions-E-Mail-Dienste, die E-Mails unter Verwendung Ihrer Domain senden.
- Veröffentlichen Sie SPF-Einträge für jede sendende Domain, einschließlich aller autorisierten sendenden IPs und SPF-Include-Mechanismen für Drittabsender (z.B.
include:_spf.google.comfür Google Workspace). Stellen Sie sicher, dass SPF-Einträge unter dem 10-DNS-Lookup-Limit bleiben. - Konfigurieren Sie DKIM-Signierung für alle autorisierten Absender, wobei Sie Ihre Domain im DKIM d=-Tag verwenden (nicht die Domain des Drittabsenders), um Übereinstimmung mit der sichtbaren From:-Domain sicherzustellen.
- Starten Sie DMARC-Überwachung über Skysnag und lassen Sie einen verwalteten DMARC-Eintrag für Ihre Domain generieren. Skysnag generiert einen DMARC-Eintrag mit dem korrekten Berichtsziel für Ihr Konto und überwacht aggregierte Berichte automatisch.
- Überprüfen Sie DMARC-aggregierte Berichte, um Authentifizierungsfehler, nicht authentifizierte Absender, Spoofing-Versuche und legitime Absender zu identifizieren, die SPF- oder DKIM-Konfigurationsaktualisierungen erfordern.
- Beheben Sie Authentifizierungsfehler durch Aktualisierung von SPF-Einträgen, Korrektur der DKIM-Signierungskonfiguration, Anpassung von Drittabsender-Einstellungen oder Koordination mit Anbietern, um mit Ihrer Domain zu signieren.
- Wechseln Sie die DMARC-Richtlinie zu p=quarantine, wenn SPF- und DKIM-Erfolgsraten durchgehend hoch sind (95%+ Erfolgsrate über autorisierte Absender), und weisen Sie empfangende Server an, nicht authentifizierte Nachrichten zu filtern.
- Wechseln Sie die DMARC-Richtlinie zu p=reject, wenn operative Zuversicht hoch ist, um nicht authentifizierte Nachrichten vollständig zu blockieren und Domain-Spoofing-Angriffe zu verhindern.
Vermeiden Sie es, sich auf prozentuale Rollouts als primäre Strategie zu verlassen. Aktuelle DMARC-bewusste Programme sollten die Durchsetzung nach Domain, Subdomain, Absendergruppe und Geschäftsfunktion staffeln.
VIII. STARTTLS + DMARC + MTA-STS: Der vollständige Stack
MTA-STS (Mail Transfer Agent Strict Transport Security) setzt STARTTLS für eingehende E-Mails durch und verhindert Downgrade-Angriffe, indem sichergestellt wird, dass sendende Mailserver Verschlüsselung erfordern, wenn sie an Ihre Domain zustellen. Wenn STARTTLS opportunistisch ist, können Angreifer die STARTTLS-Fähigkeitsankündigung entfernen und Klartextzustellung erzwingen. MTA-STS eliminiert dieses Risiko, indem es eine HTTPS-Richtlinie veröffentlicht, die sendende Server anweist, Verschlüsselung zu erfordern und die Zustellung abzulehnen, wenn STARTTLS fehlschlägt.
MTA-STS-Bereitstellung:
- Veröffentlichen Sie eine MTA-STS-Richtlinie unter
https://mta-sts.example.com/.well-known/mta-sts.txtmit folgender Struktur:version: STSv1 mode: enforce mx: mail.example.com max_age: 86400 - Veröffentlichen Sie einen MTA-STS-DNS-Eintrag:
_mta-sts.example.com. IN TXT "v=STSv1; id=20260115T120000" - Aktualisieren Sie den
id=-Wert, wann immer sich die Richtlinie ändert, um sendende Server zu zwingen, die Richtlinie erneut abzurufen.
Was MTA-STS nicht schützt:
- MTA-STS setzt STARTTLS nur für eingehende E-Mails durch (Nachrichten, die an Ihre Domain gesendet werden). Es setzt STARTTLS nicht für ausgehende E-Mails durch (Nachrichten, die Sie an andere Domains senden).
- MTA-STS verhindert kein Spoofing – es stellt nur Verschlüsselung sicher. Sie benötigen weiterhin DMARC für die Authentifizierung.
Bereitstellung des vollständigen Stacks zusammen:
- STARTTLS verschlüsselt E-Mail-Inhalte während der Übertragung
- DMARC authentifiziert Absenderidentität und verhindert Spoofing
- MTA-STS setzt STARTTLS durch und verhindert Downgrade-Angriffe
- TLS-RPT bietet Sichtbarkeit über STARTTLS-Verbindungsfehler
Diese Kombination stellt sicher, dass Nachrichten sowohl authentifiziert als auch verschlüsselt sind und dass Durchsetzungsrichtlinien sowohl Spoofing als auch Abfangen verhindern.
IX. Operative Überlegungen: Welches Protokoll zuerst priorisieren
Organisationen mit begrenzten Ressourcen sollten die DMARC-Bereitstellung vor der STARTTLS-Durchsetzung priorisieren, aus zwei Gründen:
- DMARC bietet breitere Bedrohungsabdeckung: Phishing-, Business-Email-Compromise- und Domain-Spoofing-Angriffe sind häufiger als Abfangen auf Netzwerkebene während der E-Mail-Übertragung. DMARC verhindert direkt, dass Angreifer Ihre Domain imitieren.
- DMARC bietet Sichtbarkeit über Ihr E-Mail-Ökosystem: DMARC-aggregierte Berichte offenbaren alle Absender, die Ihre Domain verwenden, einschließlich Schatten-IT, nicht autorisierter Drittanbieterdienste und Legacy-Systeme, von denen Sie möglicherweise nicht wissen, dass sie existieren. Diese Sichtbarkeit ist erforderlich, bevor Sie Authentifizierungs- oder Verschlüsselungsrichtlinien durchsetzen können.
Organisationen, die mit sensiblen Daten umgehen (Finanzdienstleistungen, Gesundheitswesen, Rechtswesen, Regierung, Verteidigungsauftragnehmer), sollten jedoch beide Protokolle parallel bereitstellen. Regulatorische Frameworks wie HIPAA, PCI DSS und DSGVO betonen den Schutz von Daten während der Übertragung, und die STARTTLS-Durchsetzung über MTA-STS demonstriert, dass E-Mail-Inhalte während der Übertragung verschlüsselt sind.
X. Wie Skysnag die STARTTLS- und DMARC-Bereitstellung unterstützt
Skysnag Protect automatisiert DMARC-Überwachung, Richtliniendurchsetzung und Absendererkennung und hilft Organisationen, von p=none zu p=reject zu wechseln, während operative Sichtbarkeit erhalten bleibt. Verwenden Sie Skysnag Protect, um legitime Absender zu identifizieren, nicht autorisierte Quellen zu erkennen und sich in Richtung Durchsetzung zu bewegen, ohne geschäftskritische E-Mail-Flows zu stören.
Skysnag Protect-Funktionen:
- Automatisierte DMARC-Aggregatberichts-Analyse und -Parsing
- Echtzeitwarnungen für Authentifizierungsfehler, Spoofing-Versuche und Konfigurationsfehler
- Absendererkennung und -klassifizierung (autorisiert, nicht autorisiert, Drittanbieter)
- Richtliniensimulation zum Testen der Durchsetzungsauswirkung, bevor zu p=quarantine oder p=reject gewechselt wird
- SPF- und DKIM-Fehlerbehebung zur Lösung von Authentifizierungsfehlern
Für TLS-RPT-Überwachung:
Skysnag unterstützt auch TLS-RPT-Aggregatberichte und bietet Sichtbarkeit über STARTTLS-Verbindungsfehler, Zertifikatsfehler und Downgrade-Versuche, wenn MTA-STS bereitgestellt ist.
Starten Sie DMARC-Überwachung mit Skysnag und erhalten Sie Ihren kostenlosen DMARC-Eintrag. Wenn Sie TLS-RPT-Überwachung für MTA-STS-Durchsetzung benötigen, kontaktieren Sie unser Team, um TLS-RPT-Parsing und -Alarmierung zu aktivieren.
XI. Wichtige Erkenntnisse
- STARTTLS verschlüsselt E-Mail-Inhalte während der Übertragung zwischen Mailservern und schützt vor Abfangen auf Netzwerkebene. DMARC authentifiziert Absenderidentität und verhindert Domain-Spoofing. Beide Protokolle sind für umfassenden E-Mail-Schutz erforderlich.
- STARTTLS ist standardmäßig opportunistisch, was bedeutet, dass sendende Server auf Klartext zurückfallen, wenn die Verschlüsselung fehlschlägt. MTA-STS setzt STARTTLS für eingehende E-Mails durch und verhindert Downgrade-Angriffe, indem sichergestellt wird, dass Nachrichten über verschlüsselte Verbindungen zugestellt werden.
- DMARC-Erfolg garantiert keine Verschlüsselung. STARTTLS-Durchsetzung garantiert keine Absenderauthentizität. Organisationen, die nur ein Protokoll bereitstellen, hinterlassen ausnutzbare Lücken in ihrer E-Mail-Sicherheitsarchitektur.
- DMARC sollte für die meisten Organisationen zuerst priorisiert werden, da Phishing- und Domain-Spoofing-Angriffe häufiger sind als Abfangen auf Netzwerkebene. Organisationen, die mit sensiblen Daten umgehen, sollten jedoch sowohl DMARC als auch MTA-STS parallel bereitstellen.
- STARTTLS kann stillschweigend fehlschlagen, wenn Zertifikatvalidierung deaktiviert ist, wenn TLS-Aushandlung fehlschlägt oder wenn Downgrade-Angriffe auftreten. DMARC kann fehlschlagen, wenn SPF- oder DKIM-Authentifizierung aufgrund von Weiterleitung, Nachrichtenänderung oder Fehlkonfiguration von Drittabsendern bricht.
- Verwenden Sie Skysnag Protect, um DMARC-Überwachung, Richtliniendurchsetzung und Absendererkennung zu automatisieren. Starten Sie DMARC-Überwachung mit Skysnag und erhalten Sie Ihren kostenlosen DMARC-Eintrag.