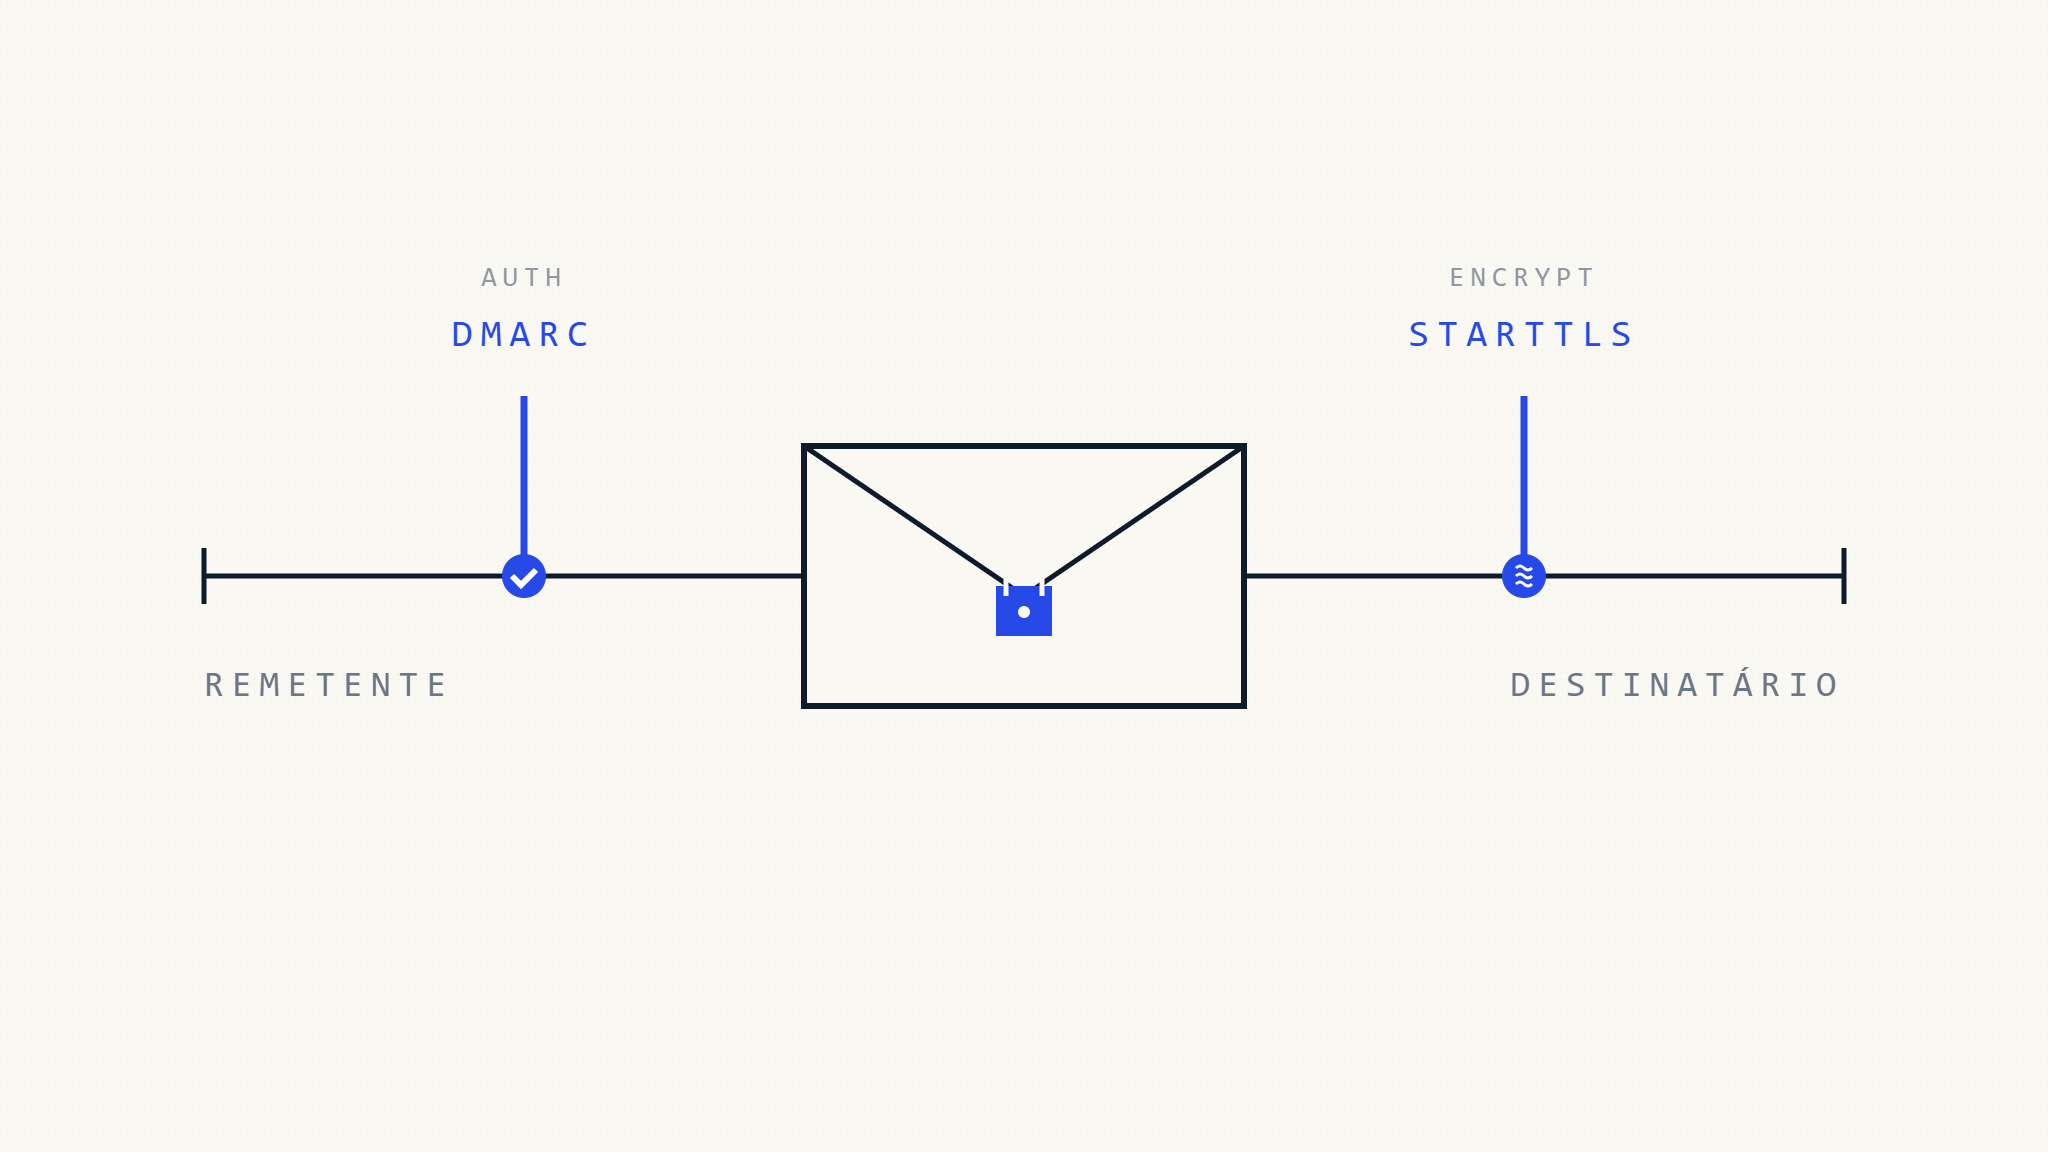
A segurança de email depende de múltiplas camadas de proteção que abordam ameaças fundamentalmente diferentes. STARTTLS criptografa mensagens durante a transmissão entre servidores de email, enquanto DMARC autentica a identidade do remetente e previne falsificação de domínio. Organizações frequentemente assumem que um substitui o outro, mas cada protocolo resolve um problema distinto—e falhar em implementar ambos cria brechas exploráveis em sua infraestrutura de email.
Entender as diferenças técnicas e operacionais entre STARTTLS e DMARC determina se seu programa de segurança de email realmente protege contra as ameaças que você enfrenta. Criptografia de transporte sem autenticação permite que atacantes enviem mensagens de phishing convincentes através de canais criptografados. Autenticação sem criptografia expõe o conteúdo da mensagem à interceptação durante o trânsito. Esta comparação explica como cada protocolo funciona, onde cada protocolo pode falhar e como implementar ambos juntos para proteção abrangente de email.
I. O Que o STARTTLS Realmente Faz (e Onde Ele Falha)
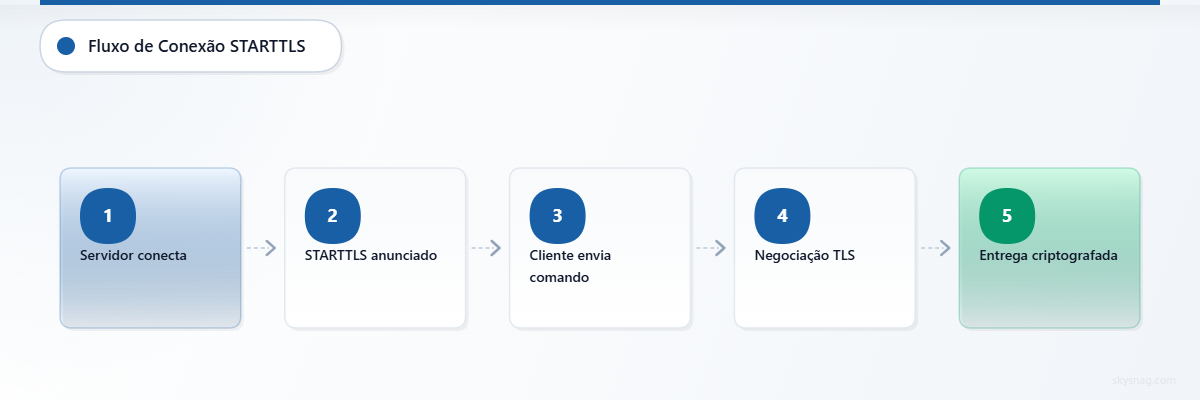
STARTTLS é uma extensão SMTP que atualiza uma conexão de email em texto simples para uma conexão TLS criptografada durante o handshake SMTP. Quando um servidor de email de envio se conecta a um servidor de email de recebimento, STARTTLS negocia a criptografia antes que o conteúdo da mensagem seja transmitido, protegendo os dados de email em trânsito contra interceptação no nível da rede.
Como o STARTTLS Funciona:
- Servidor de envio conecta ao servidor de recebimento pela porta 587 (submissão) ou porta 25 (relay)
- Servidor de recebimento anuncia capacidade STARTTLS
- Servidor de envio emite comando STARTTLS
- Ambos os servidores negociam versão TLS e conjunto de cifras
- Conexão criptografada estabelecida para transmissão de mensagem
Onde o STARTTLS Pode Falhar:
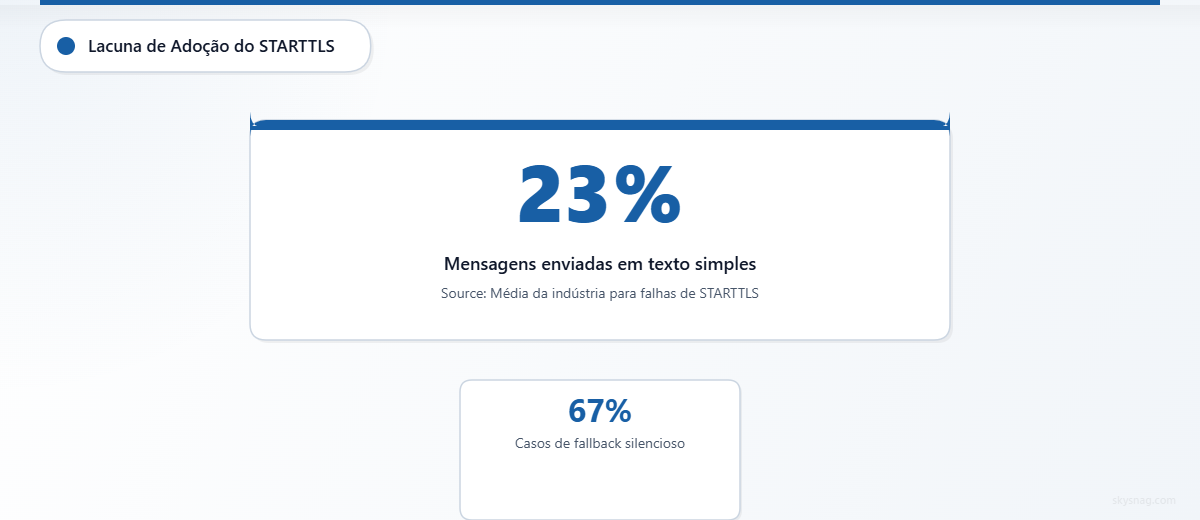
STARTTLS é oportunista por padrão, significando que o servidor de envio tenta criptografia, mas retorna a texto simples se o servidor de recebimento não suportar STARTTLS, se o handshake TLS falhar, ou se um atacante realizar um ataque de downgrade durante a negociação. Condições comuns de falha incluem:
- Ataques de remoção STARTTLS: Um atacante intercepta a sessão SMTP e remove o anúncio de capacidade STARTTLS, forçando transmissão em texto simples. O servidor de envio completa a entrega sem perceber que a criptografia foi bloqueada.
- Falhas de validação de certificado: Se o servidor de recebimento apresenta um certificado inválido, expirado ou autoassinado, muitos servidores de envio ainda completam a entrega em texto simples ao invés de rejeitar a mensagem.
- Falhas de negociação de versão TLS e cifra: Servidores mal configurados podem falhar em concordar com versões TLS suportadas (ex: um requer TLS 1.3, o outro suporta apenas TLS 1.0) ou conjuntos de cifras, causando fallback da conexão para transmissão não criptografada.
- Comportamento de fallback silencioso: A menos que explicitamente configurado de outra forma, a maioria dos servidores de email não alerta administradores quando STARTTLS falha e mensagens são enviadas em texto simples.
O Que o STARTTLS Não Protege:
- STARTTLS não autentica a identidade do remetente. Um atacante pode enviar mensagens falsificadas através de uma conexão criptografada.
- STARTTLS não previne phishing ou comprometimento de email corporativo. A criptografia protege o conteúdo durante a transmissão, não a legitimidade do remetente.
- STARTTLS não impõe criptografia em repouso. Mensagens permanecem criptografadas apenas durante o salto de rede entre servidores, não em caixas de correio ou logs.
II. O Que o DMARC Realmente Faz (e Onde Ele Falha)
DMARC autentica que uma mensagem de email origina de uma fonte autorizada validando resultados de autenticação SPF e DKIM e verificando o alinhamento de domínio. Quando DMARC passa, o servidor de email de recebimento tem evidência criptográfica e baseada em DNS de que a mensagem foi enviada de um remetente legítimo autorizado pelo proprietário do domínio. Quando DMARC falha, o proprietário do domínio instrui o servidor de recebimento a colocar em quarentena ou rejeitar a mensagem.
Como o DMARC Funciona:
- Servidor de envio entrega mensagem com autenticação SPF (valida IP de envio) e assinatura DKIM (valida integridade da mensagem)
- Servidor de recebimento realiza verificações SPF e DKIM
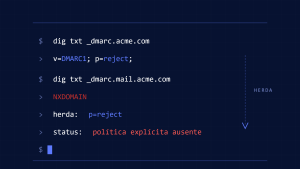
- Servidor de recebimento recupera política DMARC do DNS do domínio (
_dmarc.example.com) - Servidor de recebimento verifica alinhamento: domínio autenticado SPF ou domínio DKIM d= deve corresponder ao domínio From: visível
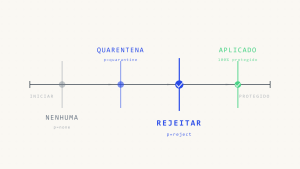
- Se o alinhamento passa, DMARC passa. Se não, a política DMARC (p=none, p=quarantine, p=reject) determina o tratamento
Onde o DMARC Pode Falhar:
Passar no DMARC não garante colocação na caixa de entrada. Falhar no DMARC nem sempre significa rejeição imediata. A aplicação depende do servidor de recebimento honrar a política, e muitos cenários legítimos causam falhas DMARC que requerem ajustes operacionais:
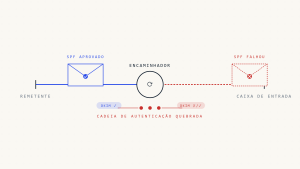
- Cenários de encaminhamento: Quando uma mensagem é encaminhada através de uma lista de discussão ou auto-encaminhador, SPF tipicamente falha (o IP do servidor de encaminhamento não é autorizado para o domínio original) e DKIM pode falhar se o encaminhador modifica o corpo da mensagem ou linha de assunto. Se DKIM também falhar, DMARC falha mesmo para mensagens legítimas.
- Falhas de consulta SPF: SPF pode falhar silenciosamente quando a consulta DNS expira (temperror), quando o registro excede 10 consultas DNS (permerror), ou quando o remetente do envelope difere do endereço From do cabeçalho (passa SPF mas não fornece alinhamento DMARC).
- Falhas de assinatura DKIM: Assinaturas DKIM falham quando chaves são rotacionadas sem atualizar DNS, quando o conteúdo da mensagem é modificado em trânsito (por anexadores de disclaimer, scanners antivírus ou agentes de transporte), ou quando o cabeçalho de assinatura está malformado.
- Falhas de alinhamento apesar da autenticação passar: Uma mensagem pode passar SPF e passar DKIM, mas ainda falhar DMARC se nem o domínio autenticado SPF nem o domínio DKIM d= alinha com o domínio From: visível. Isso ocorre comumente com remetentes terceirizados que assinam com seu próprio domínio ao invés do domínio do cliente.
- Variabilidade de aplicação de política: DMARC p=reject instrui o servidor de recebimento a recusar a mensagem durante a entrega SMTP. Quando honrado pelo servidor de recebimento, a mensagem é recusada durante a entrega SMTP e não deve chegar à caixa de entrada ou pasta de spam. No entanto, a aplicação depende do servidor de recebimento honrar a política—alguns encaminhadores, listas de discussão e receptores mal configurados não aplicam DMARC conforme especificado.
O Que o DMARC Não Protege:
- DMARC não criptografa o conteúdo da mensagem. Mensagens autenticadas ainda podem ser interceptadas durante a transmissão se STARTTLS não for usado.
- DMARC não valida a precisão do conteúdo da mensagem, apenas a identidade do remetente.
- DMARC não previne comprometimento de conta. Se um atacante ganha acesso a uma conta de email legítima, mensagens enviadas dessa conta passam DMARC.
III. Comparação Técnica: STARTTLS vs DMARC
| Dimensão | STARTTLS | DMARC |
|---|---|---|
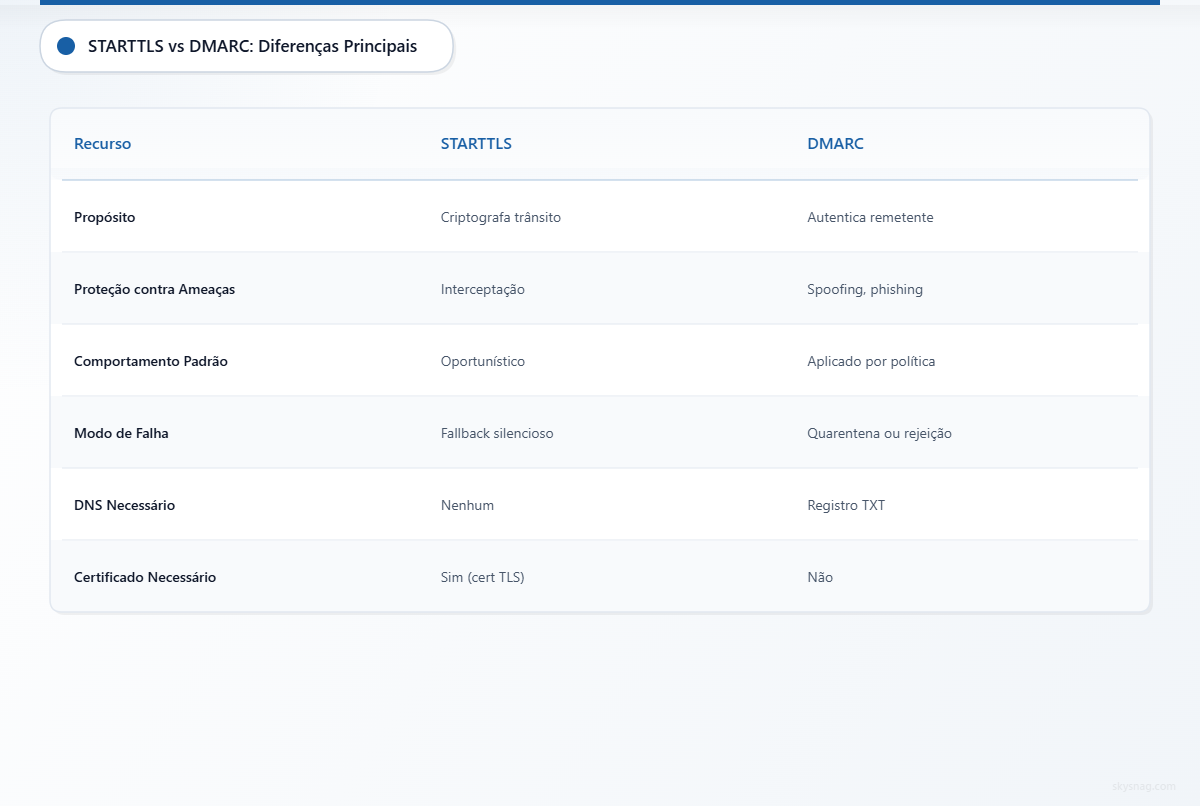
| Propósito | Criptografa conteúdo de email durante transmissão entre servidores de email | Autentica identidade do remetente e previne falsificação de domínio |
| Modelo de Ameaça | Protege contra escuta no nível da rede, interceptação man-in-the-middle durante trânsito | Protege contra phishing, comprometimento de email corporativo, falsificação de domínio, personificação de marca |
| Camada de Implementação | Camada de transporte (extensão do protocolo SMTP) | Camada de autenticação (política DNS + validação SPF + DKIM) |
| Comportamento Padrão | Oportunista (tenta criptografia, retorna a texto simples) | Orientado por política (p=none monitora, p=quarantine filtra, p=reject bloqueia) |
| Visibilidade de Falha | Frequentemente silenciosa a menos que aplicada via MTA-STS ou DANE | Visível através de relatórios agregados (rua=) quando monitoramento está configurado |
| Mecanismo de Aplicação | MTA-STS (requer política publicada em HTTPS) ou DANE (requer DNSSEC) | Política DMARC publicada em DNS, aplicada pelo servidor de email de recebimento |
| Interoperabilidade | Requer que ambos servidores de envio e recebimento suportem STARTTLS e versões TLS compatíveis | Requer registros DNS SPF, DKIM e DMARC; servidor de recebimento deve honrar política |
| Impacto de Falha | Mensagem entregue em texto simples, conteúdo exposto à interceptação | Mensagem colocada em quarentena ou rejeitada (se política aplicada), ou entregue com sinal de falha de autenticação |
| Complexidade Operacional | Baixa—a maioria dos servidores de email modernos suportam STARTTLS por padrão | Moderada a alta—requer manutenção de registro SPF, infraestrutura de assinatura DKIM, ajuste de política DMARC e coordenação de remetentes terceirizados |
IV. Por Que Você Precisa de Ambos (Não Um ou Outro)
STARTTLS e DMARC não são opções alternativas de segurança. São protocolos complementares que abordam diferentes vetores de ataque:
- Criptografia de transporte sem autenticação permite que mensagens de phishing falsificadas sejam entregues através de canais criptografados. Um atacante pode enviar uma mensagem falsificada alegando ser de sua empresa, e se o servidor de email do atacante suporta STARTTLS, a mensagem é entregue com segurança na caixa de entrada da vítima—mas a vítima não tem como verificar a autenticidade do remetente.
- Autenticação sem criptografia de transporte expõe o conteúdo da mensagem à interceptação durante o trânsito. Mesmo que uma mensagem passe DMARC e prove que o remetente é legítimo, o conteúdo da mensagem pode ser interceptado por atacantes no nível da rede se STARTTLS não for aplicado.
- Ataques de comprometimento de email corporativo exploram ambas as brechas simultaneamente. Atacantes enviam mensagens falsificadas de domínios sem aplicação DMARC, através de conexões SMTP não criptografadas ou com downgrade, para maximizar o sucesso de entrega e minimizar evidências forenses.
Organizações sujeitas a frameworks de conformidade como PCI DSS, HIPAA, GDPR e NIS2 comumente implementam tanto STARTTLS quanto DMARC como parte de seus programas de segurança de email. STARTTLS suporta proteção de dados durante transmissão, enquanto DMARC suporta objetivos anti-phishing, anti-falsificação e responsabilidade do remetente.
V. Quando Apenas STARTTLS Não É Suficiente
Implementar STARTTLS em sua infraestrutura de email criptografa o conteúdo de email durante a transmissão, mas não aborda autenticação de remetente ou falsificação de domínio. Cenários onde apenas STARTTLS fornece proteção incompleta:
- Ataques de phishing usando seu domínio: Um atacante falsifica seu domínio e envia mensagens de phishing para seus clientes. Se o servidor de email do atacante suporta STARTTLS, as mensagens são entregues através de conexões criptografadas, e os destinatários não têm sinal técnico de que as mensagens são fraudulentas.
- Remetentes terceirizados com autenticação fraca: Sua empresa usa uma plataforma de marketing, sistema de tickets de suporte ou plataforma de RH que envia email em seu nome. Se esses remetentes não estão incluídos em seu registro SPF, não assinam com DKIM usando seu domínio, e seu domínio não publica uma política DMARC, destinatários não podem verificar que essas mensagens são legítimas.
- Ataques pós-entrega: STARTTLS protege mensagens durante transmissão, mas uma vez que mensagens são entregues na caixa de correio do destinatário, elas não estão mais protegidas por criptografia de transporte. Se um atacante compromete a caixa de correio do destinatário ou sessão webmail, STARTTLS não fornece proteção.
VI. Quando Apenas DMARC Não É Suficiente
Implementar DMARC em p=reject previne atacantes de falsificar seu domínio, mas não protege o conteúdo da mensagem de interceptação durante a transmissão. Cenários onde apenas DMARC fornece proteção incompleta:
- Exposição de dados sensíveis durante trânsito: Sua empresa envia extratos financeiros, prontuários médicos, documentos jurídicos ou informações de folha de pagamento via email. Se STARTTLS não for aplicado, essas mensagens podem ser transmitidas em texto simples e interceptadas por atacantes no nível da rede.
- Coleta de credenciais via canais não criptografados: Sua empresa envia links de redefinição de senha, tokens de verificação de conta ou códigos de autenticação. Se STARTTLS não for aplicado, atacantes podem interceptar essas mensagens e obter acesso à conta mesmo que as mensagens passem DMARC.
- Lacunas de conformidade: Muitos frameworks de conformidade enfatizam proteção de dados em trânsito. DMARC autentica identidade do remetente mas não criptografa conteúdo. Organizações que dependem apenas de DMARC podem falhar em demonstrar proteção adequada de dados durante transmissão.
VII. Como Implementar STARTTLS e DMARC Juntos
Uma arquitetura abrangente de segurança de email usa tanto STARTTLS quanto DMARC, com políticas de aplicação que reduzem o risco de ataques de downgrade de transporte e falsificação de domínio.
Checklist de Implementação STARTTLS
Use o checklist abaixo como ponto de partida prático para implementar e aplicar STARTTLS em sua infraestrutura de email. Os requisitos exatos dependerão de sua plataforma de servidor de email, configuração de relay de saída e objetivos de conformidade.
- Verifique que servidores de email de saída suportam STARTTLS na porta 587 (submissão) e porta 25 (relay) e estão configurados para tentar criptografia para todas as sessões SMTP de saída.
- Verifique que servidores de email de entrada anunciam capacidade STARTTLS e suportam versões TLS modernas (TLS 1.2 ou superior) com conjuntos de cifras fortes (evite RC4, 3DES e cifras de exportação).
- Implemente certificados TLS válidos para nomes de host de servidores de email, garantindo que certificados sejam emitidos por autoridades certificadoras confiáveis, não expirados, e incluam Subject Alternative Names (SAN) corretos para todos os nomes de host de servidores de email.
- Configure servidores de email de envio para requerer validação de certificado para conexões STARTTLS quando possível, rejeitando conexões se a validação de certificado falhar.
- Publique uma política MTA-STS (via HTTPS em MTA-STS) para aplicar STARTTLS para email de entrada, instruindo servidores de envio a requerer criptografia e rejeitar entrega se STARTTLS falhar.
- Publique um registro TLS-RPT em DNS (ex:
_smtp._tls.example.com) para receber relatórios quando servidores de envio falharem em entregar via STARTTLS, fornecendo visibilidade sobre falhas de conexão, erros de certificado e tentativas de downgrade. - Monitore relatórios agregados TLS-RPT para identificar domínios de envio que falham em conectar via STARTTLS, investigue se falhas indicam problemas de infraestrutura ou ataques de downgrade.
- Teste configuração STARTTLS usando ferramentas como Checktls ou testando manualmente sessões SMTP (openssl s_client -starttls smtp -connect mail.example.com:25).
Checklist de Implementação DMARC
Use o checklist abaixo como ponto de partida prático para implementar e aplicar autenticação DMARC em seus domínios. Os requisitos exatos dependerão de seu ecossistema de remetentes autorizados, integrações terceirizadas e prontidão para aplicação.
- Audite todos os remetentes autorizados: plataformas de marketing, ferramentas de suporte, sistemas de folha de pagamento, plataformas de RH, sistemas CRM e serviços de email transacional que enviam email usando seu domínio.
- Publique registros SPF para cada domínio de envio, incluindo todos os IPs de envio autorizados e mecanismos SPF include para remetentes terceirizados (ex:
include:_spf.google.compara Google Workspace). Garanta que registros SPF permaneçam sob o limite de 10 consultas DNS. - Configure assinatura DKIM para todos os remetentes autorizados, usando seu domínio na tag DKIM d= (não o domínio do remetente terceirizado) para garantir alinhamento com o domínio From: visível.
- Inicie monitoramento DMARC através do Skysnag e obtenha um registro DMARC gerenciado gerado para seu domínio. Skysnag gera um registro DMARC com o destino de relatório correto para sua conta e monitora relatórios agregados automaticamente.
- Revise relatórios agregados DMARC para identificar falhas de autenticação, remetentes não autenticados, tentativas de falsificação e remetentes legítimos que requerem atualizações de configuração SPF ou DKIM.
- Resolva falhas de autenticação atualizando registros SPF, corrigindo configuração de assinatura DKIM, ajustando configurações de remetentes terceirizados ou coordenando com fornecedores para assinar com seu domínio.
- Mova a política DMARC para p=quarantine quando taxas de aprovação SPF e DKIM forem consistentemente altas (95%+ taxa de aprovação em remetentes autorizados), instruindo servidores de recebimento a filtrar mensagens não autenticadas.
- Mova a política DMARC para p=reject quando a confiança operacional for alta, bloqueando mensagens não autenticadas inteiramente e prevenindo ataques de falsificação de domínio.
Evite confiar em rollout baseado em porcentagem como estratégia principal. Programas DMARC-aware atuais devem escalonar aplicação por domínio, subdomínio, grupo de remetentes e função de negócio.
VIII. STARTTLS + DMARC + MTA-STS: A Pilha Completa
MTA-STS (Mail Transfer Agent Strict Transport Security) aplica STARTTLS para email de entrada, prevenindo ataques de downgrade e garantindo que servidores de email de envio requeiram criptografia ao entregar para seu domínio. Quando STARTTLS é oportunista, atacantes podem remover o anúncio de capacidade STARTTLS e forçar entrega em texto simples. MTA-STS elimina esse risco publicando uma política HTTPS que instrui servidores de envio a requerer criptografia e rejeitar entrega se STARTTLS falhar.
Implementação MTA-STS:
- Publique uma política MTA-STS em
https://mta-sts.example.com/.well-known/mta-sts.txtcom a seguinte estrutura:version: STSv1 mode: enforce mx: mail.example.com max_age: 86400 - Publique um registro DNS MTA-STS:
_mta-sts.example.com. IN TXT "v=STSv1; id=20260115T120000" - Atualize o valor
id=sempre que a política mudar para forçar servidores de envio a buscar novamente a política.
O Que MTA-STS Não Protege:
- MTA-STS apenas aplica STARTTLS para email de entrada (mensagens enviadas para seu domínio). Não aplica STARTTLS para email de saída (mensagens que você envia para outros domínios).
- MTA-STS não previne falsificação—apenas garante criptografia. Você ainda precisa de DMARC para autenticação.
Implementando a Pilha Completa Juntos:
- STARTTLS criptografa conteúdo de email durante transmissão
- DMARC autentica identidade do remetente e previne falsificação
- MTA-STS aplica STARTTLS e previne ataques de downgrade
- TLS-RPT fornece visibilidade sobre falhas de conexão STARTTLS
Esta combinação garante que mensagens sejam tanto autenticadas quanto criptografadas, e que políticas de aplicação previnam tanto falsificação quanto interceptação.
IX. Considerações Operacionais: Qual Protocolo Priorizar Primeiro
Organizações com recursos limitados devem priorizar implementação DMARC antes de aplicação STARTTLS, por duas razões:
- DMARC fornece cobertura de ameaças mais ampla: Ataques de phishing, comprometimento de email corporativo e falsificação de domínio são mais comuns que interceptação no nível de rede durante trânsito de email. DMARC previne diretamente que atacantes personifiquem seu domínio.
- DMARC fornece visibilidade sobre seu ecossistema de email: Relatórios agregados DMARC revelam todos os remetentes usando seu domínio, incluindo TI sombra, serviços terceirizados não autorizados e sistemas legados que você pode não saber que existem. Esta visibilidade é necessária antes que você possa aplicar políticas de autenticação ou criptografia.
No entanto, organizações tratando dados sensíveis (serviços financeiros, saúde, jurídico, governo, contratantes de defesa) devem implementar ambos os protocolos em paralelo. Frameworks regulatórios como HIPAA, PCI DSS e GDPR enfatizam proteção de dados em trânsito, e aplicação STARTTLS através de MTA-STS demonstra que conteúdo de email está criptografado durante transmissão.
X. Como o Skysnag Suporta Implementação STARTTLS e DMARC
Skysnag Protect automatiza monitoramento DMARC, aplicação de política e descoberta de remetentes, ajudando organizações a mover de p=none para p=reject mantendo visibilidade operacional. Use Skysnag Protect para identificar remetentes legítimos, detectar fontes não autorizadas e mover em direção à aplicação sem interromper fluxos de email críticos para o negócio.
Capacidades do Skysnag Protect:
- Análise e parsing automatizados de relatórios agregados DMARC
- Alertas em tempo real para falhas de autenticação, tentativas de falsificação e erros de configuração
- Descoberta e classificação de remetentes (autorizados, não autorizados, terceirizados)
- Simulação de política para testar impacto de aplicação antes de mover para p=quarantine ou p=reject
- Solução de problemas SPF e DKIM para resolver falhas de autenticação
Para Monitoramento TLS-RPT:
Skysnag também suporta relatórios agregados TLS-RPT, fornecendo visibilidade sobre falhas de conexão STARTTLS, erros de certificado e tentativas de downgrade quando MTA-STS é implementado.
Inicie monitoramento DMARC com Skysnag e obtenha seu registro DMARC gratuito. Se você precisa de monitoramento TLS-RPT para aplicação MTA-STS, contate nossa equipe para habilitar parsing e alertas TLS-RPT.
XI. Principais Conclusões
- STARTTLS criptografa conteúdo de email durante transmissão entre servidores de email, protegendo contra interceptação no nível de rede. DMARC autentica identidade do remetente e previne falsificação de domínio. Ambos os protocolos são necessários para proteção abrangente de email.
- STARTTLS é oportunista por padrão, significando que servidores de envio retornam a texto simples se a criptografia falhar. MTA-STS aplica STARTTLS para email de entrada, prevenindo ataques de downgrade e garantindo que mensagens sejam entregues através de conexões criptografadas.
- Passar no DMARC não garante criptografia. Aplicação STARTTLS não garante autenticidade do remetente. Organizações que implementam apenas um protocolo deixam brechas exploráveis em sua arquitetura de segurança de email.
- DMARC deve ser priorizado primeiro para a maioria das organizações, pois ataques de phishing e falsificação de domínio são mais comuns que interceptação no nível de rede. No entanto, organizações tratando dados sensíveis devem implementar tanto DMARC quanto MTA-STS em paralelo.
- STARTTLS pode falhar silenciosamente quando validação de certificado está desabilitada, quando negociação TLS falha, ou quando ataques de downgrade ocorrem. DMARC pode falhar quando autenticação SPF ou DKIM quebra devido a encaminhamento, modificação de mensagem ou má configuração de remetente terceirizado.
- Use Skysnag Protect para automatizar monitoramento DMARC, aplicação de política e descoberta de remetentes. Inicie monitoramento DMARC com Skysnag e obtenha seu registro DMARC gratuito.