Flux
Technical Guides
Articles de ce flux dans l’ensemble du journal.
41
Articles Publiés
jeu Sep 2026
Affichage de 13 sur 41 articles · Page 1 sur 4
26 Août 2026 14 min de lecture
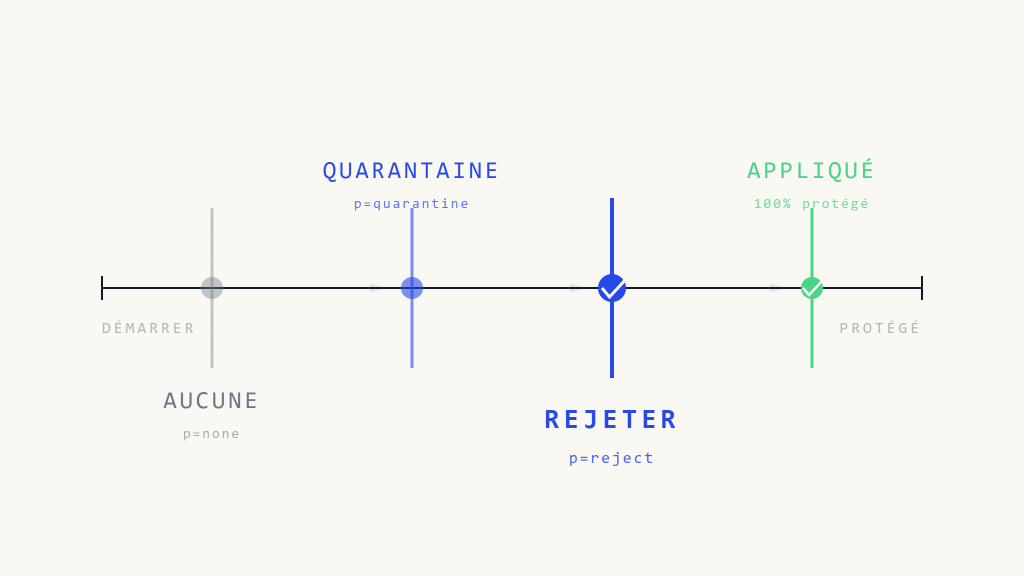
Évolution de la Politique DMARC: Quand Passer de None à Quarantine à Reject en 2026
Guide stratégique sur la progression de l’application des politiques DMARC, de p=none à p=reject, incluant les conditions d’échec, les stratégies de déploiement progressif et les délais de validation pour 2026.
Lire l’article
Les certificats VMC expliqués: Votre guide complet sur les certificats de marque vérifiée
Maîtrisez les certificats VMC pour la mise en œuvre de BIMI. Découvrez les exigences de validation, l’impact sur l’entreprise et les stratégies de déploiement pour une authentification sécurisée de la marque dans les e-mails.
10 mín 24 Août 2026
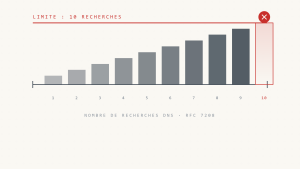
Limites des enregistrements SPF: Le tueur silencieux de délivrabilité
La limite SPF de 10 recherches DNS compromet l’authentification de 63 % des organisations utilisant plusieurs fournisseurs. Découvrez comment compter les recherches DNS, éviter les erreurs « permerror » et corriger votre enregistrement SPF avant que la délivrabilité des e-mails ne soit affectée.
15 mín 13 Août 2026

La Raison Cachée de l’Échec des E-mails Authentifiés
L’authentification réussit, mais les e-mails échouent toujours. Découvrez pourquoi l’alignement DMARC diffère de la validation SPF et DKIM, où l’alignement peut échouer et quels éléments vérifier au-delà de l’authentification.
11 mín 12 Août 2026
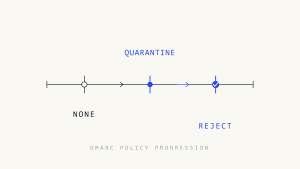
Politique DMARC Reject: Quand et comment l’implémenter en toute sécurité
Apprenez à mettre en œuvre en toute sécurité une politique DMARC reject sans perturber les e-mails légitimes. Guide pratique pour passer de quarantine à reject avec des étapes de validation et des méthodes de prévention des échecs.
14 mín 13 Juil 2026
Sécurité des e-mails PCI DSS pour l’e-commerce: Guide de configuration DMARC pour Shopify et WooCommerce
Guide complet étape par étape pour mettre en œuvre l’authentification des e-mails sur Shopify et WooCommerce afin de répondre aux exigences de conformité PCI DSS et de protéger les opérations de commerce électronique.
18 mín 9 Juil 2026
Comment documenter l’authentification des e-mails pour les audits PCI-DSS: Un guide de conformité prêt pour les QSA
Guide étape par étape pour préparer une documentation DMARC répondant aux exigences des QSA dans le cadre des audits de conformité PCI-DSS, y compris les configurations techniques et la documentation des processus.
13 mín 7 Juil 2026
Intégration de l’IA dans DMARC: Comment Activer l’Intelligence Sans Compromettre les Limites de Sécurité
Conseils architecturaux pour l’intégration sécurisée de l’IA dans les plateformes DMARC utilisant le Model Context Protocol (MCP), afin de permettre l’intelligence en cybersécurité des emails sans élargir la surface d’attaque.
8 mín 6 Juil 2026
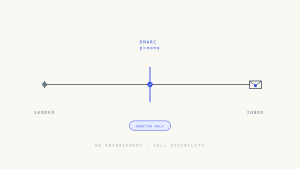
DMARC p=none expliqué: Mode surveillance, risques et chemin vers l’application
La politique DMARC « none » permet de surveiller l’authentification des e-mails sans appliquer de mesures de protection. Découvrez quand utiliser p=none, les modes d’échec les plus courants et comment évoluer en toute sécurité vers des politiques de quarantaine ou de rejet.
12 mín 23 Juin 2026
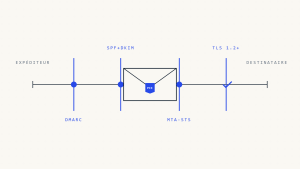
DMARC pour les Processeurs de Paiement: Support des Contrôles Anti-Hameçonnage PCI DSS
Guide complet de la mise en œuvre de l’authentification des e-mails DMARC pour les processeurs de paiement, y compris les considérations de conformité PCI-DSS et l’intégration de MTA-STS.
16 mín 22 Juin 2026
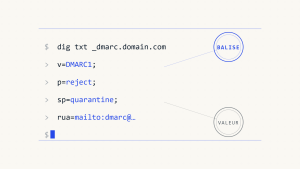
Syntaxe d’enregistrement DMARC: Analyse technique complète
Maîtrisez la syntaxe des enregistrements DMARC grâce à ce guide technique complet couvrant chaque balise, les techniques de validation et des exemples concrets pour une authentification des e-mails infaillible.
8 mín 18 Juin 2026
Gestion des Certificats MTA-STS: Guide Complet pour le Transport Sécurisé des E-mails
Maîtrisez la gestion du cycle de vie des certificats MTA-STS grâce à des stratégies d’automatisation, des guides de déploiement et des meilleures pratiques de surveillance pour sécuriser le transport des e-mails.
10 mín 8 Juin 2026
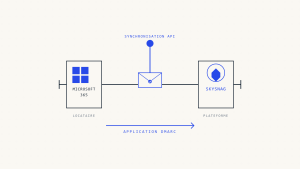
Microsoft 365 et Skysnag: Intégration Approfondie
Découvrez comment le connecteur natif M365 de Skysnag permet une synchronisation fluide des politiques DMARC et une automatisation de l’application des règles pour une protection complète de la sécurité des emails.
11 mín 29 Mai 2026
Le scanner Skysnag
Vérifiez le DMARC de votre domaine conformité.
Cinq protocoles. Soixante secondes. Aucun compte. Un rapport complet sur la posture d’authentification de votre domaine, livré avant même que votre café ne refroidisse.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT Aucune inscription requise