Skysnag kündigt den BIMI+-Standard an, der die E-Mail-Markenauthentifizierung durch erweiterte Verifizierung und Anti-Spoofing-Schutz verbessert und so für eine bessere Sichtbarkeit im Posteingang sorgt.
Filed 8 Juni 2026 · 7 Min. Lesezeit
Analyse lesenDie Standards, die belegen, wer Sie sind — und die Maßnahmen, die dafür sorgen, dass Sie im Posteingang landen.
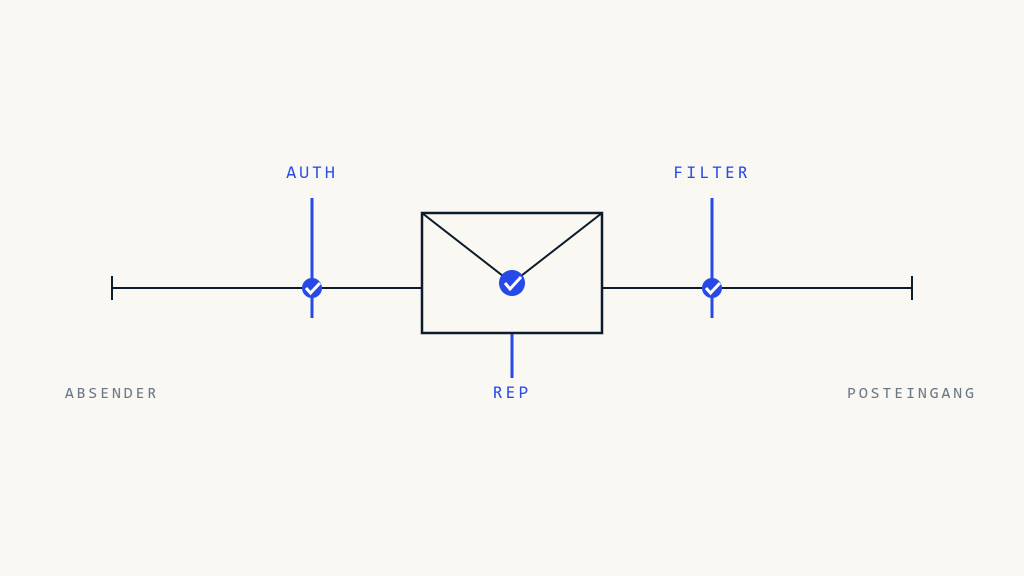
Das Bestehen der DMARC-Prüfung garantiert keine Zustellung im Posteingang. Erfahren Sie, wie Gmail und Outlook E-Mail-Authentifizierung, Absenderreputation und Filtermechanismen nutzen,…
Herkömmliche E-Mail-Sicherheitslösungen filtern Bedrohungen unsichtbar im Hintergrund. BIMI ergänzt eine visuelle Authentifizierung durch verifizierte Markenlogos und hilft Empfängern, legitime E-Mails…
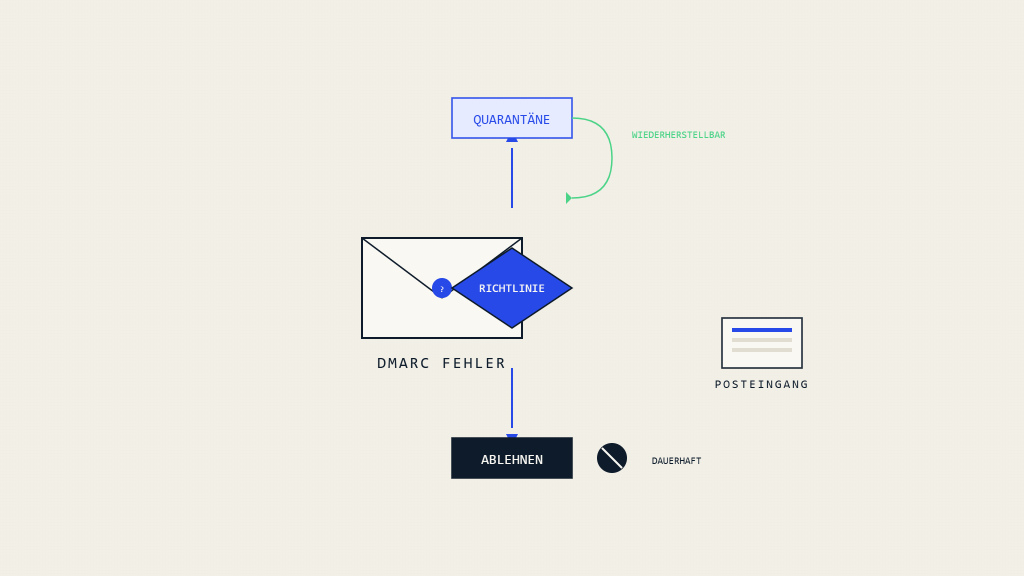
Vergleichen Sie DMARC-Quarantäne- und Ablehnungsrichtlinien für optimale E-Mail-Zustellung und Sicherheit. Expertenanalyse zu Durchsetzungsauswirkungen, Provider-Verhalten und Implementierungsstrategien.

KI-gestützte Spamfilter stufen inzwischen 40 % der Marketing-E-Mails trotz ordnungsgemäßer Authentifizierung als Spam ein. Erfahren Sie, was sich geändert hat,…

BIMI zeigt verifizierte Logos an, ist jedoch kein offiziell dokumentiertes Kriterium für die E-Mail-Filterung. Verbesserungen der E-Mail-Zustellbarkeit nach der Implementierung…

Änderungen am SPF-Eintrag können Ihre Domain sofort von einem vertrauenswürdigen Absender in den Spam-Ordner verschieben. Erfahren Sie, welche fünf Syntaxänderungen…
Brevo hat zwei Sicherheitsvorfälle im September 2026 offengelegt, von denen 138 Kundenkonten und mehr als 100.000 Websites betroffen waren. Erfahren…
Erfahren Sie, wie Cyberkriminelle Honeytrap-Taktiken in E-Mail-Phishing-Angriffen und Social Engineering einsetzen, um Opfer durch gefälschte Beziehungen und emotionale Täuschung zu…
Erfahren Sie 7 wichtige Schritte, um Ihr Unternehmen vor Phishing-Angriffen zu schützen, mit umfassenden E-Mail-Sicherheitsstrategien und umsetzbaren Präventionsmaßnahmen.
Über 400 Mio. € an DSGVO-Bußgeldern sind auf vermeidbare Lücken in der E-Mail-Sicherheit zurückzuführen. Erfahren Sie, wie Fehler bei der E-Mail-Authentifizierung zu Sicherheitsverletzungen bei Coupang und anderen Unternehmen führten.
Bewältigen Sie die Auswirkungen des US Cloud Act bei der Auswahl von DMARC-Anbietern durch europäische Unternehmen. Ein unverzichtbarer Compliance-Leitfaden für europäische Organisationen zur Implementierung der E-Mail-Authentifizierung.
Erfahren Sie, was PCI-DSS-Prüfer bei DMARC-Richtlinien tatsächlich überprüfen und wie sich p=reject im Vergleich zu p=none auf Ihre Compliance-Bewertung und Ihre E-Mail-Sicherheitsstrategie auswirkt.
Entschlüsseln Sie die E-Mail-Sicherheitsanforderungen von NIS2 Artikel 21 mit praxisorientierten DMARC-Implementierungsschritten für EU-Organisationen zur Einhaltung von Cybersicherheits-Compliance-Vorgaben.
Wesentliche DMARC-Monitoring-Metriken und KPIs, die CISOs verfolgen sollten, um E-Mail-Sicherheitsprogramme effektiv zu überwachen und Bedrohungen zuverlässig zu erkennen.
Mehr erfahrenPraxisnahe technische Leitfäden und Hinweise zu Branchenlösungen vom Team.
Kritische regulatorische Versäumnisse bei der E-Mail-Authentifizierung, die MSPs und ihre Kunden Compliance-Verstößen aussetzen. Schließen Sie Lücken in Ihrer DMARC-Richtlinie, bevor Audits stattfinden.
Erfahren Sie, wie MSPs den DMARC-ROI berechnen und nachweisen können, um Investitionen in die E-Mail-Sicherheit gegenüber Kunden mithilfe bewährter Finanzkennzahlen…
Entdecken Sie, warum MSPs im Jahr 2026 E-Mail-Authentifizierungsdienste integrieren müssen. Erfahren Sie mehr über Umsatzchancen, Veränderungen in der Bedrohungslandschaft und…
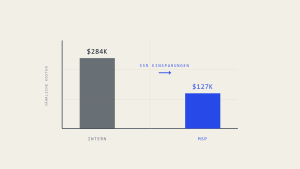
Umfassende ROI-Analyse zum Vergleich von MSP-E-Mail-Sicherheitsdiensten mit internen Teams. Eine datenbasierte Kostenanalyse zeigt die Vorteile von MSPs für die meisten…
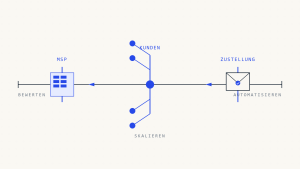
Umfassende Checkliste für MSPs zur Verwaltung der E-Mail-Authentifizierung über mehrere Kunden hinweg. Deckt Bewertungs-, Implementierungs- und Automatisierungsstrategien für skalierbare Zustellbarkeit…
In Unternehmensumgebungen hängt die Aufrechterhaltung der Kontrolle über die E-Mail-Sicherheit weniger von einzelnen Protokollen ab als von einer klaren Zuständigkeit und einer konsistenten Verwaltung der Authentifizierungskontrollen.
Der Newsroom-Feed — Veröffentlichungen der Skysnag-Plattform und Entwicklungen in der E-Mail-Sicherheit, laufend veröffentlicht.
Skysnag kündigt den BIMI+-Standard an, der die E-Mail-Markenauthentifizierung durch erweiterte Verifizierung und Anti-Spoofing-Schutz verbessert und so für eine bessere Sichtbarkeit im Posteingang sorgt.
Entdecken Sie, wie eine vertrauensbewertete SPF-Durchsetzung mit geführten Operator-Kontrollzentren das DNS-Sicherheitsmanagement und den E-Mail-Schutz revolutioniert.
Skysnag veröffentlicht seinen Look-Alike-Domain-Checker und ermöglicht Unternehmen, Identitätsbedrohungen zu erkennen, Phishing zu verhindern und ihre Markenidentität zu schützen.
Das Skysnag Integrationszentrum macht es Marketern leicht, die E-Mail-Zustellbarkeit zu schützen und zu verbessern. Mit autonomen Integrationen zu Tausenden von Versanddiensten können Sie Probleme schneller beheben und sicherstellen, dass jede…
Detaillierte Analyse, wie der Digital Services Act (DSA) der Europäischen Union durch Rechenschaftsrahmen, Durchsetzungsmuster und regulatorische Erwartungen faktisch Anforderungen an die E-Mail-Authentifizierung schafft.
Die IETF hat die DMARCbis-RFCs 9989 bis 9991 veröffentlicht und damit die RFC 7489 durch wichtige Aktualisierungen für die E-Mail-Authentifizierung ersetzt. Erfahren Sie, was sich geändert hat und welche Auswirkungen…
KI-gestützte Marken-Impersonationsangriffe beschleunigen die Einführung von BIMI, da Organisationen visuelle Vertrauensindikatoren suchen, um ausgeklügelte Phishing-Kampagnen zu bekämpfen.
Entdecken Sie, was MSSPs im Jahr 2026 von einer DMARC-Lösung benötigen, einschließlich E-Mail-Authentifizierungsstandards, Anbieteranforderungen, mandantenfähigem Management und margenstarken Umsatzchancen.
Ein wöchentlicher Bericht für Sicherheitsverantwortliche, MSPs und Zustellbarkeits-Experten. Bedrohungshinweise, Entwicklungen bei Standards und eine ausführliche Analyse — herausgegeben von der Skysnag-Forschungsgruppe.
Keine Marketing-Sequenzen. Abmeldung mit einem Klick. Die Datenschutzstrategie von Skysnag ist SOC 2 Type II-konform und an die DSGVO angelehnt.