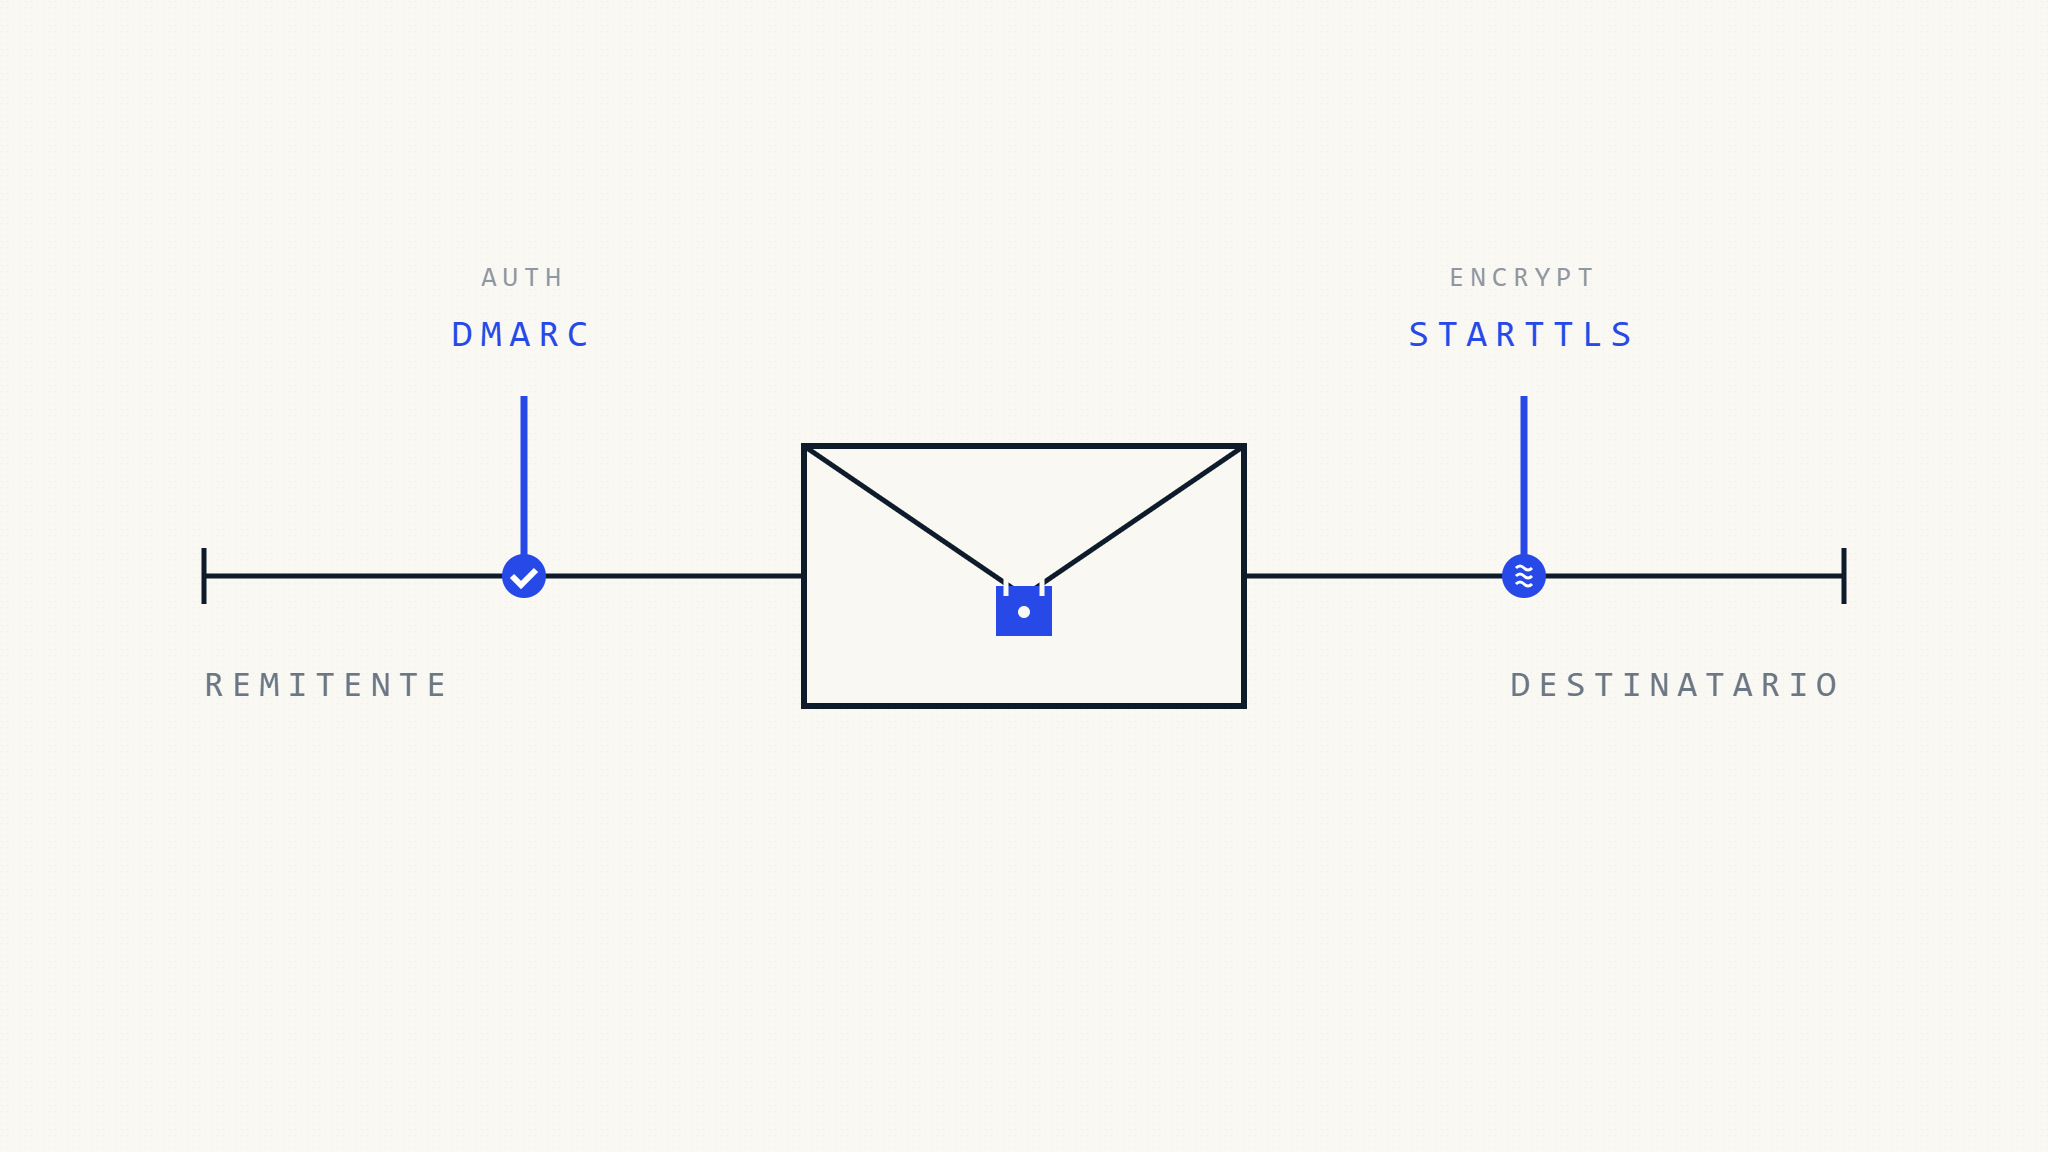
La seguridad del correo electrónico depende de múltiples capas de protección que abordan amenazas fundamentalmente diferentes. STARTTLS cifra los mensajes durante la transmisión entre servidores de correo, mientras que DMARC autentica la identidad del remitente y previene la suplantación de dominio. Las organizaciones a menudo asumen que uno reemplaza al otro, pero cada protocolo resuelve un problema distinto—y no implementar ambos crea brechas explotables en su infraestructura de correo electrónico.
Comprender las diferencias técnicas y operacionales entre STARTTLS y DMARC determina si su programa de seguridad de correo electrónico realmente protege contra las amenazas que enfrenta. El cifrado de transporte sin autenticación permite a los atacantes enviar mensajes de phishing convincentes a través de canales cifrados. La autenticación sin cifrado expone el contenido del mensaje a la interceptación durante el tránsito. Esta comparación explica cómo funciona cada protocolo, dónde puede fallar cada protocolo y cómo implementar ambos juntos para una protección de correo electrónico integral.
I. Lo Que STARTTLS Realmente Hace (y Dónde Falla)
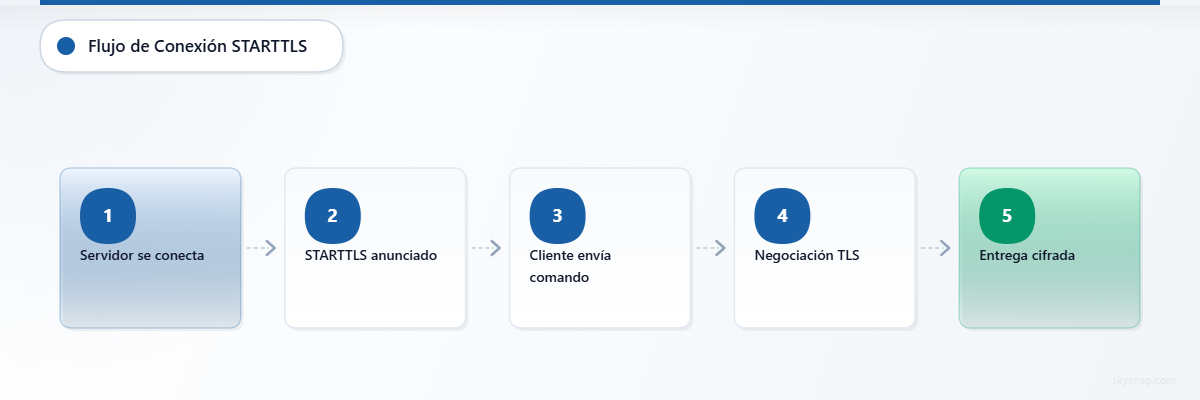
STARTTLS es una extensión SMTP que actualiza una conexión de correo electrónico en texto plano a una conexión TLS cifrada durante el handshake SMTP. Cuando un servidor de correo de envío se conecta a un servidor de correo de recepción, STARTTLS negocia el cifrado antes de que se transmita el contenido del mensaje, protegiendo los datos del correo electrónico en tránsito contra la interceptación a nivel de red.
Cómo Funciona STARTTLS:
- El servidor de envío se conecta al servidor de recepción por el puerto 587 (envío) o puerto 25 (retransmisión)
- El servidor de recepción anuncia la capacidad de STARTTLS
- El servidor de envío emite el comando STARTTLS
- Ambos servidores negocian la versión TLS y el conjunto de cifrado
- Se establece la conexión cifrada para la transmisión del mensaje
Dónde Puede Fallar STARTTLS:
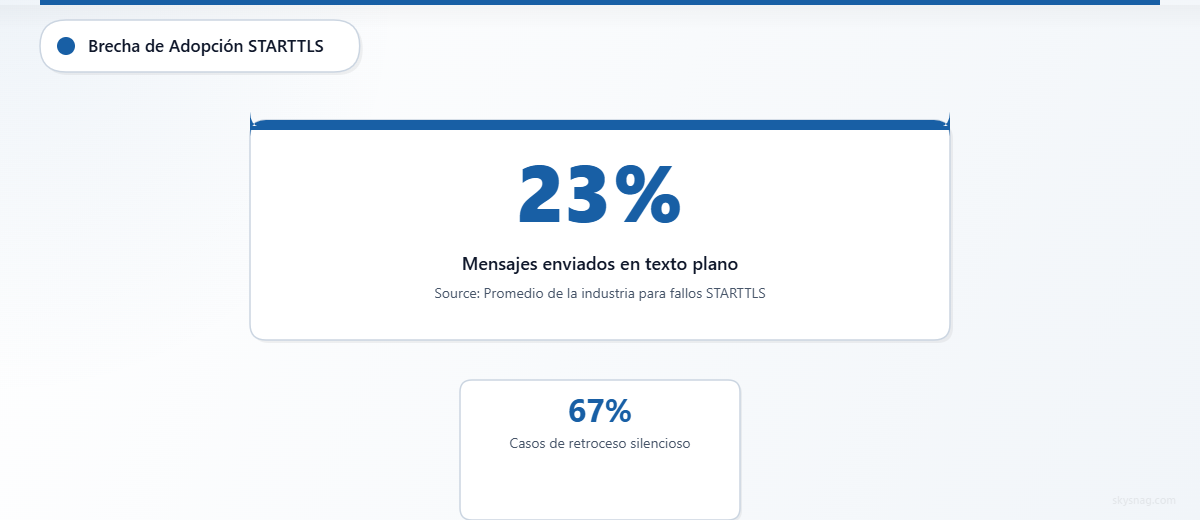
STARTTLS es oportunista por defecto, lo que significa que el servidor de envío intenta el cifrado pero vuelve a texto plano si el servidor de recepción no admite STARTTLS, si el handshake TLS falla, o si un atacante realiza un ataque de degradación durante la negociación. Las condiciones comunes de fallo incluyen:
- Ataques de eliminación de STARTTLS: Un atacante intercepta la sesión SMTP y elimina el anuncio de capacidad de STARTTLS, forzando la transmisión en texto plano. El servidor de envío completa la entrega sin darse cuenta de que se bloqueó el cifrado.
- Fallos en la validación de certificados: Si el servidor de recepción presenta un certificado inválido, caducado o autofirmado, muchos servidores de envío aún completan la entrega en texto plano en lugar de rechazar el mensaje.
- Fallos en la negociación de versión TLS y cifrado: Los servidores mal configurados pueden no lograr acordar versiones TLS compatibles (por ejemplo, uno requiere TLS 1.3, el otro solo admite TLS 1.0) o conjuntos de cifrado, causando que la conexión vuelva a transmisión sin cifrar.
- Comportamiento de retroceso silencioso: A menos que se configure explícitamente de otra manera, la mayoría de los servidores de correo no alertan a los administradores cuando STARTTLS falla y los mensajes se envían en texto plano.
Lo Que STARTTLS No Protege:
- STARTTLS no autentica la identidad del remitente. Un atacante puede enviar mensajes falsificados sobre una conexión cifrada.
- STARTTLS no previene el phishing o el compromiso de correo electrónico empresarial. El cifrado protege el contenido durante la transmisión, no la legitimidad del remitente.
- STARTTLS no garantiza el cifrado en reposo. Los mensajes permanecen cifrados solo durante el salto de red entre servidores, no en buzones o registros.
II. Lo Que DMARC Realmente Hace (y Dónde Falla)
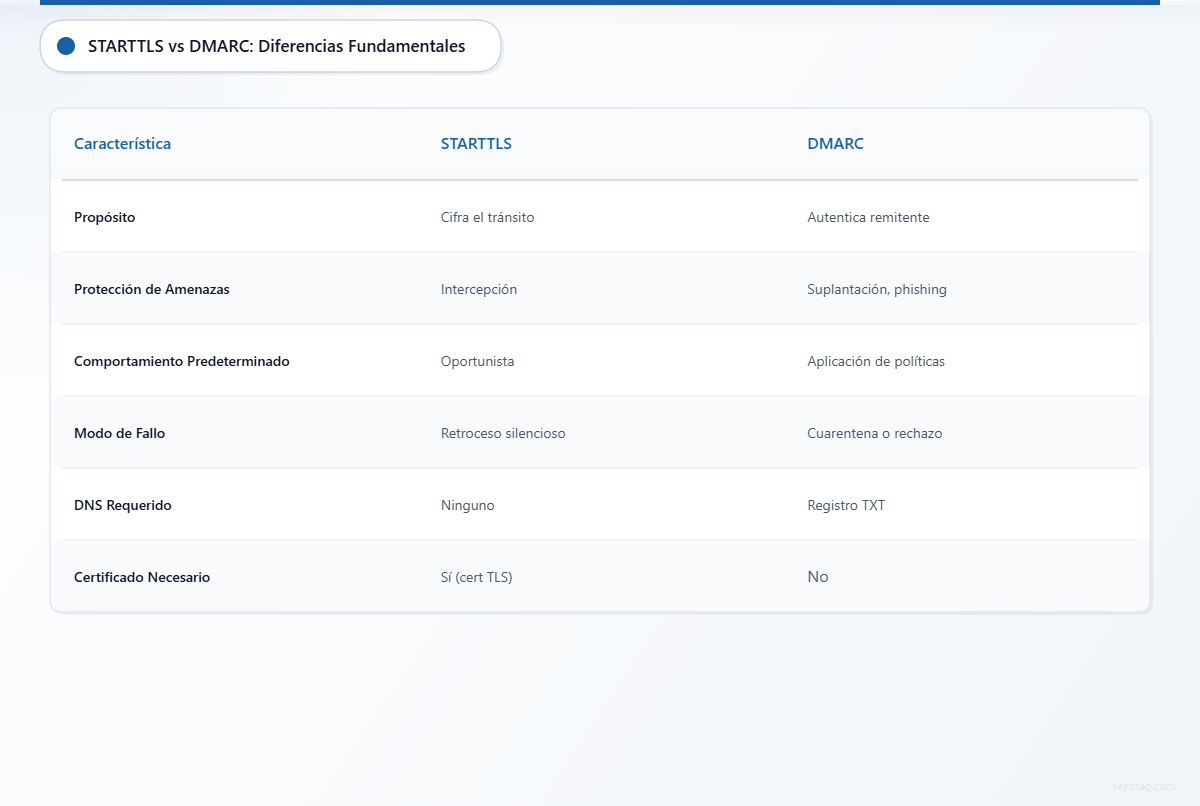
DMARC autentica que un mensaje de correo electrónico se origina de una fuente autorizada validando los resultados de autenticación SPF y DKIM y verificando la alineación del dominio. Cuando DMARC pasa, el servidor de correo de recepción tiene evidencia criptográfica y basada en DNS de que el mensaje fue enviado desde un remitente legítimo autorizado por el propietario del dominio. Cuando DMARC falla, el propietario del dominio instruye al servidor de recepción a poner en cuarentena o rechazar el mensaje.
Cómo Funciona DMARC:
- El servidor de envío entrega el mensaje con autenticación SPF (valida la IP de envío) y firma DKIM (valida la integridad del mensaje)
- El servidor de recepción realiza verificaciones SPF y DKIM
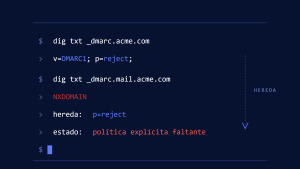
- El servidor de recepción recupera la política DMARC del DNS del dominio (
_dmarc.example.com) - El servidor de recepción verifica la alineación: el dominio autenticado por SPF o el dominio DKIM d= debe coincidir con el dominio From: visible
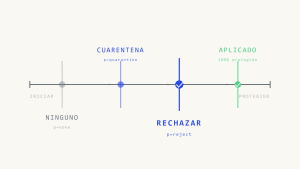
- Si la alineación pasa, DMARC pasa. Si no, la política DMARC (p=none, p=quarantine, p=reject) determina el manejo
Dónde Puede Fallar DMARC:
Pasar DMARC no garantiza la colocación en la bandeja de entrada. Fallar DMARC no siempre significa rechazo inmediato. La aplicación depende de que el servidor de recepción respete la política, y muchos escenarios legítimos causan fallos de DMARC que requieren ajustes operacionales:
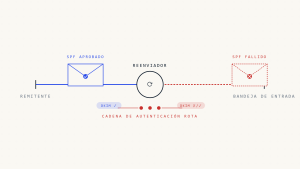
- Escenarios de reenvío: Cuando un mensaje se reenvía a través de una lista de correo o auto-reenviador, SPF típicamente se rompe (la IP del servidor de reenvío no está autorizada para el dominio original) y DKIM puede romperse si el reenviador modifica el cuerpo del mensaje o la línea de asunto. Si DKIM también falla, DMARC falla incluso para mensajes legítimos.
- Fallos de búsqueda SPF: SPF puede fallar silenciosamente cuando la búsqueda DNS se agota (temperror), cuando el registro excede 10 búsquedas DNS (permerror), o cuando el remitente del sobre difiere de la dirección From del encabezado (pasa SPF pero no proporciona alineación DMARC).
- Fallos de firma DKIM: Las firmas DKIM fallan cuando las claves se rotan sin actualizar el DNS, cuando el contenido del mensaje se modifica en tránsito (por agregadores de descargo de responsabilidad, escáneres de antivirus o agentes de transporte), o cuando el encabezado de firma está mal formado.
- Fallos de alineación a pesar de que pasa la autenticación: Un mensaje puede pasar SPF y pasar DKIM pero aún fallar DMARC si ni el dominio autenticado por SPF ni el dominio DKIM d= se alinean con el dominio From: visible. Esto ocurre comúnmente con remitentes de terceros que firman con su propio dominio en lugar del dominio del cliente.
- Variabilidad en la aplicación de políticas: DMARC p=reject instruye al servidor de recepción a rechazar el mensaje durante la entrega SMTP. Cuando es respetado por el servidor de recepción, el mensaje se rechaza durante la entrega SMTP y no debería llegar a la bandeja de entrada o carpeta de spam. Sin embargo, la aplicación depende de que el servidor de recepción respete la política—algunos reenviadores, listas de correo y receptores mal configurados no aplican DMARC según lo especificado.
Lo Que DMARC No Protege:
- DMARC no cifra el contenido del mensaje. Los mensajes autenticados aún pueden ser interceptados durante la transmisión si no se usa STARTTLS.
- DMARC no valida la precisión del contenido del mensaje, solo la identidad del remitente.
- DMARC no previene el compromiso de cuentas. Si un atacante obtiene acceso a una cuenta de correo electrónico legítima, los mensajes enviados desde esa cuenta pasan DMARC.
III. Comparación Técnica: STARTTLS vs DMARC
| Dimensión | STARTTLS | DMARC |
|---|---|---|
| Propósito | Cifra el contenido del correo electrónico durante la transmisión entre servidores de correo | Autentica la identidad del remitente y previene la suplantación de dominio |
| Modelo de Amenaza | Protege contra espionaje a nivel de red, interceptación de intermediarios durante el tránsito | Protege contra phishing, compromiso de correo electrónico empresarial, suplantación de dominio, suplantación de marca |
| Capa de Implementación | Capa de transporte (extensión del protocolo SMTP) | Capa de autenticación (política DNS + validación SPF + DKIM) |
| Comportamiento Predeterminado | Oportunista (intenta cifrado, vuelve a texto plano) | Basado en políticas (p=none monitorea, p=quarantine filtra, p=reject bloquea) |
| Visibilidad de Fallos | A menudo silencioso a menos que se aplique vía MTA-STS o DANE | Visible a través de informes agregados (rua=) cuando se configura el monitoreo |
| Mecanismo de Aplicación | MTA-STS (requiere política publicada por HTTPS) o DANE (requiere DNSSEC) | Política DMARC publicada en DNS, aplicada por el servidor de correo de recepción |
| Interoperabilidad | Requiere que tanto los servidores de envío como de recepción admitan STARTTLS y versiones TLS compatibles | Requiere registros DNS SPF, DKIM y DMARC; el servidor de recepción debe respetar la política |
| Impacto de Fallo | Mensaje entregado en texto plano, contenido expuesto a interceptación | Mensaje puesto en cuarentena o rechazado (si se aplica la política), o entregado con señal de fallo de autenticación |
| Complejidad Operacional | Baja—la mayoría de los servidores de correo modernos admiten STARTTLS por defecto | Moderada a alta—requiere mantenimiento de registro SPF, infraestructura de firma DKIM, ajuste de política DMARC y coordinación de remitentes de terceros |
IV. Por Qué Necesita Ambos (No Uno u Otro)
STARTTLS y DMARC no son opciones de seguridad alternativas. Son protocolos complementarios que abordan diferentes vectores de ataque:
- El cifrado de transporte sin autenticación permite que se entreguen mensajes de phishing falsificados sobre canales cifrados. Un atacante puede enviar un mensaje falsificado que afirma ser de su empresa, y si el servidor de correo del atacante admite STARTTLS, el mensaje se entrega de forma segura a la bandeja de entrada de la víctima—pero la víctima no tiene forma de verificar la autenticidad del remitente.
- La autenticación sin cifrado de transporte expone el contenido del mensaje a la interceptación durante el tránsito. Incluso si un mensaje pasa DMARC y demuestra que el remitente es legítimo, el contenido del mensaje puede ser interceptado por atacantes a nivel de red si STARTTLS no se aplica.
- Los ataques de compromiso de correo electrónico empresarial explotan ambas brechas simultáneamente. Los atacantes envían mensajes falsificados desde dominios sin aplicación de DMARC, sobre conexiones SMTP sin cifrar o degradadas, para maximizar el éxito de entrega y minimizar la evidencia forense.
Las organizaciones sujetas a marcos de cumplimiento como PCI DSS, HIPAA, GDPR y NIS2 comúnmente implementan tanto STARTTLS como DMARC como parte de sus programas de seguridad de correo electrónico. STARTTLS respalda la protección de datos durante la transmisión, mientras que DMARC respalda los objetivos anti-phishing, anti-suplantación y de responsabilidad del remitente.
V. Cuando STARTTLS Solo No Es Suficiente
Implementar STARTTLS en su infraestructura de correo cifra el contenido del correo electrónico durante la transmisión, pero no aborda la autenticación del remitente o la suplantación de dominio. Escenarios donde STARTTLS solo proporciona protección incompleta:
- Ataques de phishing usando su dominio: Un atacante suplanta su dominio y envía mensajes de phishing a sus clientes. Si el servidor de correo del atacante admite STARTTLS, los mensajes se entregan sobre conexiones cifradas, y los destinatarios no tienen señal técnica de que los mensajes son fraudulentos.
- Remitentes de terceros con autenticación débil: Su empresa usa una plataforma de marketing, sistema de tickets de soporte o plataforma de RR.HH. que envía correo electrónico en su nombre. Si esos remitentes no están incluidos en su registro SPF, no firman con DKIM usando su dominio, y su dominio no publica una política DMARC, los destinatarios no pueden verificar que esos mensajes sean legítimos.
- Ataques posteriores a la entrega: STARTTLS protege los mensajes durante la transmisión, pero una vez que los mensajes se entregan al buzón del destinatario, ya no están protegidos por cifrado de transporte. Si un atacante compromete el buzón del destinatario o la sesión de webmail, STARTTLS no proporciona protección.
VI. Cuando DMARC Solo No Es Suficiente
Implementar DMARC en p=reject previene que los atacantes suplanten su dominio, pero no protege el contenido del mensaje de la interceptación durante la transmisión. Escenarios donde DMARC solo proporciona protección incompleta:
- Exposición de datos sensibles durante el tránsito: Su empresa envía estados financieros, registros médicos, documentos legales o información de nómina por correo electrónico. Si STARTTLS no se aplica, esos mensajes pueden transmitirse en texto plano e interceptarse por atacantes a nivel de red.
- Recolección de credenciales a través de canales sin cifrar: Su empresa envía enlaces de restablecimiento de contraseña, tokens de verificación de cuenta o códigos de autenticación. Si STARTTLS no se aplica, los atacantes pueden interceptar esos mensajes y obtener acceso a cuentas aunque los mensajes pasen DMARC.
- Brechas de cumplimiento: Muchos marcos de cumplimiento enfatizan la protección de datos en tránsito. DMARC autentica la identidad del remitente pero no cifra el contenido. Las organizaciones que dependen únicamente de DMARC pueden no demostrar protección adecuada de datos durante la transmisión.
VII. Cómo Implementar STARTTLS y DMARC Juntos
Una arquitectura de seguridad de correo electrónico integral usa tanto STARTTLS como DMARC, con políticas de aplicación que reducen el riesgo de ataques de degradación de transporte y suplantación de dominio.
Lista de Verificación de Implementación de STARTTLS
Use la lista de verificación a continuación como punto de partida práctico para implementar y aplicar STARTTLS en su infraestructura de correo electrónico. Los requisitos exactos dependerán de su plataforma de servidor de correo, configuración de retransmisión de salida y objetivos de cumplimiento.
- Verifique que los servidores de correo de salida admitan STARTTLS en el puerto 587 (envío) y puerto 25 (retransmisión) y estén configurados para intentar cifrado para todas las sesiones SMTP de salida.
- Verifique que los servidores de correo de entrada anuncien la capacidad de STARTTLS y admitan versiones TLS modernas (TLS 1.2 o superior) con conjuntos de cifrado fuertes (evite RC4, 3DES y cifrados de exportación).
- Implemente certificados TLS válidos para los nombres de host del servidor de correo, asegurándose de que los certificados sean emitidos por autoridades de certificación confiables, no estén caducados e incluyan Nombres Alternativos de Sujeto (SAN) correctos para todos los nombres de host del servidor de correo.
- Configure los servidores de correo de envío para requerir validación de certificados para conexiones STARTTLS donde sea posible, rechazando conexiones si falla la validación del certificado.
- Publique una política MTA-STS (vía HTTPS en MTA-STS) para aplicar STARTTLS para correo entrante, instruyendo a los servidores de envío a requerir cifrado y rechazar la entrega si STARTTLS falla.
- Publique un registro TLS-RPT en DNS (por ejemplo,
_smtp._tls.example.com) para recibir informes cuando los servidores de envío no logren entregar sobre STARTTLS, proporcionando visibilidad sobre fallos de conexión, errores de certificado e intentos de degradación. - Monitoree los informes agregados TLS-RPT para identificar dominios de envío que no logren conectarse sobre STARTTLS, investigue si los fallos indican problemas de infraestructura o ataques de degradación.
- Pruebe la configuración de STARTTLS usando herramientas como Checktls o probando manualmente sesiones SMTP (openssl s_client -starttls smtp -connect mail.example.com:25).
Lista de Verificación de Implementación de DMARC
Use la lista de verificación a continuación como punto de partida práctico para implementar y aplicar la autenticación DMARC en sus dominios. Los requisitos exactos dependerán de su ecosistema de remitentes autorizados, integraciones de terceros y preparación para la aplicación.
- Audite todos los remitentes autorizados: plataformas de marketing, herramientas de soporte, sistemas de nómina, plataformas de RR.HH., sistemas CRM y servicios de correo electrónico transaccional que envían correo electrónico usando su dominio.
- Publique registros SPF para cada dominio de envío, incluyendo todas las IPs de envío autorizadas y mecanismos de inclusión SPF para remitentes de terceros (por ejemplo,
include:_spf.google.compara Google Workspace). Asegúrese de que los registros SPF permanezcan bajo el límite de 10 búsquedas DNS. - Configure la firma DKIM para todos los remitentes autorizados, usando su dominio en la etiqueta DKIM d= (no el dominio del remitente de terceros) para asegurar la alineación con el dominio From: visible.
- Comience el monitoreo DMARC a través de Skysnag y obtenga un registro DMARC administrado generado para su dominio. Skysnag genera un registro DMARC con el destino de informes correcto para su cuenta y monitorea los informes agregados automáticamente.
- Revise los informes agregados DMARC para identificar fallos de autenticación, remitentes no autenticados, intentos de suplantación y remitentes legítimos que requieran actualizaciones de configuración SPF o DKIM.
- Resuelva los fallos de autenticación actualizando los registros SPF, corrigiendo la configuración de firma DKIM, ajustando la configuración de remitentes de terceros o coordinando con proveedores para firmar con su dominio.
- Mueva la política DMARC a p=quarantine cuando las tasas de aprobación SPF y DKIM sean consistentemente altas (95%+ tasa de aprobación en remitentes autorizados), instruyendo a los servidores de recepción a filtrar mensajes no autenticados.
- Mueva la política DMARC a p=reject cuando la confianza operacional sea alta, bloqueando completamente los mensajes no autenticados y previniendo ataques de suplantación de dominio.
Evite confiar en el despliegue basado en porcentajes como estrategia principal. Los programas actuales conscientes de DMARC deben escalonar la aplicación por dominio, subdominio, grupo de remitentes y función empresarial.
VIII. STARTTLS + DMARC + MTA-STS: El Stack Completo
MTA-STS (Mail Transfer Agent Strict Transport Security) aplica STARTTLS para correo entrante, previniendo ataques de degradación y asegurando que los servidores de correo de envío requieran cifrado al entregar a su dominio. Cuando STARTTLS es oportunista, los atacantes pueden eliminar el anuncio de capacidad de STARTTLS y forzar la entrega en texto plano. MTA-STS elimina este riesgo publicando una política HTTPS que instruye a los servidores de envío a requerir cifrado y rechazar la entrega si STARTTLS falla.
Implementación de MTA-STS:
- Publique una política MTA-STS en
https://mta-sts.example.com/.well-known/mta-sts.txtcon la siguiente estructura:version: STSv1 mode: enforce mx: mail.example.com max_age: 86400 - Publique un registro DNS MTA-STS:
_mta-sts.example.com. IN TXT "v=STSv1; id=20260115T120000" - Actualice el valor
id=cada vez que cambie la política para forzar a los servidores de envío a volver a obtener la política.
Lo Que MTA-STS No Protege:
- MTA-STS solo aplica STARTTLS para correo entrante (mensajes enviados a su dominio). No aplica STARTTLS para correo saliente (mensajes que usted envía a otros dominios).
- MTA-STS no previene la suplantación—solo asegura el cifrado. Todavía necesita DMARC para autenticación.
Implementando el Stack Completo Juntos:
- STARTTLS cifra el contenido del correo electrónico durante la transmisión
- DMARC autentica la identidad del remitente y previene la suplantación
- MTA-STS aplica STARTTLS y previene ataques de degradación
- TLS-RPT proporciona visibilidad sobre los fallos de conexión STARTTLS
Esta combinación asegura que los mensajes estén tanto autenticados como cifrados, y que las políticas de aplicación prevengan tanto la suplantación como la interceptación.
IX. Consideraciones Operacionales: Qué Protocolo Priorizar Primero
Las organizaciones con recursos limitados deben priorizar la implementación de DMARC antes que la aplicación de STARTTLS, por dos razones:
- DMARC proporciona una cobertura de amenazas más amplia: Los ataques de phishing, compromiso de correo electrónico empresarial y suplantación de dominio son más comunes que la interceptación a nivel de red durante el tránsito de correo electrónico. DMARC previene directamente que los atacantes suplanten su dominio.
- DMARC proporciona visibilidad sobre su ecosistema de correo electrónico: Los informes agregados DMARC revelan todos los remitentes que usan su dominio, incluido el shadow IT, servicios de terceros no autorizados y sistemas heredados que puede que no sepa que existen. Esta visibilidad es requerida antes de que pueda aplicar políticas de autenticación o cifrado.
Sin embargo, las organizaciones que manejan datos sensibles (servicios financieros, salud, legal, gobierno, contratistas de defensa) deben implementar ambos protocolos en paralelo. Los marcos regulatorios como HIPAA, PCI DSS y GDPR enfatizan la protección de datos en tránsito, y la aplicación de STARTTLS a través de MTA-STS demuestra que el contenido del correo electrónico está cifrado durante la transmisión.
X. Cómo Skysnag Respalda la Implementación de STARTTLS y DMARC
Skysnag Protect automatiza el monitoreo DMARC, la aplicación de políticas y el descubrimiento de remitentes, ayudando a las organizaciones a pasar de p=none a p=reject mientras mantienen la visibilidad operacional. Use Skysnag Protect para identificar remitentes legítimos, detectar fuentes no autorizadas y avanzar hacia la aplicación sin interrumpir los flujos de correo electrónico críticos para el negocio.
Capacidades de Skysnag Protect:
- Análisis y análisis automatizado de informes agregados DMARC
- Alertas en tiempo real para fallos de autenticación, intentos de suplantación y errores de configuración
- Descubrimiento y clasificación de remitentes (autorizado, no autorizado, terceros)
- Simulación de políticas para probar el impacto de la aplicación antes de pasar a p=quarantine o p=reject
- Solución de problemas de SPF y DKIM para resolver fallos de autenticación
Para Monitoreo TLS-RPT:
Skysnag también admite informes agregados TLS-RPT, proporcionando visibilidad sobre fallos de conexión STARTTLS, errores de certificado e intentos de degradación cuando se implementa MTA-STS.
Comience el monitoreo DMARC con Skysnag y obtenga su registro DMARC gratuito. Si necesita monitoreo TLS-RPT para la aplicación de MTA-STS, contacte a nuestro equipo para habilitar el análisis y alerta de TLS-RPT.
XI. Conclusiones Clave
- STARTTLS cifra el contenido del correo electrónico durante la transmisión entre servidores de correo, protegiendo contra la interceptación a nivel de red. DMARC autentica la identidad del remitente y previene la suplantación de dominio. Ambos protocolos son requeridos para una protección de correo electrónico integral.
- STARTTLS es oportunista por defecto, lo que significa que los servidores de envío vuelven a texto plano si falla el cifrado. MTA-STS aplica STARTTLS para correo entrante, previniendo ataques de degradación y asegurando que los mensajes se entreguen sobre conexiones cifradas.
- Pasar DMARC no garantiza cifrado. La aplicación de STARTTLS no garantiza la autenticidad del remitente. Las organizaciones que implementan solo un protocolo dejan brechas explotables en su arquitectura de seguridad de correo electrónico.
- DMARC debe priorizarse primero para la mayoría de las organizaciones, ya que los ataques de phishing y suplantación de dominio son más comunes que la interceptación a nivel de red. Sin embargo, las organizaciones que manejan datos sensibles deben implementar tanto DMARC como MTA-STS en paralelo.
- STARTTLS puede fallar silenciosamente cuando la validación del certificado está deshabilitada, cuando falla la negociación TLS o cuando ocurren ataques de degradación. DMARC puede fallar cuando la autenticación SPF o DKIM se rompe debido al reenvío, modificación del mensaje o configuración incorrecta del remitente de terceros.
- Use Skysnag Protect para automatizar el monitoreo DMARC, la aplicación de políticas y el descubrimiento de remitentes. Comience el monitoreo DMARC con Skysnag y obtenga su registro DMARC gratuito.