Feed
Technical Guides
Artículos de este flujo en todo el journal.
44
Artículos publicados
Mar Nov 2026
Mostrando 13 de 44 artículos · Página 1 de 4
27 Oct 2026 18 min de lectura
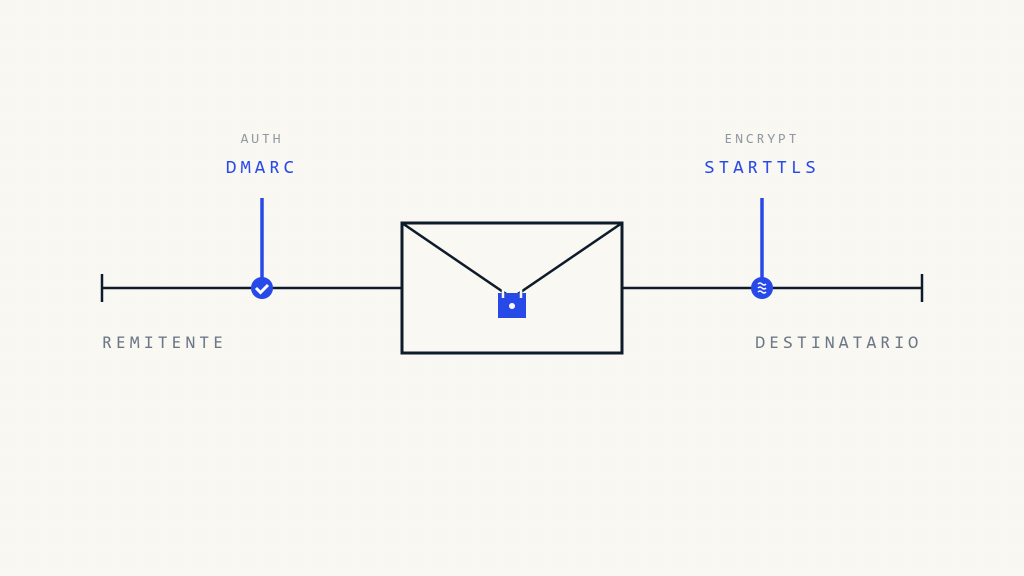
STARTTLS vs DMARC: Protocolos de Seguridad de Email Explicados
STARTTLS cifra los correos electrónicos durante su transmisión, mientras que DMARC autentica la identidad del remitente. Descubra cómo ambos protocolos trabajan conjuntamente para prevenir el phishing y proteger los datos en tránsito.
Leer el artículo
Herencia de DMARC en Subdominios: Depuración de Brechas de Política
Evite la toma de control de subdominios mediante una configuración correcta de la herencia de políticas DMARC. Descubra dónde fallan las políticas DMARC de los subdominios y cómo corregir las vulnerabilidades de autenticación del correo electrónico que pueden ser explotadas por los atacantes.
14 mín 23 Oct 2026
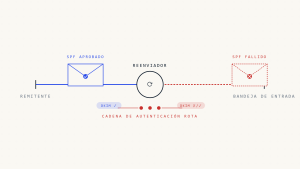
El Reenvío de Correo Rompe DMARC: He Aquí Por Qué
El reenvío de correos electrónicos puede provocar fallos de autenticación DMARC, ya que los mecanismos SPF y DKIM pueden verse afectados cuando los mensajes se retransmiten. Descubra por qué el reenvío de correos electrónicos genera errores de autenticación y cómo implementar políticas seguras y compatibles con el reenvío de mensajes.
12 mín 21 Oct 2026
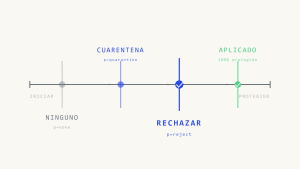
Evolución de la Política DMARC: Cuándo Pasar de None a Quarantine y Reject en 2026
Guía estratégica para avanzar en la aplicación de políticas DMARC desde p=none hasta p=reject, incluyendo condiciones de fallo, estrategias de implementación gradual y plazos de validación para 2026.
14 mín 26 Ago 2026
Certificados VMC Explicados: Su Guía Completa sobre Certificados de Marca Verificada
Domine los certificados VMC para la implementación de BIMI. Conozca los requisitos de validación, el impacto empresarial y las estrategias de implementación para una autenticación segura de marca en el correo electrónico.
10 mín 24 Ago 2026
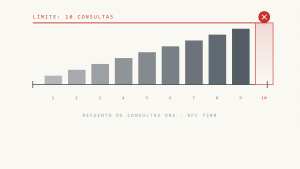
Límites de Registros SPF: El Asesino Silencioso de la Entregabilidad
El límite de 10 consultas DNS de SPF afecta la autenticación del correo electrónico en el 63 % de las organizaciones que utilizan múltiples proveedores. Descubre cómo contar las consultas DNS, evitar errores PermError y corregir SPF antes de que falle la entrega de correos electrónicos.
15 mín 13 Ago 2026

La Razón Oculta por la que los Correos Autenticados Aún Fallan
La autenticación se supera correctamente, pero los correos electrónicos siguen fallando. Descubra por qué la alineación DMARC es diferente de superar las verificaciones SPF y DKIM, dónde puede fallar la alineación y qué debe comprobar más allá de la autenticación.
11 mín 12 Ago 2026
Política DMARC Reject: Cuándo y Cómo Implementarla de Forma Segura
Aprenda a implementar de forma segura una política DMARC reject sin afectar el correo electrónico legítimo. Guía práctica para pasar de quarantine a reject con pasos de validación y medidas para prevenir fallos.
14 mín 13 Jul 2026
Seguridad de correo electrónico PCI DSS para E-commerce: Guía de configuración de DMARC para Shopify y WooCommerce
Guía completa paso a paso para implementar la autenticación de correo electrónico en Shopify y WooCommerce con el fin de cumplir los requisitos de cumplimiento de PCI DSS y proteger las operaciones de comercio electrónico.
19 mín 9 Jul 2026
Cómo Documentar la Autenticación de Correo Electrónico para Auditorías PCI-DSS: Una Guía de Cumplimiento Lista para QSA
Guía paso a paso para preparar la documentación de DMARC que cumple con los requisitos de los QSA para las auditorías de cumplimiento de PCI-DSS, incluyendo configuraciones técnicas y documentación de procesos.
12 mín 7 Jul 2026
Integración de IA en DMARC: Cómo Habilitar Inteligencia Sin Romper los Límites de Seguridad
Guía de arquitectura para la integración segura de IA en plataformas DMARC mediante Model Context Protocol (MCP), permitiendo inteligencia de seguridad del correo electrónico sin ampliar la superficie de ataque.
8 mín 6 Jul 2026
DMARC p=none Explicado: Modo de Monitoreo, Riesgos y el Camino hacia la Aplicación
La política DMARC «none» permite supervisar la autenticación del correo electrónico sin aplicar medidas de cumplimiento. Descubra cuándo utilizar p=none, los modos de fallo más comunes y cómo avanzar de forma segura hacia políticas de cuarentena o rechazo.
12 mín 23 Jun 2026
DMARC para Procesadores de Pagos: Apoyo a los Controles Anti-Phishing de PCI DSS
Guía completa para implementar la autenticación de correo electrónico DMARC en procesadores de pagos, incluyendo consideraciones de cumplimiento de PCI-DSS e integración con MTA-STS.
16 mín 22 Jun 2026
El escáner Skysnag
Verifica el DMARC de tu dominio conformidad.
Cinco protocolos. Sesenta segundos. Sin cuenta. Un informe completo sobre la postura de autenticación de tu dominio, entregado antes de que tu café se enfríe.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT No se requiere registro