Resource library
Resources
Ihre Anlaufstelle für die neuesten Entwicklungen in der E-Mail-Sicherheit und Compliance — Expertenleitfäden, Produktupdates und praxisnahe Ressourcen.
267
Veröffentlichte Artikel
Fr. Okt. 2026
Search our resources
21 Okt. 2026 10 Min. Lesezeit
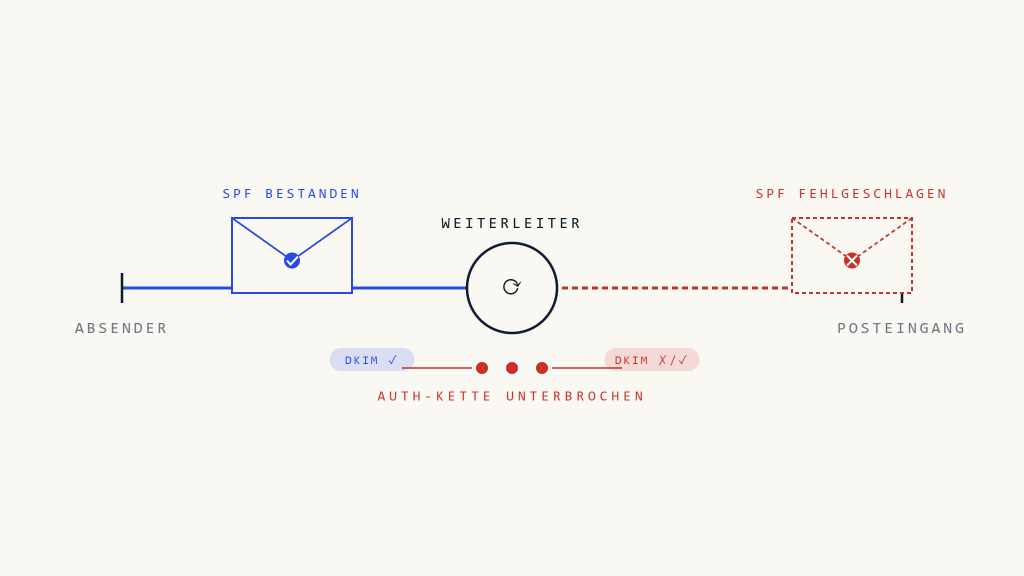
E-Mail-Weiterleitung bricht DMARC: Deshalb
Die E-Mail-Weiterleitung kann zu DMARC-Fehlern führen, da die SPF- und DKIM-Authentifizierung bei der Weiterleitung von Nachrichten beeinträchtigt werden kann. Erfahren Sie, warum E-Mail-Weiterleitungen Authentifizierungsfehler verursachen und wie Sie weiterleitungssichere Richtlinien implementieren.
Artikel lesen
5 SPF-Fehlkonfigurationen, die die Zustellbarkeit bei MSP-Kunden beeinträchtigen
Analyse von mandantenübergreifenden SPF-Fehlern, die zur E-Mail-Blacklisting in MSP-Portfolios führen: DNS-Lookup-Kaskaden, IP-Abweichungen, Subdomain-Lücken, Anbieterwechsel und Fehler bei der SPF-Abflachung.
13 mín 1 Okt. 2026
Brevo-Sicherheitsvorfälle: Warum DMARC-Monitoring nicht dasselbe ist wie DMARC-Schutz
Brevo hat zwei Sicherheitsvorfälle im September 2026 offengelegt, von denen 138 Kundenkonten und mehr als 100.000 Websites betroffen waren. Erfahren Sie, warum DMARC-Monitoring allein keinen ausreichenden Schutz bietet.
13 mín 22 Sep. 2026
Gmail vs. Outlook: Wie DMARC, Authentifizierung und Reputation die Zustellung beeinflussen
Das Bestehen der DMARC-Prüfung garantiert keine Zustellung im Posteingang. Erfahren Sie, wie Gmail und Outlook E-Mail-Authentifizierung, Absenderreputation und Filtermechanismen nutzen, um Zustellentscheidungen zu treffen.
12 mín 8 Sep. 2026
Domain-Spoofing im Finanzwesen: Warum Banken bevorzugte Ziele sind
Finanzinstitute sind mit beispiellosen Domain-Spoofing-Angriffen konfrontiert, die gezielt das Vertrauen ihrer Kunden ausnutzen. Erfahren Sie, warum Banken besonders gefährdet sind und wie sich ein wirksamer Schutz implementieren lässt.
15 mín 28 Aug. 2026
DMARC-Monitoring: 5 Schlüsselmetriken, die jeder CISO verfolgen sollte
Wesentliche DMARC-Monitoring-Metriken und KPIs, die CISOs verfolgen sollten, um E-Mail-Sicherheitsprogramme effektiv zu überwachen und Bedrohungen zuverlässig zu erkennen.
6 mín 26 Aug. 2026
DMARC-Richtlinienentwicklung: Wann von None zu Quarantine zu Reject wechseln im Jahr 2026
Strategischer Leitfaden zur schrittweisen Durchsetzung der DMARC-Richtlinie von p=none bis p=reject, einschließlich Fehlerbedingungen, stufenweiser Einführungsstrategien und Validierungszeiträumen für 2026.
11 mín 26 Aug. 2026
BIMI vs. traditionelle E-Mail-Sicherheit: Warum visuelle Markenauthentifizierung wichtig ist
Herkömmliche E-Mail-Sicherheitslösungen filtern Bedrohungen unsichtbar im Hintergrund. BIMI ergänzt eine visuelle Authentifizierung durch verifizierte Markenlogos und hilft Empfängern, legitime E-Mails sofort zu erkennen.
13 mín 25 Aug. 2026
VMC-Zertifikate erklärt: Ihr vollständiger Leitfaden zu Verified Mark Certificates
Meistern Sie VMC-Zertifikate für die BIMI-Implementierung. Erfahren Sie mehr über Validierungsanforderungen, geschäftliche Auswirkungen und Implementierungsstrategien für eine sichere Markenauthentifizierung in E-Mails.
7 mín 24 Aug. 2026
Themen
Browse by category
Wählen Sie eine Kategorie aus, um Beiträge zu diesem Thema im Authentication Journal zu lesen.
Formate
Browse by type
Wählen Sie einen Inhaltstyp aus, um Fallstudien, Leitfäden und andere Beiträge aus dem Authentication Journal zu lesen.
Der Skysnag-Scanner
Überprüfen Sie das DMARC Ihrer Domain Compliance.
Fünf Protokolle. Sechzig Sekunden. Kein Konto. Ein vollständiger Bericht über die Authentifizierungsstrategie Ihrer Domain — bereit, bevor Ihr Kaffee kalt wird.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT Keine Anmeldung erforderlich