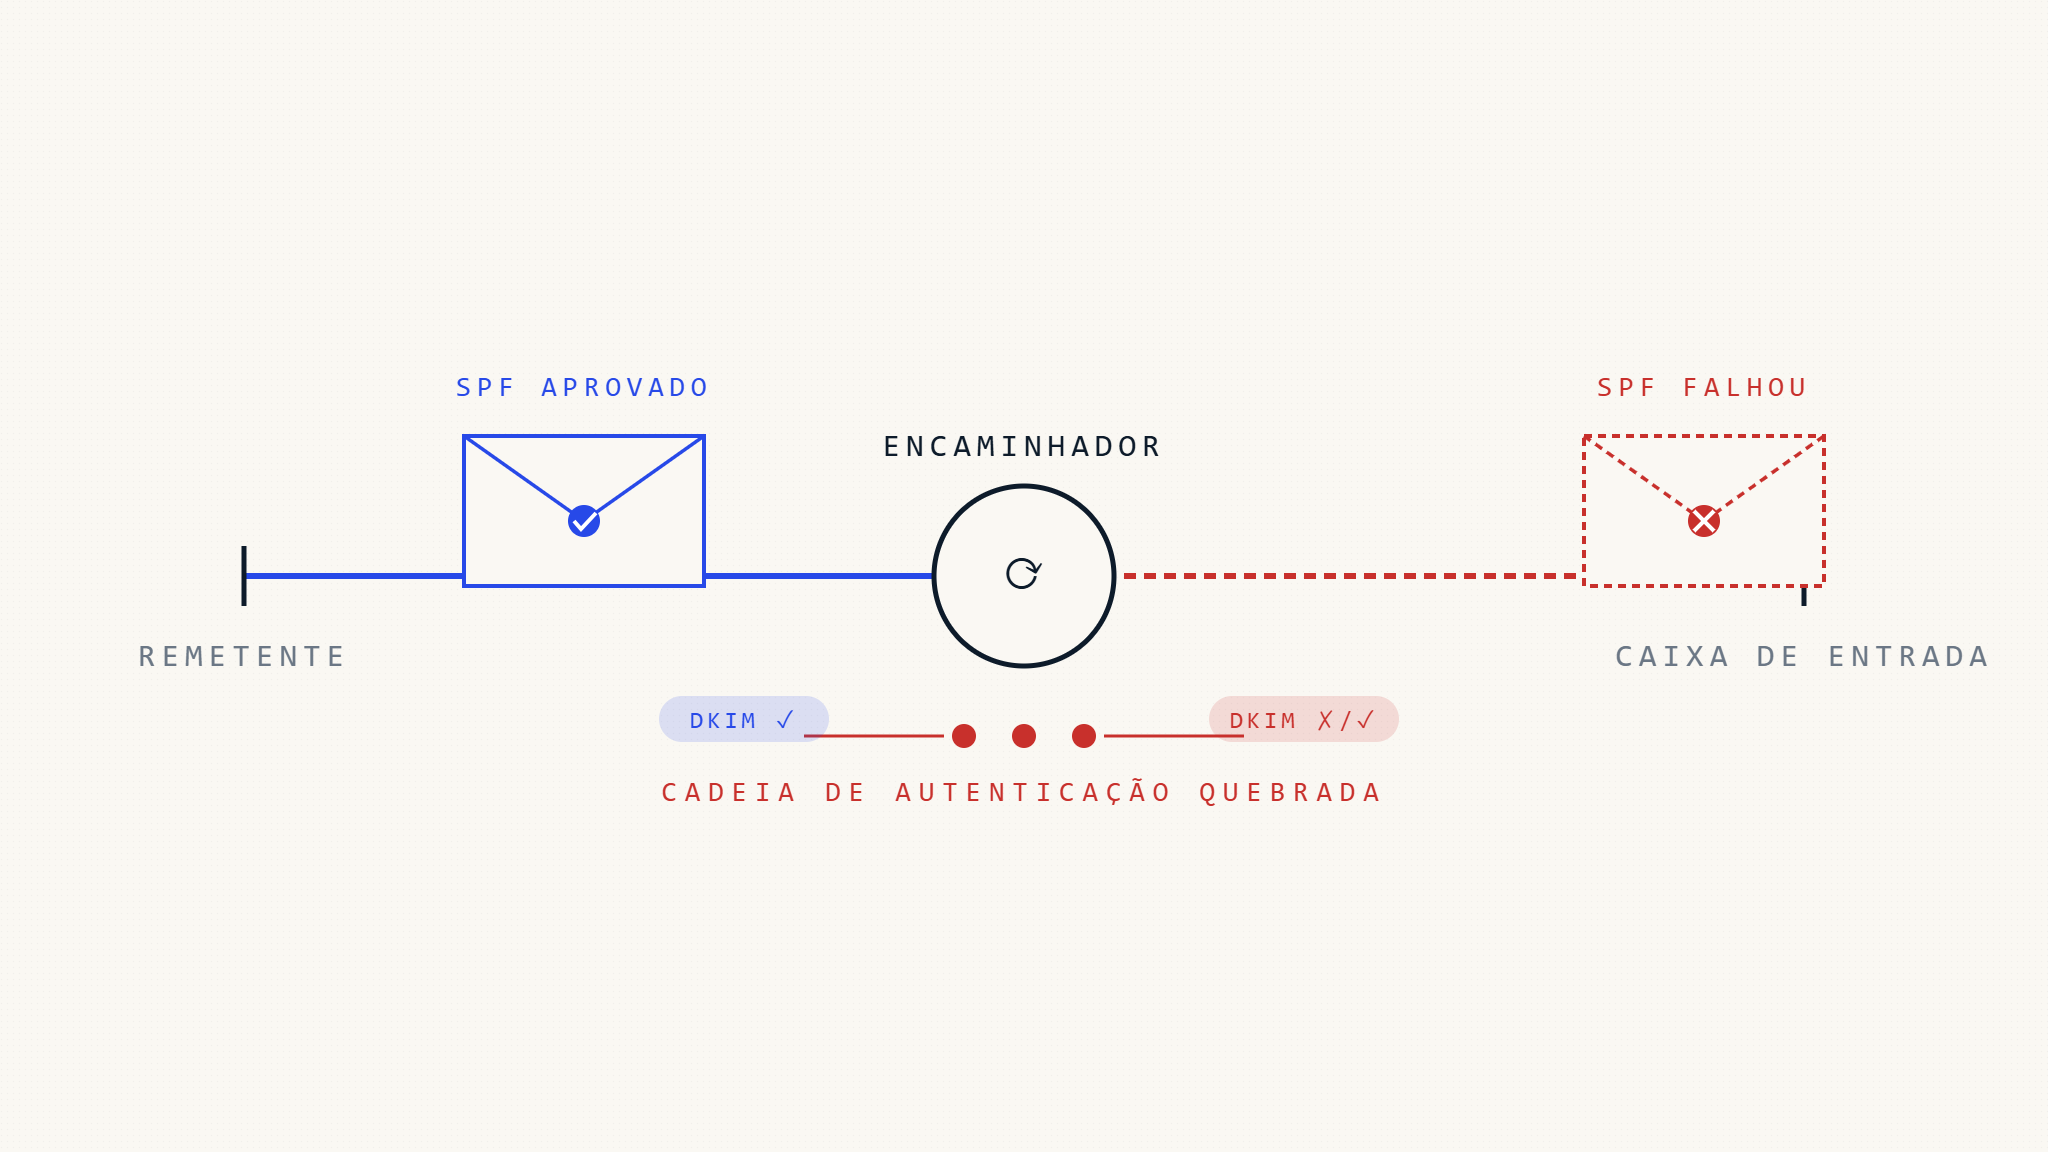
O encaminhamento de e-mail é uma das atividades legítimas mais comuns que causa falhas de autenticação DMARC. Quando uma caixa de correio encaminha automaticamente uma mensagem recebida para outro destino—como um endereço pessoal do Gmail encaminhando para uma conta de trabalho, ou um administrador de escritório encaminhando mensagens para membros do departamento—a mensagem encaminhada pode falhar nas verificações de DMARC mesmo quando o remetente original configurou tudo corretamente.
Essa quebra de autenticação acontece porque o DMARC espera que a infraestrutura de envio, cabeçalhos de mensagem e alinhamento de domínio permaneçam inalterados durante a entrega. O encaminhamento quebra essa premissa. O resultado: mensagens legítimas de domínios autenticados podem ser rejeitadas, colocadas em quarentena ou sinalizadas quando um servidor de encaminhamento as retransmite para o destinatário final.
Compreender por que o encaminhamento quebra o DMARC, o que falha durante o processo de encaminhamento e como implementar políticas seguras para encaminhamento ajuda as organizações a aplicar proteções anti-spoofing sem bloquear comunicações comerciais legítimas.
I. Por Que o Encaminhamento de E-mail Causa Falhas de DMARC
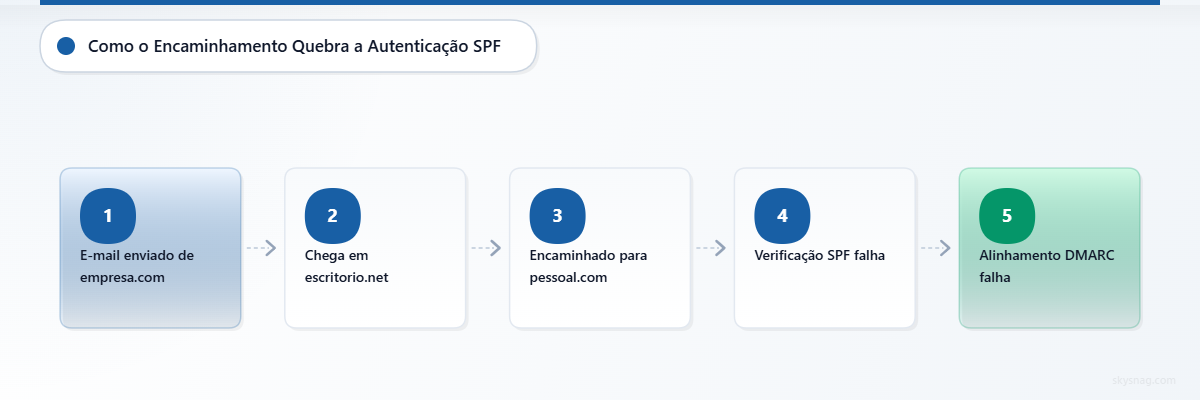
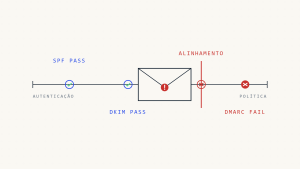
O alinhamento DMARC exige que SPF ou DKIM passem na autenticação e se alinhem com o domínio no cabeçalho From:. Quando ocorre encaminhamento, ambos os mecanismos de alinhamento podem falhar.
SPF Falha Durante o Encaminhamento
O SPF autentica o servidor de envio em relação ao domínio listado no endereço de envelope MAIL FROM. Quando uma mensagem é encaminhada, o servidor de encaminhamento se torna o novo servidor de envio. O registro SPF original não autoriza o endereço IP do servidor de encaminhamento, então a autenticação SPF falha no destino final.
Exemplo de fluxo:
[email protected]envia e-mail para[email protected][email protected]encaminha a mensagem para[email protected]- O servidor de encaminhamento (
escritorio.net) entrega a mensagem parapessoal.com pessoal.comverifica o SPF deempresa.comem relação ao IP do servidor de encaminhamento- O servidor de encaminhamento não está no registro SPF de
empresa.com - SPF falha
O envelope MAIL FROM ainda referencia empresa.com, mas o IP de envio agora pertence a escritorio.net. A consulta SPF retorna fail ou softfail.
DKIM Pode Falhar Quando o Conteúdo Muda
O DKIM assina os cabeçalhos e corpo da mensagem usando uma assinatura criptográfica. Se o servidor de encaminhamento modificar a mensagem—como adicionar um rodapé, alterar a linha de assunto ou modificar a estrutura MIME—a verificação da assinatura DKIM falha.
Modificações comuns de encaminhamento que quebram o DKIM:
- Anexar um aviso de encaminhamento ou isenção de responsabilidade ao corpo da mensagem
- Adicionar
[Enc:]ou[Externo]à linha de assunto - Converter HTML em texto simples ou alterar limites MIME
- Remover anexos ou alterar a codificação
Mesmo pequenas alterações invalidam a assinatura. Quando o DKIM falha, a mensagem encaminhada perde sua prova de autenticação.
O Alinhamento DMARC Falha Mesmo Quando o DKIM Passa
Mesmo quando o servidor de encaminhamento não modifica a mensagem e a verificação DKIM é bem-sucedida, o DMARC ainda pode falhar devido aos requisitos de alinhamento.
O DMARC exige que o domínio no cabeçalho From: corresponda ao domínio no remetente de envelope SPF (alinhamento relaxado ou estrito) ou ao domínio na assinatura DKIM (alinhamento relaxado ou estrito). Se o SPF falhar e o DKIM passar, mas usar um domínio diferente (como o servidor de encaminhamento assinando com seu próprio domínio), o alinhamento DMARC falha.
Isso ocorre comumente quando:
- A assinatura DKIM original permanece válida, mas o domínio
From:difere do domínio de assinatura DKIM - O servidor de encaminhamento adiciona sua própria assinatura DKIM, que não se alinha com o domínio
From:original - O SPF falha e não existe nenhuma assinatura DKIM alinhada
II. O Que Falha, Quando e Com Que Visibilidade
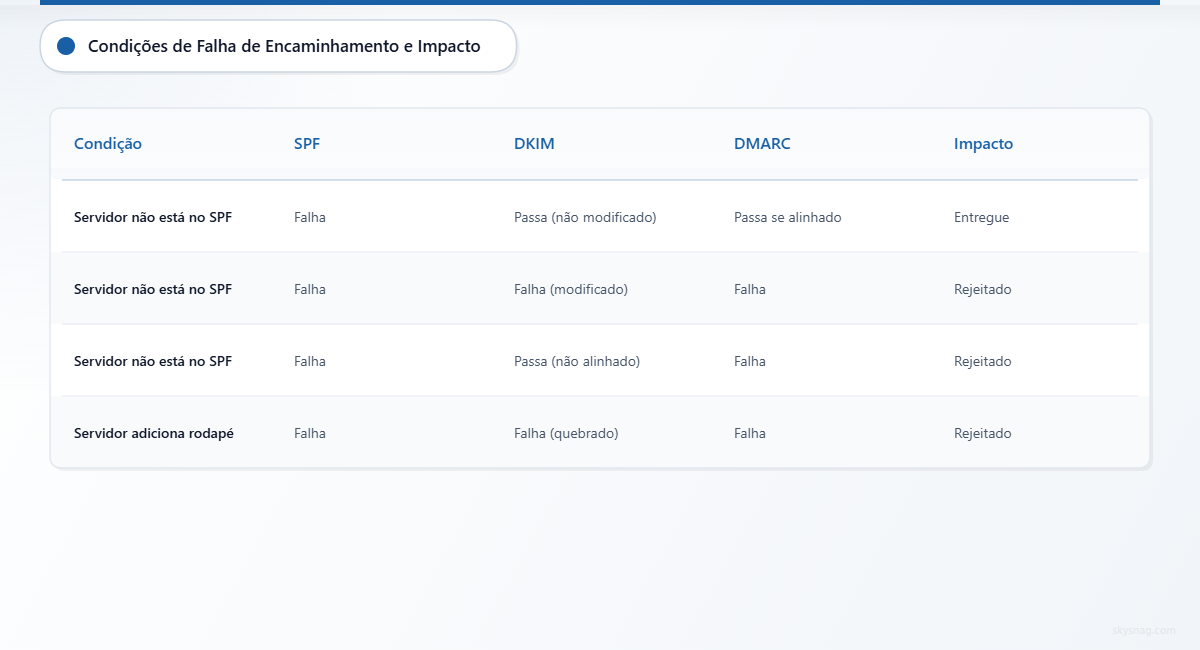
Falhas de encaminhamento geralmente são silenciosas para o remetente original e o usuário de encaminhamento. A mensagem pode ser rejeitada ou colocada em quarentena sem feedback claro.
Condições de Falha
| Condição | Resultado SPF | Resultado DKIM | Resultado DMARC | Impacto |
|---|---|---|---|---|
| Servidor de encaminhamento não está no SPF | Falha | Passa (não modificado) | Passa se DKIM alinhar | Entregue |
| Servidor de encaminhamento não está no SPF | Falha | Falha (modificado) | Falha | Rejeitado ou em quarentena |
| Servidor de encaminhamento não está no SPF | Falha | Passa (não alinhado) | Falha | Rejeitado ou em quarentena |
| Servidor de encaminhamento adiciona rodapé | Falha | Falha (assinatura quebrada) | Falha | Rejeitado ou em quarentena |
Quando a Falha É Silenciosa
- O usuário de encaminhamento não recebe uma notificação de devolução ou falha
- O remetente original não vê falha de entrega porque a mensagem chegou com sucesso à caixa de correio de encaminhamento
- O destino final rejeita a mensagem sem notificar o usuário de encaminhamento
- Relatórios agregados de DMARC mostram falha de autenticação, mas o remetente original pode não correlacionar a falha com encaminhamento
Quando a Falha É Visível
- O usuário de encaminhamento percebe que mensagens de certos remetentes param de chegar ao destino final
- O provedor de caixa de correio final envia um aviso de rejeição para a caixa de correio de encaminhamento
- O remetente original recebe uma devolução se o destino final gerar uma notificação de falha (raro)
III. Como as Organizações Descobrem Que o Encaminhamento Quebra o DMARC
A maioria das organizações descobre problemas de encaminhamento depois de mudar de p=none para p=quarantine ou p=reject. Mensagens que anteriormente eram entregues sem problema subitamente param de chegar aos destinos encaminhados.
Caminhos comuns de descoberta:
- Funcionários relatam que mensagens encaminhadas de clientes, fornecedores ou parceiros não chegam mais
- Equipes de vendas notam que encaminhamentos automáticos para sistemas CRM falham
- Encaminhamentos da central de atendimento de sistemas de tickets para e-mail pessoal param de funcionar
- Executivos usando encaminhamento de e-mail de contas corporativas para dispositivos pessoais perdem mensagens
Relatórios agregados de DMARC mostram falhas de autenticação de endereços IP de servidores de encaminhamento, mas os relatórios não identificam explicitamente o encaminhamento como causa. Analisar os relatórios requer correlacionar fontes de falha com configurações de encaminhamento conhecidas.
IV. Como Implementar Políticas DMARC Seguras para Encaminhamento
As organizações não podem controlar como servidores de encaminhamento de terceiros lidam com mensagens. No entanto, elas podem ajustar políticas DMARC, monitorar padrões de falha e educar usuários sobre alternativas de encaminhamento.
Aplicar Imposição por Fluxo de E-mail, Não por Porcentagem
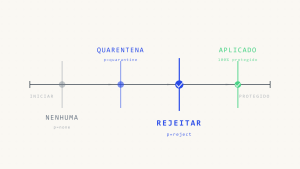
Em vez de usar pct= para impor gradualmente o DMARC, aplique a imposição por domínio, subdomínio, grupo de remetentes e maturidade do fluxo de e-mail. Aplique p=reject a domínios de alto valor usados para transações financeiras, notificações de conta e comunicações executivas. Aplique p=quarantine ou p=none a domínios com padrões conhecidos de encaminhamento até que soluções alternativas sejam implementadas.
Evite depender da implantação baseada em porcentagem como estratégia principal. Programas atuais com consciência de DMARC devem aplicar imposição por domínio, subdomínio, grupo de remetentes e função de negócio.
Use Subdomínios para Fluxos de E-mail com Muito Encaminhamento
Se um fluxo de e-mail específico é frequentemente encaminhado—como newsletters, relatórios automatizados ou notificações internas—envie a partir de um subdomínio com uma política DMARC menos restritiva. Isso isola falhas de encaminhamento de e-mails transacionais de alto valor.
Exemplo:
empresa.com→p=reject(transacional, segurança de conta)relatorios.empresa.com→p=none(relatórios automatizados, newsletters)
Essa abordagem preserva a proteção anti-spoofing no domínio principal enquanto permite que fluxos de e-mail encaminhados passem.
Eduque Usuários sobre Alternativas de Encaminhamento
O encaminhamento geralmente é usado por conveniência, mas alternativas reduzem falhas de alinhamento DMARC:
- Use acesso IMAP ou POP nativo em vez de encaminhamento. A maioria dos clientes de e-mail suporta gerenciamento de múltiplas contas.
- Use delegação de e-mail (como “Conceder acesso à sua conta” do Gmail ou “Enviar em nome de” do Microsoft 365) para gerenciar múltiplas caixas de correio sem encaminhamento.
- Use aliases de e-mail dentro do mesmo domínio em vez de encaminhar para endereços externos.
- Use listas de distribuição ou caixas de correio compartilhadas para roteamento de e-mail baseado em equipe em vez de regras de encaminhamento individuais.
Monitore Relatórios Agregados para Padrões de Encaminhamento
Relatórios agregados de DMARC incluem o endereço IP de origem, resultados de autenticação e contagem de mensagens. Falhas de encaminhamento normalmente mostram:
- Falha de SPF de endereços IP que pertencem a provedores de encaminhamento conhecidos (Google Workspace, Microsoft 365, provedores de hospedagem de e-mail)
- Sucesso ou falha de DKIM dependendo se a mensagem foi modificada
- Falha de alinhamento se o DKIM passar, mas não se alinhar
Revisar esses padrões ajuda a identificar quais destinos de encaminhamento causam falhas e se o volume justifica ajustes de política.
Em uma implantação gerenciada do Skysnag, use o destino de relatório gerado pelo Skysnag. O seguinte é apenas um exemplo manual:
v=DMARC1; p=quarantine; rua=mailto:[email protected]; pct=100; fo=1Um registro estático tradicional pode funcionar, mas apenas se os relatórios forem ativamente recebidos, analisados, interpretados e acionados. O Skysnag Protect agrega e analisa automaticamente relatórios DMARC para destacar padrões de encaminhamento e identificar remetentes afetados.
Considere Suporte ARC (Authenticated Received Chain)
ARC é um protocolo projetado para preservar resultados de autenticação através de servidores intermediários, incluindo sistemas de encaminhamento. Quando uma mensagem passa por um servidor de encaminhamento que suporta ARC, o servidor adiciona um conjunto de cabeçalhos ARC que registra os resultados de autenticação originais. O destino final pode avaliar a cadeia ARC para determinar se a mensagem foi autenticada antes do encaminhamento.
O ARC não resolve falhas de encaminhamento por si só. O servidor receptor final deve honrar cabeçalhos ARC, e o servidor de encaminhamento deve implementar ARC corretamente. A partir de 2026, o suporte ARC está crescendo entre os principais provedores de caixa de correio, mas não está universalmente implantado.
As organizações não podem controlar se servidores de encaminhamento ou destinos finais suportam ARC. No entanto, monitorar cabeçalhos relacionados ao ARC em relatórios forenses de DMARC pode ajudar a identificar se os sistemas de encaminhamento estão tentando preservar a autenticação.
V. O Que Pode Dar Errado Após Ajuste de Política
Ajustar políticas DMARC para acomodar encaminhamento introduz novos riscos.
Enfraquecimento da Política no Domínio Principal
Reduzir a imposição de DMARC no domínio principal para evitar falhas de encaminhamento reduz a proteção anti-spoofing. Atacantes podem explorar a política enfraquecida para enviar e-mails não autenticados do domínio.
Exemplo de falha:
empresa.commuda dep=rejectparap=quarantinepara permitir mensagens encaminhadas- Um atacante falsifica
[email protected]para enviar e-mail de phishing - A mensagem falsificada falha no DMARC, mas é colocada em quarentena em vez de rejeitada
- Alguns destinatários recuperam a mensagem da quarentena e caem vítimas do ataque de phishing
Desalinhamento de Política de Subdomínio
Usar subdomínios para fluxos de e-mail com muito encaminhamento funciona apenas se a política DMARC do subdomínio for explicitamente definida. Se o subdomínio herdar a política p=reject do domínio pai através da tag sp=, falhas de encaminhamento persistem.
Exemplo de falha:
empresa.com→p=reject; sp=rejectrelatorios.empresa.comé criado para e-mail encaminhadorelatorios.empresa.comherdap=rejectdo domínio pai- Mensagens encaminhadas ainda falham no DMARC e são rejeitadas
Sempre publique um registro DMARC separado para subdomínios com necessidades de imposição diferentes.
Lacunas na Educação de Usuários
Recomendar alternativas de encaminhamento não garante adoção pelos usuários. Funcionários podem continuar usando regras de encaminhamento se as alternativas não forem claramente comunicadas, documentadas ou suportadas pela TI.
Exemplo de falha:
- TI anuncia que encaminhamento de e-mail causa falhas de DMARC e recomenda acesso IMAP
- Funcionários não entendem como configurar IMAP ou carecem de políticas de gerenciamento de dispositivos móveis
- Funcionários continuam encaminhando e-mail e relatam que mensagens de fornecedores e clientes estão faltando
- TI soluciona manualmente casos individuais sem abordar o comportamento raiz
Alternativas de encaminhamento requerem treinamento de usuários, documentação clara e suporte de TI para terem sucesso.
VI. Como o Skysnag Protect Ajuda a Identificar e Resolver Falhas de Encaminhamento
O Skysnag Protect agrega relatórios DMARC, identifica falhas de autenticação relacionadas ao encaminhamento e destaca padrões que indicam que fluxos de e-mail legítimos são afetados pelo encaminhamento.
Skysnag Protect:
- Identifica endereços IP de origem que pertencem a serviços de encaminhamento conhecidos e destaca falhas de DMARC originadas desses endereços
- Mostra se SPF, DKIM ou ambos falharam durante o encaminhamento
- Rastreia volume de mensagens de fontes de encaminhamento para ajudar a priorizar ajustes de política
- Fornece visibilidade sobre quais remetentes e fluxos de e-mail são mais afetados pelo encaminhamento
- Gera relatórios que ajudam equipes de TI a educar usuários sobre alternativas de encaminhamento e monitorar a adoção
Use o Skysnag Protect para identificar remetentes legítimos, detectar fontes não autorizadas e avançar para imposição sem bloquear mensagens encaminhadas críticas para o negócio. Inicie o monitoramento DMARC em .
VII. Pontos-Chave
- O encaminhamento de e-mail quebra o DMARC porque o SPF falha quando o servidor de encaminhamento não é autorizado pelo registro SPF do remetente original.
- DKIM pode falhar se o servidor de encaminhamento modificar o corpo da mensagem, linha de assunto ou estrutura MIME.
- Mesmo quando o DKIM passa, o alinhamento DMARC pode falhar se o domínio
From:não corresponder ao domínio de assinatura SPF ou DKIM. - Falhas de encaminhamento geralmente são silenciosas para o remetente original e o usuário de encaminhamento. O destino final rejeita ou coloca a mensagem em quarentena sem feedback claro.
- As organizações devem aplicar imposição de DMARC por domínio e fluxo de e-mail, não por porcentagem. Use subdomínios para fluxos de e-mail com muito encaminhamento.
- Eduque usuários sobre alternativas de encaminhamento: acesso IMAP, delegação de e-mail, aliases e caixas de correio compartilhadas.
- Monitore relatórios agregados de DMARC para identificar padrões de encaminhamento e quantificar o impacto.
- O Skysnag Protect destaca falhas relacionadas ao encaminhamento, rastreia fluxos de e-mail afetados e ajuda a priorizar ajustes de política sem enfraquecer a proteção anti-spoofing.