Managed Service Provider agieren an der Schnittstelle von Größenordnung und Komplexität.
Ein SPF-Konfigurationsfehler bei einer Domain kann ein Zustellbarkeitsproblem verursachen. Derselbe Fehler, der in eine gemeinsam genutzte MSP-Konfiguration eingebettet ist, kann gleichzeitig Dutzende oder Hunderte von Kunden-Domains betreffen.
Ein neuer Versanddienst kann Domains über das DNS-Lookup-Limit von SPF hinaustreiben. Eine Migration kann legitime Versand-IPs unautorisiert zurücklassen. Eine vergessene Drittanbieter-Abhängigkeit kann zu einem SPF permerror werden. Und ein manuell vereinfachter SPF-Eintrag kann stillschweigend veralten, während Anbieter ihre Infrastruktur ändern.
Für MSPs und MSSPs ist SPF daher nicht einfach ein DNS-Eintrag, der beim Onboarding konfiguriert wird. Es ist eine Abhängigkeit, die korrekt bleiben muss, während sich Kunden-Umgebungen ändern.
Dieser Leitfaden untersucht fünf SPF-Konfigurationsfehler, die MSPs erkennen sollten, bevor sie zu kundenweiten Zustellbarkeitsvorfällen werden.
Ein bestandenes SPF bedeutet nicht automatisch, dass DMARC besteht.
SPF authentifiziert die RFC5321.MailFrom-Domain – üblicherweise durch den Return-Path dargestellt. Damit SPF DMARC erfüllt, muss die authentifizierte SPF-Domain auch mit der Domain im sichtbaren RFC5322.From-Header übereinstimmen. Alternativ kann eine gültige und ausgerichtete DKIM-Signatur DMARC erfüllen, auch wenn SPF nicht besteht.
I. 1. Überschreiten des 10-Lookup-Limits von SPF
Was passiert
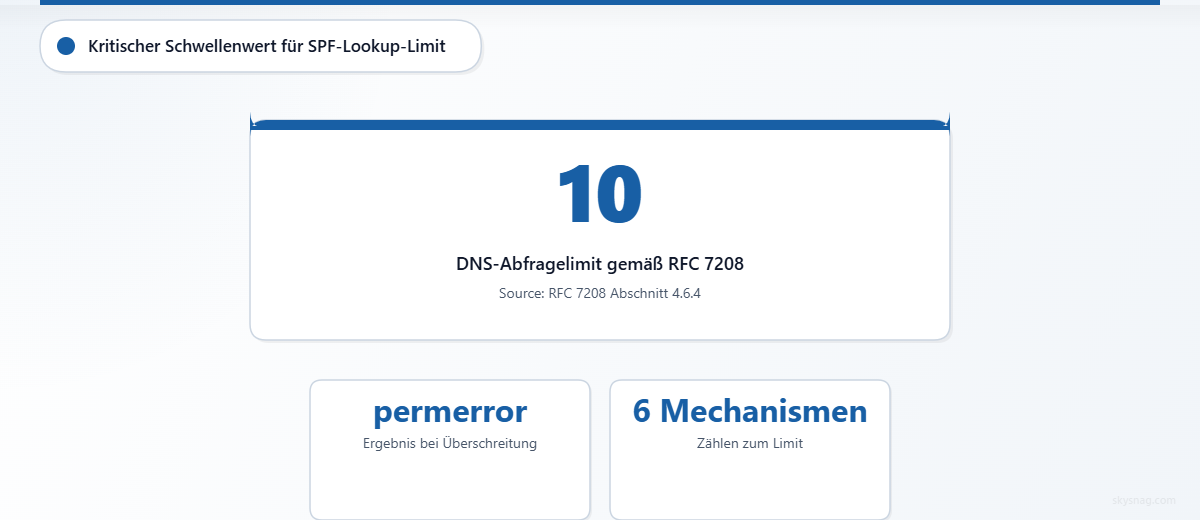
SPF setzt eine harte Grenze für DNS-Abfrage-verursachende Begriffe, die während einer SPF-Prüfung ausgewertet werden.
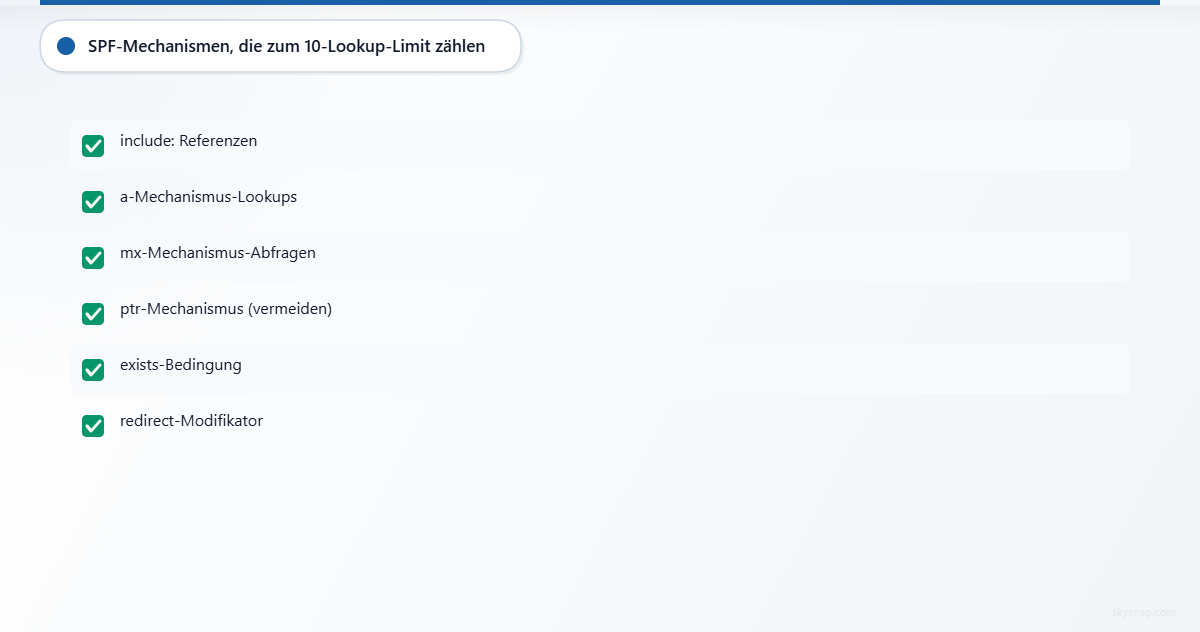
Gemäß RFC 7208 zählen folgende Mechanismen und Modifikatoren zur Grenze:
includeamxptrexistsredirect
Verschachtelte Auswertungen zählen ebenfalls.
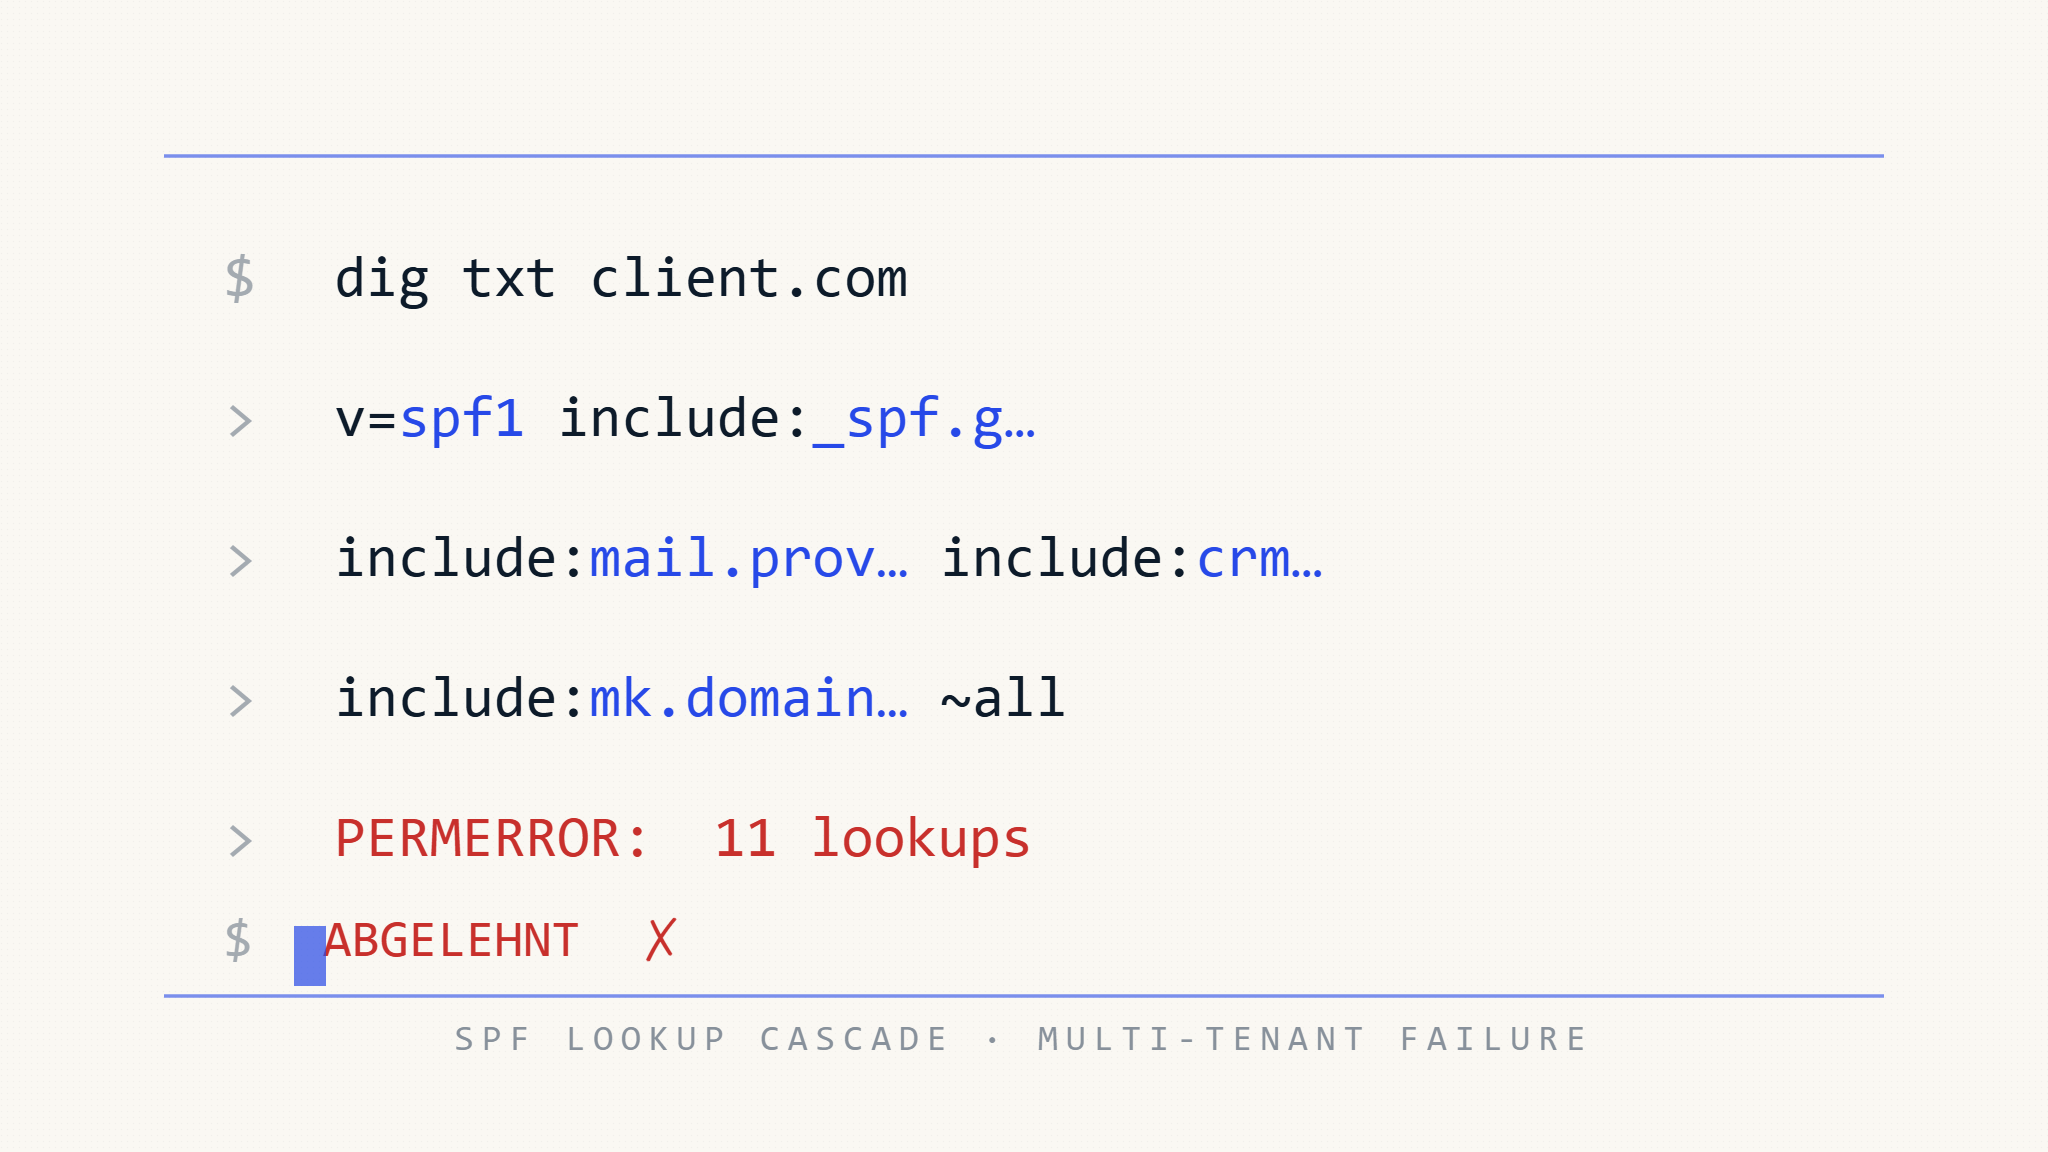
Wenn die SPF-Auswertung 10 DNS-Abfrage-verursachende Begriffe überschreitet, muss die SPF-Implementierung permerror zurückgeben.
Dies wird in MSP-Umgebungen besonders gefährlich, da ein SPF-Eintrag, der einfach erscheint, von mehreren verschachtelten Einträgen abhängen kann.
Ein Kunde könnte autorisieren:
v=spf1 include:spf.msp-example.com include:marketing.example.net include:crm.example.net ~allDiese drei sichtbaren Includes repräsentieren nicht zwangsläufig nur drei SPF-Lookups. Jeder eingebundene Eintrag kann zusätzliche DNS-Abfrage-verursachende Mechanismen enthalten.
Warum MSPs darauf stoßen
Das Lookup-Budget wächst oft allmählich, wenn Kunden Folgendes hinzufügen:
- Microsoft 365 oder Google Workspace
- Marketing-Plattformen
- CRM-Systeme
- Helpdesk-Plattformen
- Transaktions-E-Mail-Anbieter
- Sicherheits-Gateways
- ERP- oder Rechnungssysteme
- Legacy-Dienste, die nie entfernt wurden
Eine Domain kann jahrelang sicher funktionieren und dann sofort nach Autorisierung eines weiteren Absenders das SPF-Limit überschreiten.
Auswirkungen auf die Zustellbarkeit
Ein SPF permerror bedeutet, dass SPF kein erfolgreiches authentifiziertes Ergebnis für diese Nachricht liefern kann.
Wenn keine gültige ausgerichtete DKIM-Signatur vorhanden ist, um DMARC stattdessen zu erfüllen, kann die Nachricht DMARC nicht bestehen.
Die praktischen Auswirkungen können Folgendes umfassen:
- SPF
permerrorerscheint in Authentifizierungsergebnissen - DMARC-Fehler, wenn DKIM kein ausgerichtetes Bestehen liefert
- Platzierung im Spam-Ordner
- Ablehnung abhängig von Empfängerrichtlinien und anderen Signalen
- Inkonsistente Zustellung über Mailbox-Anbieter hinweg
Wie MSPs dies erkennen sollten
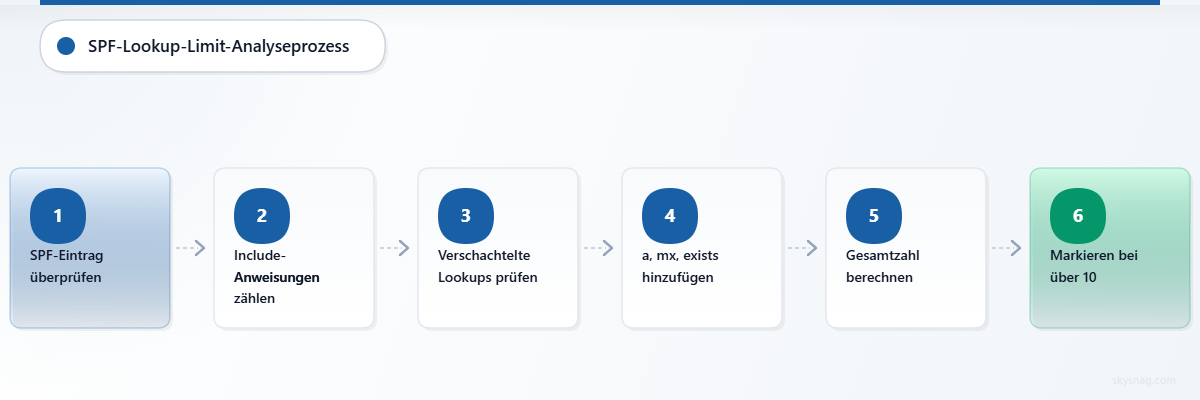
Zählen Sie nicht nur die include:-Anweisungen, die im obersten SPF-Eintrag sichtbar sind.
Bewerten Sie den vollständigen SPF-Abhängigkeitsbaum, einschließlich verschachtelter:
include
a
mx
exists
redirect
Der ptr-Mechanismus zählt ebenfalls zur Grenze, obwohl RFC 7208 ausdrücklich von seiner Verwendung abrät.
Für MSPs, die große Portfolios verwalten, sollte die Lookup-Validierung vor jeder SPF-Änderung erfolgen, nicht nachdem Zustellungsprobleme auftreten.
Beispiel-Fehlerszenario
Ein MSP fügt ein neues E-Mail-Sicherheits-Gateway zu einer gemeinsam genutzten SPF-Konfiguration hinzu.
Das Gateway führt durch seine eigenen SPF-Abhängigkeiten mehrere zusätzliche DNS-Abfrage-verursachende Begriffe ein.
Domains, die bereits nahe an der 10-Begriff-Grenze sind, überschreiten sofort die Schwelle.
An den Anwendungen der Kunden hat sich nichts geändert. Ihre E-Mails werden weiterhin normal versendet. Aber empfangende Systeme, die SPF auswerten, geben jetzt permerror zurück.
Eine gemeinsame Konfigurationsänderung ist zu einem Multi-Kunden-Authentifizierungsproblem geworden.
II. 2. Die Versandinfrastruktur stimmt nicht mehr mit SPF überein
Was passiert
MSPs zentralisieren ausgehende E-Mails häufig über:
- SMTP-Relays
- Cloud-E-Mail-Gateways
- Sicherheitsplattformen
- Transaktions-E-Mail-Infrastruktur
- Gemeinsam genutzte Versanddienste
Ein Kunden-SPF-Eintrag könnte diese Infrastruktur über ein Include autorisieren:
v=spf1 include:spf.msp-example.com ~allProbleme beginnen, wenn sich die Infrastruktur ändert, aber die SPF-Autorisierung nicht.
Typische Ursachen sind:
- Migration zu neuen Versand-IP-Adressen;
- Wechsel zwischen Rechenzentren oder Cloud-Regionen;
- Austausch eines SMTP-Relays oder Sicherheits-Gateways;
- Einführung eines neuen ausgehenden Anbieters;
- Leitung nur eines Teils des Kunden-Traffics durch die neue Infrastruktur; oder
- Belassen alter Infrastruktur als autorisiert nach der Migration.
Fehlermodus
SPF bewertet, ob die verbindende IP für die RFC5321.MailFrom-Domain autorisiert ist.
Wenn die aktuelle Versand-IP nicht durch die SPF-Richtlinie dieser Domain autorisiert ist, wird SPF nicht bestehen.
Wenn es auch kein ausgerichtetes DKIM-Bestehen gibt, schlägt DMARC fehl.
Diese Unterscheidung ist wichtig:
SPF-Fehler bedeutet nicht automatisch DMARC-Fehler.
DMARC kann entweder durch ein ausgerichtetes SPF-Bestehen oder ein ausgerichtetes DKIM-Bestehen erfüllt werden.
Auswirkungen auf die Zustellbarkeit
Infrastruktur-Drift kann Folgendes verursachen:
- SPF-Fehler von ansonsten legitimen Absendern
- DMARC-Fehler, wenn DKIM nicht verfügbar, defekt oder nicht ausgerichtet ist
- Inkonsistente Zustellung über verschiedene Versandsysteme
- Erhöhte Filterung
- Ablehnung durch einige empfangende Systeme
- Kundenberichte, dass nur bestimmte Anwendungen oder Nachrichtentypen fehlschlagen
Wie MSPs dies erkennen sollten
Vergleichen Sie:
Beobachtete Versand-IPs
mit:
IP-Adressen, die aktuell durch SPF autorisiert sind
DMARC-Aggregatberichte sind hier besonders nützlich, da sie Infrastruktur offenlegen, die tatsächlich E-Mails unter Verwendung der Kunden-Domain versendet.
Für einen MSP sollte die Frage nicht einfach lauten:
„Ist der SPF-Eintrag syntaktisch gültig?“
Sie sollte auch lauten:
„Autorisiert der SPF-Eintrag die Infrastruktur, die heute tatsächlich E-Mails versendet?“
III. 3. Die Subdomain-Authentifizierungslücke
Was passiert
Eines der hartnäckigsten SPF-Missverständnisse ist, dass die SPF-Richtlinie einer Eltern-Domain automatisch für ihre Subdomains gilt.
Das tut sie nicht.
Ein SPF-Eintrag, der veröffentlicht ist unter:
example.comist nicht automatisch die SPF-Richtlinie für:
bounce.example.com
support.example.com
billing.example.com
Die SPF-Richtlinie wird für die Domain ausgewertet, die als SPF-Identität verwendet wird – normalerweise die RFC5321.MailFrom-Domain.
Wenn beispielsweise ein Dienst versendet mit:
Return-Path: [email protected]betrifft die SPF-Auswertung billing.example.com.
Die SPF-Richtlinie bei example.com wird nicht automatisch vererbt.
Fehlermodus
Wenn die RFC5321.MailFrom-Domain keinen anwendbaren SPF-Eintrag hat, gibt SPF normalerweise none zurück.
Das unterscheidet sich von fail, softfail oder permerror.
Da SPF keine authentifizierte Kennung erzeugt hat, kann es das ausgerichtete SPF-Bestehen nicht liefern, das für DMARC erforderlich ist.
DMARC kann dennoch bestehen, wenn die Nachricht eine gültige DKIM-Signatur trägt, deren signierende Domain mit der sichtbaren From-Domain übereinstimmt.
Warum MSPs darauf stoßen
Subdomains werden häufig durch Drittsysteme eingeführt:
bounce.client.com
mail.client.com
billing.client.com
support.client.com
notifications.client.com
Diese können verwendet werden von:
- Kundensupport-Plattformen
- CRMs
- Marketing-Plattformen
- Rechnungssystemen
- AWS SES
- Transaktions-E-Mail-Anbietern
- Anwendungs-Benachrichtigungsdiensten
Die Root-Domain kann daher perfekt gültiges SPF, DKIM und DMARC haben, während ein separater Versandpfad, der eine Subdomain verwendet, falsch authentifiziert ist.
Wie MSPs dies erkennen sollten
Identifizieren Sie zunächst die Domains, die tatsächlich als RFC5321.MailFrom / Return-Path-Domains verwendet werden.
Überprüfen Sie dann SPF für diese Domains.
Zum Beispiel:
dig TXT bounce.client.com
dig TXT billing.client.com
dig TXT notifications.client.com
Die wichtige Frage ist nicht einfach, ob eine Subdomain existiert.
Es geht darum, ob diese Subdomain als SPF-Identität für ausgehende E-Mails verwendet wird und, wenn ja, ob die entsprechende SPF-Richtlinie den Absender korrekt autorisiert.
Beispiel-Fehlerszenario
Ein Kunde führt eine neue Transaktionsplattform ein, die verwendet:
bounce.client.comals Return-Path-Domain.
Der MSP überprüft SPF auf:
client.comund nimmt an, die Konfiguration sei vollständig.
Aber bounce.client.com hat keine SPF-Richtlinie.
SPF kann daher diese Versandidentität nicht authentifizieren. Wenn auch die DKIM-Konfiguration der Plattform fehlt oder nicht ausgerichtet ist, schlägt DMARC fehl.
Die Root-Domain-Konfiguration war korrekt.
Die Versandidentität war es nicht.
IV. 4. Die Drittanbieter-SPF-Abhängigkeit, die bricht
Was passiert
Moderne SPF-Einträge hängen häufig von Drittanbieterdiensten ab:
v=spf1 include:spf.provider-a.example include:spf.provider-b.example ~allJedes include: erstellt eine externe Abhängigkeit.
Der Domain-Inhaber verlässt sich effektiv darauf, dass eine andere Organisation eine gültige SPF-Infrastruktur aufrechterhält.
Probleme entstehen, wenn:
- ein Anbieter ein altes SPF-Include außer Betrieb nimmt;
- eine Organisation zwischen Produkten migriert;
- die referenzierte Domain verschwindet;
- der Anbieter einen ungültigen SPF-Eintrag veröffentlicht;
- ein Legacy-Dienst heruntergefahren wird, ohne dass der SPF-Eintrag des Kunden aktualisiert wird.
Fehlermodus
RFC 7208 definiert spezifisches Verhalten für include:.
Wenn die Auswertung der eingebundenen Domain none erzeugt – zum Beispiel weil dort kein SPF-Eintrag existiert – erzeugt die include-Auswertung permerror.
Das bedeutet, eine defekte Drittanbieter-Abhängigkeit kann die SPF-Auswertung der Kunden-Domain beeinträchtigen, obwohl niemand den DNS-Eintrag des Kunden geändert hat.
Auswirkungen auf die Zustellbarkeit
Eine defekte Abhängigkeit kann verursachen:
- SPF
permerror - Verlust eines ausgerichteten SPF-Bestehens für DMARC
- DMARC-Fehler, wenn ausgerichtetes DKIM nicht besteht
- Inkonsistente Authentifizierung über Kundenportfolios hinweg
- Plötzliche Zustellungsprobleme ohne offensichtliche lokale DNS-Änderung
Dies ist besonders wichtig für MSPs, da dasselbe Drittanbieter-Include in vielen Kunden-Domains erscheinen kann.
Eine externe Abhängigkeit kann daher einen korrelierten Fehler über das Portfolio hinweg verursachen.
Wie MSPs dies erkennen sollten
SPF-Abhängigkeiten sollten kontinuierlich überwacht werden.
MSPs sollten wissen:
- welche Anbieter in Kunden-SPF-Einträgen erscheinen;
- welche Domains diese Anbieter benötigen;
- welche Kunden von jedem Anbieter abhängen;
- ob diese Abhängigkeiten noch korrekt auflösen; und
- ob sich deren SPF-Inhalte geändert haben.
Ein unveränderter DNS-Eintrag bedeutet nicht, dass die effektive SPF-Richtlinie unverändert ist.
Seine Abhängigkeiten können sich darunter geändert haben.
V. 5. Statisches SPF-Flattening wird veraltet
Was passiert
SPF-Flattening wird manchmal verwendet, um DNS-Lookups zu reduzieren.
Anstatt ein Drittanbieter-Include beizubehalten:
v=spf1 include:spf.vendor.example ~allwerden die aktuellen IP-Adressen hinter diesem Include aufgelöst und direkt in den SPF-Eintrag eingefügt:
v=spf1 ip4:203.0.113.0/24 ip4:198.51.100.0/24 ~allDa ip4– und ip6-Mechanismen nicht zum 10-Begriff-DNS-Lookup-Limit von SPF zählen, kann Flattening den Lookup-Druck reduzieren.
Aber statisches Flattening überträgt die Verantwortung, diese Adressen aktuell zu halten, vom Anbieter auf den Domain-Administrator.
Das Problem
Drittanbieter-E-Mail-Provider können ihre Versandinfrastruktur ändern.
Sie können:
- IP-Bereiche hinzufügen;
- IP-Bereiche entfernen;
- in neue Regionen expandieren;
- Infrastruktur verschieben; oder
- zugrunde liegende Anbieter wechseln.
Wenn der MSP die IP-Adressen des Anbieters vor sechs Monaten kopiert und sie nie aktualisiert hat, wird der vereinfachte SPF-Eintrag zu einem veralteten Snapshot.
Fehlermodus
E-Mails, die von einer neu eingeführten Anbieter-IP stammen, stimmen möglicherweise nicht mehr mit dem vereinfachten SPF-Eintrag überein.
SPF kann dann diesen Versandpfad nicht authentifizieren.
Wiederum schlägt DMARC nicht zwangsläufig fehl: Eine gültige ausgerichtete DKIM-Signatur kann dennoch ein DMARC-Bestehen erzeugen.
Aber die Domain hat einen ihrer Authentifizierungspfade verloren.
Warum dies für MSPs wichtig ist
Statisches Flattening kann ein operatives Problem – übermäßige DNS-Lookups – in ein anderes verwandeln:
kontinuierliche Synchronisierung der Drittanbieter-Versandinfrastruktur.
Über ein großes Kundenportfolio hinweg wird die manuelle Pflege vereinfachter Einträge schnell unpraktisch.
Besserer operativer Ansatz
Wenn Flattening verwendet wird, sollte es von kontinuierlicher Überwachung und automatisierter Synchronisierung begleitet werden.
Der MSP sollte in der Lage sein zu erkennen, wann sich die autoritative SPF-Richtlinie eines vorgelagerten Anbieters ändert, und die effektive Autorisierung entsprechend zu aktualisieren.
Flattening sollte als aktiv verwalteter Prozess behandelt werden, nicht als einmalige DNS-Änderung.
Warum SPF-Probleme auf MSP-Ebene gefährlicher werden
Das zugrunde liegende SPF-Protokoll ist dasselbe, egal ob eine Organisation eine Domain oder tausend verwaltet.
Das operative Risiko ist es nicht.
MSPs führen gemeinsame Abhängigkeiten ein:
Gemeinsame SPF-Vorlagen
        ↓
Gemeinsame Versandinfrastruktur
        ↓
Gemeinsame Drittanbieterdienste
        ↓
Gemeinsame DNS-Automatisierung
        ↓
Hunderte verwalteter Domains
Ein Fehler am Anfang dieser Kette kann sich über das Portfolio ausbreiten.
Das macht SPF-Governance genauso wichtig wie SPF-Konfiguration.
VI. Was MSPs dokumentieren sollten
1. SPF-Abhängigkeitsinventar
Führen Sie ein Verzeichnis von:
- jedem ausgehenden E-Mail-Anbieter;
- seiner erforderlichen SPF-Autorisierung;
- Kunden, die diesen Anbieter nutzen;
- zugehörigen Return-Path-Domains;
- verschachtelten SPF-Abhängigkeiten; und
- aktuellem DNS-Lookup-Verbrauch.
Dies ermöglicht es zu verstehen, welche Auswirkungen eine Anbieteränderung hat.
2. Tatsächliche Versandquellen
Die DNS-Konfiguration allein zeigt nicht alles, was die Domain eines Kunden verwendet.
Vergleichen Sie SPF-Autorisierung mit beobachteter Versandinfrastruktur aus Authentifizierungs-Telemetrie und DMARC-Aggregatberichten.
Unbekannte Quellen sollten untersucht werden.
Legitime Quellen benötigen möglicherweise Autorisierung.
Unautorisierte Quellen können auf Spoofing oder einen nicht genehmigten Dienst hinweisen.
3. Return-Path- und Subdomain-Zuordnung
Dokumentieren Sie die tatsächlichen SPF-Identitäten, die von jedem Versanddienst verwendet werden.
Zum Beispiel:
Microsoft 365
From: client.com
Return-Path: client.com

Transaktionsplattform
From: client.com
Return-Path: bounce.client.com

Marketing-Plattform
From: client.com
Return-Path: marketing.client.com
Dies macht Authentifizierungs- und DMARC-Ausrichtungsprobleme viel einfacher zu diagnostizieren.
4. SPF-Änderungssteuerung
Validieren Sie vor der Bereitstellung einer SPF-Änderung:
- Gesamt-DNS-Abfrage-verursachende Begriffe;
- verschachtelte Includes;
- Versand-IP-Autorisierung;
- Return-Path-Domains;
- Drittanbieter-Abhängigkeiten;
- SPF-Syntax; und
- erwartete DMARC-Ausrichtung.
Berechnen Sie bei gemeinsamen Konfigurationen, welche Kunden-Domains betroffen sein werden, vor der Bereitstellung.
5. Entfernung von Legacy-Absendern
SPF-Einträge neigen dazu, alte Dienste anzusammeln.
Jede unnötige Autorisierung:
- erhöht die Komplexität;
- kann DNS-Lookups verbrauchen;
- erweitert die Menge der zum Versenden autorisierten Infrastruktur; und
- macht zukünftige Fehlerbehebung schwieriger.
Die Stilllegung eines Dienstes sollte die Entfernung seiner SPF-Autorisierung einschließen.
SPF ist nur ein Teil von DMARC
SPF sollte nicht isoliert bewertet werden.
Unter DMARC muss die sichtbare From-Domain mit mindestens einer erfolgreich authentifizierten Kennung übereinstimmen.
Praktisch bedeutet dies:
Ausgerichtetes SPF BESTANDEN
        ODER
Ausgerichtetes DKIM BESTANDEN
        ↓
     DMARC BESTANDEN
Wenn keines ein ausgerichtetes Bestehen erzeugt:
Kein ausgerichtetes SPF BESTANDEN
        +
Kein ausgerichtetes DKIM BESTANDEN
        ↓
     DMARC FEHLGESCHLAGEN
Diese Unterscheidung ist bei der Fehlerbehebung von Zustellbarkeit kritisch.
Ein SPF-Fehler bedeutet nicht automatisch, dass DMARC fehlgeschlagen ist.
Ebenso bedeutet ein SPF pass nicht automatisch, dass DMARC bestanden wurde, wenn die authentifizierte SPF-Domain nicht mit der sichtbaren From-Domain übereinstimmt.
Aktuelle DMARC-Anforderungen sind in RFC 9989 definiert, veröffentlicht im Mai 2026, das die ursprüngliche DMARC-Spezifikation in RFC 7489 ersetzt.
Wie Skysnag MSPs hilft, SPF im großen Maßstab zu verwalten
Die manuelle Verwaltung von SPF wird zunehmend schwieriger, wenn die Anzahl der Kunden, Versanddienste und DNS-Abhängigkeiten wächst.
Skysnags MSP-Plattform ist darauf ausgelegt, die E-Mail-Authentifizierungsverwaltung über Kunden-Umgebungen hinweg zu zentralisieren und zu automatisieren.
VII. Multi-Tenant-Verwaltung
Verwalten Sie Kunden-Domains über eine zentralisierte MSP-Umgebung, anstatt jede Domain einzeln zu beheben.
Dies bietet MSP-Teams Portfolio-weite Transparenz in Authentifizierungskonfiguration und Versandaktivität.
VIII. Automatisierte Absender-Erkennung
Skysnag identifiziert ausgehende Versandquellen, damit MSPs verstehen können, welche Infrastruktur tatsächlich Kunden-Domains verwendet.
Dies hilft, legitime, aber undokumentierte Absender von unautorisierten Quellen zu unterscheiden.
IX. SPF-Hosting und -Optimierung
Skysnag bietet automatisierte SPF-Verwaltung und -Optimierung, die darauf ausgelegt ist, DNS-Fehler zu verhindern und die operativen Risiken zu reduzieren, die mit der manuellen Pflege komplexer SPF-Konfigurationen verbunden sind.
X. SPF-Flattening und Drift-Prävention
Wo SPF-Optimierung Flattening erfordert, ist kontinuierliche Verwaltung kritisch.
Skysnags SPF-Hosting- und Optimierungsfähigkeiten umfassen automatisiertes Flattening und Drift-Prävention, wodurch das Risiko reduziert wird, dass statische Autorisierung veraltet, während sich die Versandinfrastruktur ändert.
XI. Zentralisierte DMARC-Analyse
DMARC-Aggregatdaten bieten Einblick in Authentifizierungsergebnisse über Versandquellen hinweg.
In Kombination mit zentralisierter Verwaltung ermöglicht dies MSPs, Authentifizierungsprobleme zu identifizieren, ohne einzelne E-Mail-Systeme manuell zu untersuchen.
XII. Vollständige E-Mail-Authentifizierungsverwaltung
SPF ist nur eine Komponente der modernen E-Mail-Authentifizierung.
Skysnag ermöglicht MSPs die Verwaltung von:
- DMARC
- SPF
- DKIM
- MTA-STS
- TLS-RPT
- BIMI
aus einer einheitlichen Umgebung.
Wichtigste Erkenntnisse
SPF hat ein hartes 10-Begriff-DNS-Lookup-Limit.
Das Überschreiten führt zu permerror. Verschachtelte SPF-Abhängigkeiten zählen zu diesem Limit.
SPF-Richtlinien werden nicht automatisch von Eltern-Domains vererbt.
MSPs müssen die tatsächlichen RFC5321.MailFrom-Domains verstehen, die von den Versanddiensten ihrer Kunden verwendet werden.
Ein gültiger SPF-Eintrag kann dennoch die falsche Infrastruktur autorisieren.
Die Konfiguration sollte mit tatsächlichen Versandquellen verglichen werden.
Drittanbieter-SPF-Includes sind externe Abhängigkeiten.
Eine anbieterseitige DNS-Änderung kann die Kunden-Authentifizierung beeinträchtigen, ohne dass sich der eigene SPF-Eintrag des Kunden ändert.
Statisches SPF-Flattening erfordert kontinuierliche Wartung.
Anbieter-Infrastrukturänderungen können zuvor korrekte IP-Autorisierungen veralten lassen.
SPF-Fehler ist nicht automatisch DMARC-Fehler.
Ausgerichtetes DKIM kann DMARC unabhängig erfüllen.
Auf MSP-Ebene ist Transparenz genauso wichtig wie Konfiguration.
Gemeinsame Vorlagen und Infrastruktur verwandeln einzelne DNS-Fehler in Portfolio-weite operative Risiken.
XIII. Verwalten Sie SPF über Ihr Kundenportfolio hinweg
SPF-Probleme werden schwieriger zu erkennen – und teurer zu korrigieren – wenn die Anzahl verwalteter Domains wächst.
Skysnag bietet MSPs und MSSPs zentralisierte E-Mail-Authentifizierungsverwaltung, automatisierte Absender-Erkennung, SPF-Optimierung, DMARC-Transparenz und Multi-Tenant-Verwaltung, die für Größenordnung ausgelegt ist.
Verhindern Sie Authentifizierungs-Drift, bevor sie zu einem Kunden-Zustellbarkeitsvorfall wird.