Das Bestehen von DMARC garantiert keine Inbox-Platzierung.
Das ist eine der wichtigsten Realitäten in der modernen E-Mail-Zustellung.
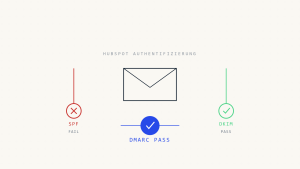
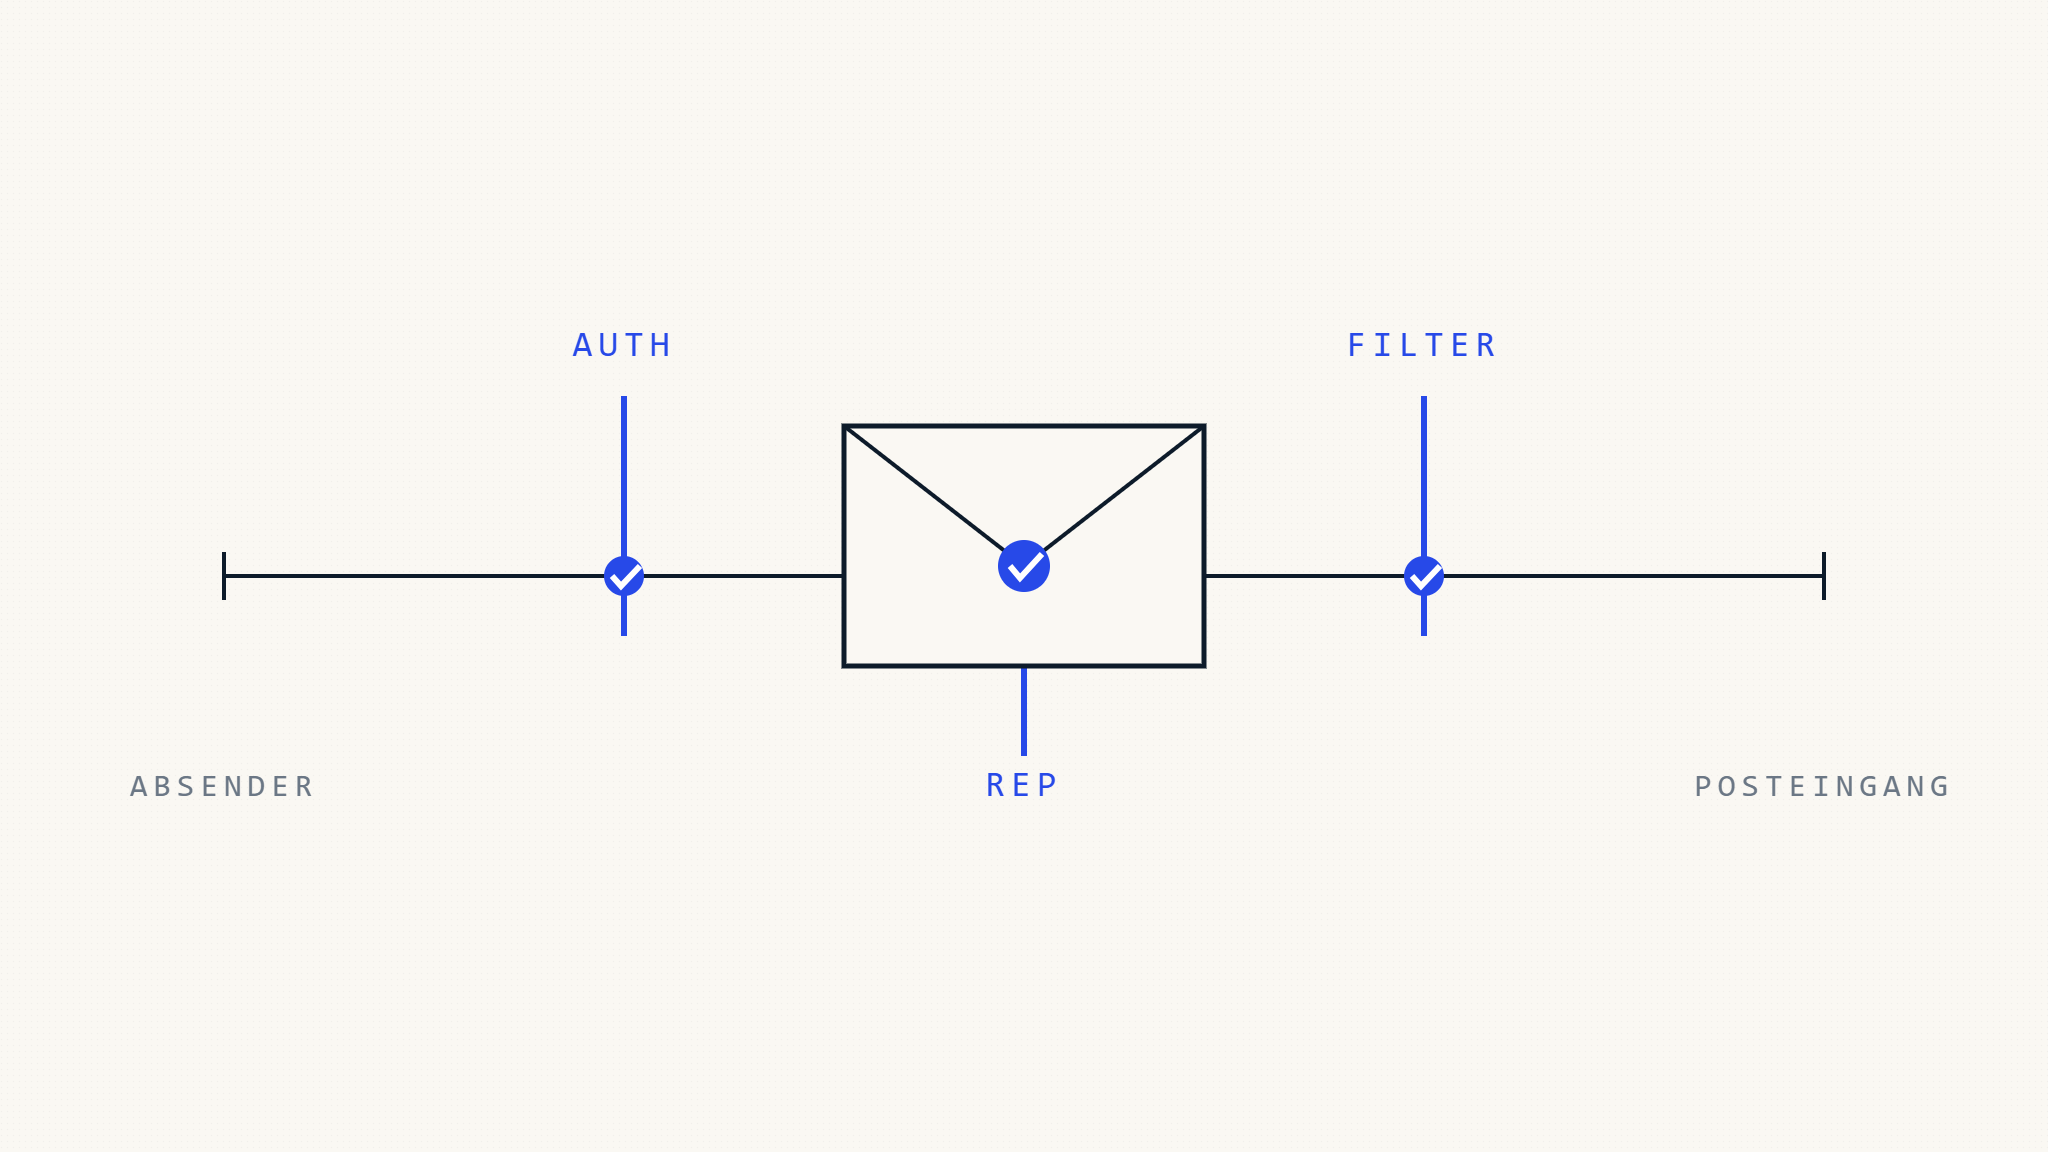
DMARC teilt einem empfangenden Mailserver mit, ob eine Nachricht mit der veröffentlichten Authentifizierungsrichtlinie des Absenders übereinstimmt. Es hilft Empfängern festzustellen, ob eine Nachricht, die behauptet, von einer Domain zu stammen, ordnungsgemäß über SPF oder DKIM authentifiziert ist.
Aber Gmail und Microsoft treffen Zustellungsentscheidungen nicht allein aufgrund von DMARC.
Sie bewerten auch die Absender-Reputation, das Empfängerverhalten, Beschwerdequoten, Content-Signale, Phishing-Indikatoren, Weiterleitungskontext, Tenant-spezifische Regeln und interne Anti-Missbrauchs-Systeme.
Das bedeutet, dass zwei Nachrichten beide DMARC bestehen können und trotzdem von Gmail und Outlook unterschiedlich behandelt werden. Die eine landet möglicherweise im Posteingang. Die andere wird möglicherweise gefiltert, ratenlimitiert, als Spam eingestuft oder basierend auf anderen Signalen abgelehnt.
Für Organisationen, die an Google- und Microsoft-Ökosysteme senden, ist die Lektion klar:
DMARC ist notwendig, aber es ist nicht die ganze Zustellbarkeitsgeschichte.
I. Warum Gmail und Outlook Authentifizierung unterschiedlich handhaben
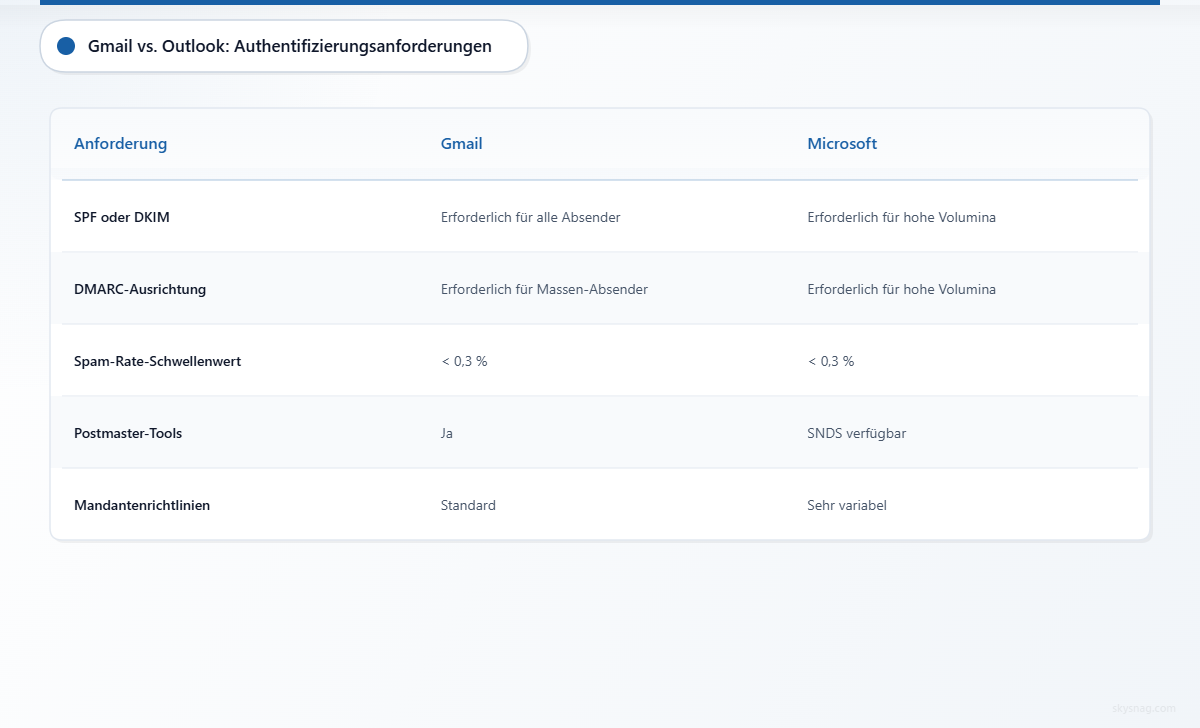
Gmail und Microsoft unterstützen beide SPF, DKIM und DMARC.
Beide erwarten von seriösen Absendern die Authentifizierung ihrer E-Mails.
Beide nutzen Authentifizierung als Teil einer umfassenderen Missbrauchsprävention.
Aber ihre Ökosysteme, Tools, Richtlinien und Filterebenen sind nicht identisch.
Googles öffentliche Absenderanforderungen sind für Massensender präskriptiver. Google verlangt von allen Absendern die Authentifizierung von E-Mails mit SPF oder DKIM, und Massensender müssen SPF, DKIM und DMARC verwenden. Google erklärt auch, dass DMARC besteht, wenn SPF oder DKIM authentifiziert und mit der sichtbaren From-Domain übereinstimmt.
Microsoft ist ebenfalls zu strengeren Absenderanforderungen übergegangen. 2025 kündigte Microsoft neue Anforderungen für Hochvolumen-Absender an Outlook.com-, Hotmail- und Live.com-Adressen an, einschließlich SPF, DKIM und DMARC. Microsoft 365 verwendet auch eine sogenannte implizite E-Mail-Authentifizierung, bei der traditionelle SPF-, DKIM- und DMARC-Verfahren mit Signalen wie Absender-Reputation, Absenderverlauf, Empfängerverlauf, Verhaltensanalyse und anderen Techniken kombiniert werden.
Der praktische Unterschied besteht nicht darin, dass einem Anbieter DMARC „wichtig ist“ und dem anderen nicht.
Der Unterschied ist operativ.
Googles öffentliche Richtlinien geben Absendern eine klarere Baseline für Massen-E-Mail-Compliance. Microsofts Filterumgebung umfasst oft mehr Tenant-spezifische Variationen, da Exchange Online Protection, Defender for Office 365, Postfachrichtlinien, Zulassen/Blockieren-Regeln und Unternehmenskonfigurationen beeinflussen können, wie eine Nachricht behandelt wird.
Für Absender ergibt sich daraus eine einfache Realität:
Sie benötigen eine Authentifizierung, die beide Anbieter zufriedenstellt, und eine Reputation, die stark genug ist, um die Filterung jenseits der Authentifizierung zu überstehen.
II. DMARC-Auffrischung: Was tatsächlich bestehen muss
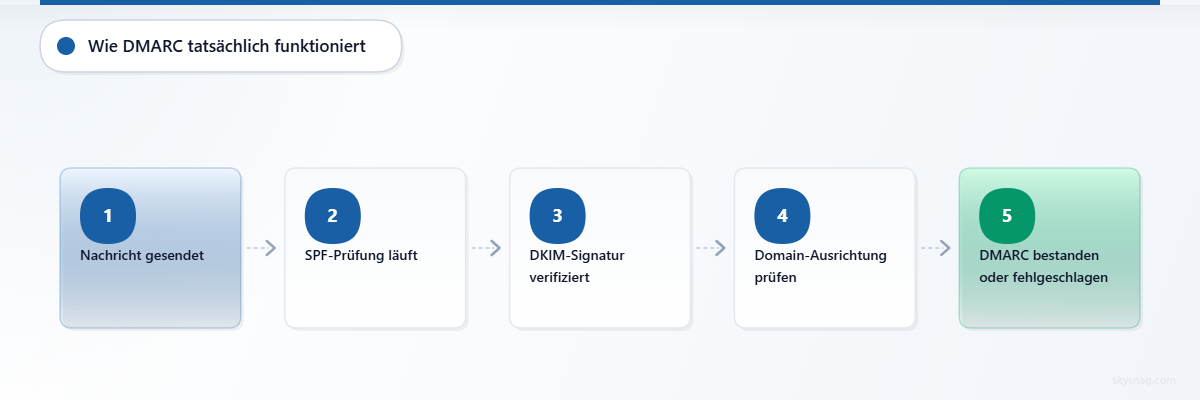
DMARC wird oft missverstanden.
Eine Nachricht besteht DMARC nicht nur, weil SPF besteht.
Eine Nachricht besteht DMARC nicht nur, weil DKIM besteht.
Eine Nachricht besteht DMARC nur, wenn mindestens ein authentifizierter Identifikator mit der sichtbaren From-Domain übereinstimmt.
Das bedeutet:
- SPF muss bestehen und die SPF-authentifizierte Domain muss mit der sichtbaren From-Domain übereinstimmen.
- Oder DKIM muss bestehen und die DKIM-Signatur-Domain muss mit der sichtbaren From-Domain übereinstimmen.
Dies ist besonders wichtig für Drittanbieter-Plattformen.
Ein Marketing-Tool, eine Support-Plattform, ein CRM, Abrechnungssystem oder Transaktions-E-Mail-Dienst kann SPF oder DKIM unter Verwendung seiner eigenen Domain bestehen. Das ist für den Anbieter nützlich, hilft aber möglicherweise nicht bei Ihrem DMARC-Ergebnis, es sei denn, die authentifizierte Domain stimmt mit Ihrer sichtbaren From-Domain überein.
Der Benutzer sieht Ihre Domain.
DMARC prüft, ob das Authentifizierungsergebnis auf diese Domain zurückführt.
III. Was Gmail von Absendern erwartet
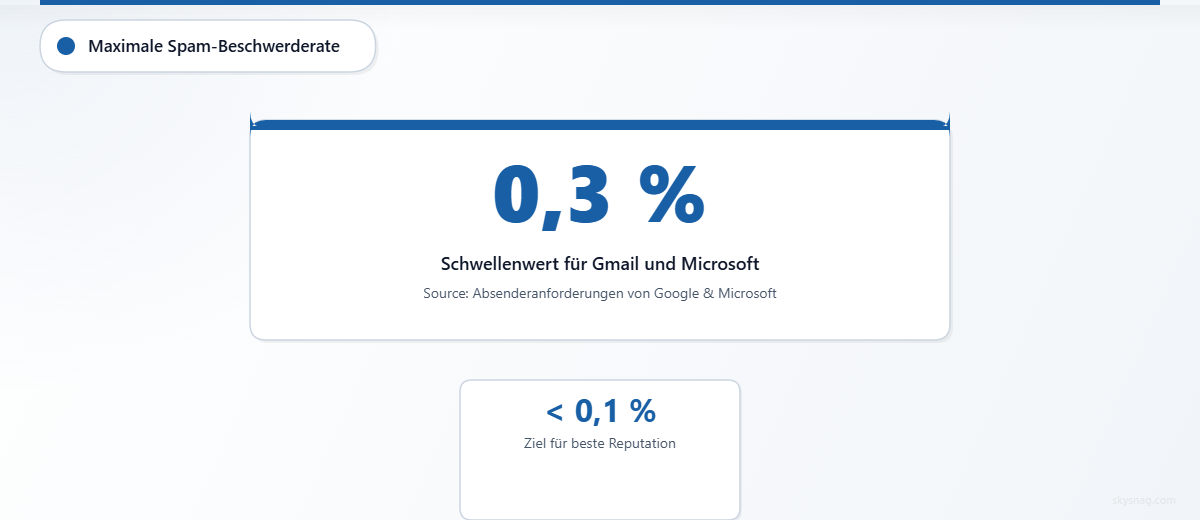
Googles Absender-Richtlinien machen Authentifizierung zur Grundvoraussetzung.
Für Absender bedeutet dies, dass Gmail erwartet:
- SPF oder DKIM für alle Absender.
- SPF, DKIM und DMARC für Massensender.
- DMARC-Übereinstimmung mit der sichtbaren From-Domain.
- Niedrige Spam-Beschwerdequoten.
- Ordnungsgemäße Handhabung von Abonnements und Abmeldebestimmungen für Marketing-E-Mails.
Google bietet auch Transparenz durch Postmaster Tools. Das Authentication-Dashboard zeigt den Prozentsatz der E-Mails, die SPF, DKIM und DMARC bestehen, für Nachrichten, die die From-Domain des Absenders verwenden. Google bemerkt, dass Absender typischerweise hohe DKIM- und DMARC-Erfolgsraten erreichen, wenn diese Methoden korrekt konfiguriert sind, während der SPF-Erfolg niedriger sein kann, wenn Drittanbieter-Absender beteiligt sind.
Dies ist wichtig, weil Gmail Absendern eine klarere Möglichkeit bietet, die Authentifizierungsgesundheit zu beobachten.
Gmail Postmaster Tools erklären jedoch nicht jede einzelne Filterentscheidung. Eine Nachricht kann die Authentifizierung bestehen und trotzdem gefiltert werden, wenn andere Signale auf ein Risiko hinweisen.
Häufige Gmail-Zustellungsprobleme umfassen:
- Schlechte Domain- oder IP-Reputation.
- Hohe Spam-Beschwerdequoten.
- Plötzliche Versandvolumen-Spitzen.
- Verdächtiger Inhalt oder Phishing-ähnliche Muster.
- Fehlkonfigurierte Drittanbieter-Absender.
- DKIM-Fehler nach Schlüsseländerungen.
- SPF-Alignment-Fehler, verursacht durch Drittanbieter-Return-Path-Domains.
Für Gmail ist Authentifizierung die Baseline. Sie bringt Sie in die Vertrauenskonversation. Sie garantiert keine Inbox-Platzierung.
IV. Was Microsoft von Absendern erwartet
Microsofts Ökosystem umfasst Outlook.com, Hotmail, Live.com, Microsoft 365, Exchange Online Protection und Microsoft Defender for Office 365.
Das schafft mehr Variation in der Bewertung von Nachrichten.
Microsoft kündigte öffentlich Hochvolumen-Absenderanforderungen für Outlook.com-, Hotmail- und Live.com-Adressen an, die SPF, DKIM und DMARC umfassen. Für Microsoft 365 wird die eingehende Authentifizierung durch SPF, DKIM, DMARC und zusätzliche implizite Authentifizierungssignale wie Absender-Reputation, Absenderverlauf, Empfängerverlauf, Verhaltensanalyse und andere fortgeschrittene Techniken bewertet.
Das bedeutet, dass Authentifizierung wichtig ist, aber Teil eines umfassenderen Entscheidungssystems ist.
Eine an eine Microsoft-Umgebung gesendete Nachricht kann beeinflusst werden durch:
- SPF-, DKIM- und DMARC-Ergebnisse.
- Absender-Reputation.
- Empfänger- oder Tenant-Verlauf.
- Defender for Office 365-Richtlinien.
- Exchange-Transportregeln.
- Tenant-spezifische Zulassungs- oder Blockierungslisten.
- Spoof-Intelligenz.
- Benutzermeldungen.
- Inhalts- und Anhanganalyse.
- URL- und Phishing-Erkennung.
Deshalb sehen Absender manchmal Unterschiede zwischen Microsoft-Tenants.
Eine Nachricht wird möglicherweise von einer Organisation akzeptiert und von einer anderen gefiltert, weil der empfangende Tenant unterschiedliche Richtlinien, Sicherheitseinstellungen, Zulassungslisten oder historische Beziehungen zum Absender hat.
Das bedeutet nicht, dass Microsoft DMARC ignoriert.
Es bedeutet, dass Microsofts Filterumgebung mehr Ebenen als DMARC allein hat.
V. Gmail vs. Outlook: Praktische Unterschiede für Absender
Der sicherste Vergleich ist nicht „welcher Anbieter DMARC stärker durchsetzt“.
Der bessere Vergleich ist, wie Absender die beiden Ökosysteme erleben.
| Bereich | Gmail | Outlook und Microsoft 365 |
|---|---|---|
| Öffentliche Absenderanforderungen | Klare Massensender-Anforderungen für SPF, DKIM, DMARC, Spam-Rate und Abmeldepraktiken | Hochvolumen-Absenderanforderungen für Outlook.com, Hotmail und Live.com; Microsoft 365 bewertet Authentifizierung auch durch umfassendere Filterebenen |
| Authentifizierungstransparenz | Google Postmaster Tools bietet Dashboards für Authentifizierung, Spam-Rate, Reputation und Zustellung | Microsoft bietet Admin-/Sicherheitstransparenz innerhalb von Microsoft 365-Umgebungen, aber Absender sehen oft weniger zentralisierte externe Transparenz |
| Filtermodell | Authentifizierung plus Reputation, Engagement, Inhalt, Beschwerden und Missbrauchs-Signale | Authentifizierung plus Reputation, Tenant-Konfiguration, Empfängerverlauf, Defender/EOP-Richtlinien, Spoof-Intelligenz und Benutzer-Signale |
| Drittanbieter-Absenderrisiko | SPF oder DKIM muss mit der sichtbaren From-Domain übereinstimmen, damit DMARC besteht | Gleiche DMARC-Alignment-Anforderung, aber Tenant-Regeln und implizite Authentifizierungssignale können die finale Behandlung beeinflussen |
| Zustellungsvariabilität | Oft einfacher auf Domain-Ebene durch Postmaster Tools zu verfolgen | Kann je nach Tenant-Richtlinie, Unternehmenskonfiguration und internen Microsoft-Sicherheitskontrollen stärker variieren |
| Was DMARC-Reports zeigen | Authentifizierungsergebnisse, nicht den vollständigen Platzierungsgrund | Authentifizierungsergebnisse, nicht den vollständigen Platzierungsgrund |
Die operative Schlussfolgerung ist einfach:
Wenn Ihre E-Mails sauber authentifiziert sind, korrekt übereinstimmen, geringe Beschwerden aufweisen und stabile Versandmuster verwenden, sind Sie bei Gmail und Microsoft besser positioniert.
Wenn Ihre E-Mails die Übereinstimmung nicht erfüllen, schlecht konfigurierte Drittanbieter-Absender verwenden oder eine schwache Reputation haben, können Authentifizierungsprobleme in den beiden Ökosystemen unterschiedlich auftreten.
VI. Drittanbieter-Absender sind die häufigste Fehlerquelle
Die meisten Organisationen senden nicht alle E-Mails von einem System aus.
Sie verwenden:
- Marketing-Automation-Plattformen.
- CRM-Systeme.
- Helpdesk-Tools.
- Ticketing-Plattformen.
- Transaktions-E-Mail-Dienste.
- Abrechnungssysteme.
- Event-Plattformen.
- HR-Tools.
- Regionale oder Geschäftsbereichs-Plattformen.
Jeder Absender muss authentifiziert und ausgerichtet sein.
Hier scheitern DMARC-Programme oft.
Eine Drittanbieter-Plattform kann in SPF enthalten sein, aber SPF stimmt möglicherweise nicht überein, weil die Return-Path-Domain dem Anbieter gehört.
Eine andere Plattform kann die Nachricht per DKIM signieren, aber die DKIM-d=-Domain gehört möglicherweise dem Anbieter anstatt Ihrer Domain.
In beiden Fällen kann die Nachricht authentifiziert sein, aber dennoch DMARC-Alignment nicht bestehen.
Dies kann sich auf Gmail und Microsoft unterschiedlich auswirken, da jeder Anbieter Authentifizierung mit anderen Filtersignalen kombiniert. Aber die Lösung ist dieselbe:
Konfigurieren Sie jeden Drittanbieter-Absender so, dass er aligned SPF oder aligned DKIM besteht.
In vielen Fällen ist aligned DKIM der zuverlässigere Pfad, da SPF in Weiterleitungsszenarien und gemeinsam genutzter Versandinfrastruktur versagen kann.
VII. Wenn DMARC besteht, aber die Zustellung trotzdem fehlschlägt
DMARC zu bestehen ist nicht dasselbe wie Inbox-Platzierung.
Eine Nachricht kann DMARC bestehen und trotzdem gefiltert werden aufgrund von:
- Hohen Beschwerdequoten.
- Geringem Engagement.
- Schlechter Domain-Reputation.
- Schlechter IP-Reputation.
- Verdächtigem Inhalt.
- Phishing-Indikatoren.
- Unsicheren URLs.
- Plötzlichen Volumen-Spitzen.
- Schlechter Listen-Hygiene.
- Empfänger-spezifischer Filterung.
- Tenant-spezifischen Regeln.
Dies gilt für Gmail und Microsoft.
Authentifizierung beweist, dass die Nachricht autorisiert ist, die Domain zu verwenden.
Sie beweist nicht, dass die Nachricht erwünscht, sicher oder qualitativ hochwertig ist.
Diese Unterscheidung ist wichtig.
Ein Absender kann perfektes SPF, DKIM und DMARC haben und trotzdem schlecht abschneiden, wenn Empfänger Nachrichten als Spam markieren, die E-Mail ignorieren oder wenn Inhalt Filtersysteme auslöst.
VIII. Wenn DMARC fehlschlägt, aber E-Mails trotzdem zugestellt werden
Das Gegenteil kann auch passieren.
Eine Nachricht kann DMARC nicht bestehen und trotzdem zugestellt werden.
Mögliche Gründe sind:
- Der empfangende Anbieter wendet zusätzlichen Kontext an.
- Die Nachricht wird weitergeleitet und mit zusätzlichen Authentifizierungssignalen bewertet.
- Der Empfänger oder Tenant hat den Absender auf die Zulassungsliste gesetzt.
- Die Nachricht wird als Spam eingestuft statt abgelehnt.
- Der Empfänger behandelt die veröffentlichte Richtlinie der Domain in bestimmten Szenarien anders.
- Die Nachricht wird von anderen Filtersystemen als risikoarm eingestuft.
Das bedeutet nicht, dass DMARC irrelevant ist.
Es bedeutet, dass DMARC ein Signal in einer größeren empfängerseitigen Entscheidung ist.
Absender sollten nicht die gelegentliche Zustellung fehlgeschlagener E-Mails als Beweis dafür verwenden, dass die Authentifizierung gesund ist.
Wenn DMARC-Reports Fehler zeigen, sollten diese Fehler untersucht werden, auch wenn Benutzer keine Zustellungsprobleme melden.
IX. Stille Fehlermodi, auf die Sie achten sollten
Die gefährlichsten Probleme sind diejenigen, die keine sofortigen Support-Tickets erzeugen.
1. Authentifizierungsdrift
Ein Anbieter ändert die Infrastruktur. Ein DKIM-Selektor wird falsch rotiert. SPF-Includes ändern sich. Ein Geschäftsteam fügt ein neues Versandtool hinzu.
E-Mails werden möglicherweise eine Weile weiter zugestellt, aber DMARC-Reports beginnen, Fehler zu zeigen.
Ohne Überwachung bleibt das Problem verborgen, bis die Zustellbarkeit sinkt oder das Spoofing-Risiko steigt.
2. Reputations-Maskierung
Ein Absender mit starker Reputation sieht möglicherweise keine sofortigen Zustellungsauswirkungen durch einige Authentifizierungsprobleme.
Das kann zu falschem Vertrauen führen.
Die Authentifizierungslücke besteht trotzdem und wird möglicherweise später sichtbar, wenn sich die Reputation ändert, das Volumen steigt oder sich die Filterschwellen des Anbieters verschieben.
3. Tenant-spezifische Zustellungsunterschiede
Microsoft-Umgebungen können je nach Tenant-Konfiguration variieren.
Ein Kunde erhält möglicherweise die Nachricht. Ein anderer stellt sie unter Quarantäne. Ein weiterer blockiert sie aufgrund lokaler Regeln oder Defender-Richtlinien.
Dies erschwert die Fehlersuche, da Authentifizierungsergebnisse allein nicht jedes Zustellungsergebnis erklären.
4. Weiterleitung und Mailinglisten
Weiterleitung kann SPF brechen, da der Weiterleitungsserver nicht im SPF-Record des ursprünglichen Absenders autorisiert ist.
DKIM kann die Weiterleitung überstehen, wenn die Nachricht nicht modifiziert wird. Wenn auch DKIM fehlschlägt, kann DMARC fehlschlagen.
ARC kann Empfängern helfen, den Kontext weitergeleiteter E-Mails zu bewerten, aber Absender sollten trotzdem auf starkes DKIM-Alignment abzielen, um die Abhängigkeit vom Weiterleitungsverhalten zu reduzieren.
X. Implementierungsleitfaden für Gmail und Microsoft
Ein starkes Authentifizierungsprogramm sollte nicht nur für einen Anbieter konzipiert sein.
Es sollte in beiden Ökosystemen funktionieren.
1. Veröffentlichen Sie DMARC und überwachen Sie Reports
Beginnen Sie mit Monitoring, um legitime Absender und Fehler zu identifizieren.
Ein grundlegender statischer Record könnte so aussehen:
v=DMARC1; p=none; rua=mailto:[email protected]Ein besserer Ansatz ist die Verwendung eines verwalteten DMARC-Monitoring-Records über Skysnag, damit Reports gesammelt, geparst und in umsetzbare Absender-Intelligenz umgewandelt werden.
Starten Sie DMARC-Monitoring mit Skysnag und erhalten Sie Ihren kostenlosen DMARC-Record.
2. Authentifizieren Sie jeden legitimen Absender
Bestätigen Sie für jeden Absender:
- SPF ist bei Bedarf autorisiert.
- DKIM ist aktiviert.
- Mindestens eine Methode stimmt mit der sichtbaren From-Domain überein.
- Der Absender ist dokumentiert.
- Der Geschäftsverantwortliche ist bekannt.
- Die Authentifizierung wird im Laufe der Zeit überwacht.
3. Bevorzugen Sie aligned DKIM für Drittanbieter-Plattformen
Konfigurieren Sie nach Möglichkeit Drittanbieter-Plattformen so, dass sie per DKIM unter Verwendung Ihrer Domain signieren.
Dies reduziert die Abhängigkeit von SPF-Alignment, das fragil sein kann, wenn E-Mails durch gemeinsam genutzte Infrastruktur oder Weiterleitungspfade laufen.
4. Trennen Sie E-Mail-Streams
Verwenden Sie geeignete Domains oder Subdomains für verschiedene E-Mail-Kategorien.
Zum Beispiel:
- Transaktions-E-Mails.
- Marketing-E-Mails.
- Support-E-Mails.
- Sicherheitsbenachrichtigungen.
- Interne Systeme.
Dies erleichtert die Verwaltung der Authentifizierung und den Schutz der Reputation.
5. Gehen Sie vorsichtig zur Durchsetzung über
Bleiben Sie nicht für immer bei p=none.
Nach Entdeckung und Behebung sollten reife Domains zu Quarantäne und dann zu Reject übergehen.
Ein stufenweiser Ansatz sollte basieren auf:
- Domain-Bereitschaft.
- Subdomain-Reife.
- Absendergruppen-Stabilität.
- Geschäftskritikalität.
- Authentifizierungs-Durchlaufquoten.
- Behebungsstatus.
Vermeiden Sie prozentbasierte Einführung als primäre Strategie. Aktuelle DMARC-bewusste Programme sollten die Durchsetzung nach Domain, Subdomain, Absendergruppe und Geschäftsbereich staffeln, anstatt sich auf pct zu verlassen.
6. Überwachen Sie Reputation getrennt von Authentifizierung
DMARC-Reports zeigen Authentifizierungsergebnisse.
Sie erklären nicht vollständig die Inbox-Platzierung.
Verwenden Sie Anbieter-Tools und operative Metriken, wo verfügbar, einschließlich:
- Google Postmaster Tools.
- Microsoft 365 Message Trace und Sicherheitsreports, wo anwendbar.
- Bounce-Daten.
- Beschwerde-Trends.
- Engagement-Metriken.
- Blocklist- und Reputations-Monitoring.
- Zustellungstests über Mailbox-Anbieter hinweg.
Authentifizierung und Reputation müssen zusammen überwacht werden.
XI. Compliance-Implikationen
E-Mail-Authentifizierung unterstützt viele Compliance- und Governance-Programme, sollte aber genau beschrieben werden.
DMARC kann Anti-Phishing-, Domain-Schutz-, Lieferantenaufsichts- und Kommunikationsintegritätsziele unterstützen. Es kann auch Nachweise dafür liefern, dass die Organisation unbefugtes Versenden und Authentifizierungsfehler überwacht.
DMARC erfüllt jedoch nicht automatisch DSGVO, PCI DSS, HIPAA, SOC 2, NIS2 oder ein anderes Framework von sich aus.
Bessere Formulierung:
- DMARC unterstützt Anti-Phishing- und Kommunikationsintegritätskontrollen.
- SPF und DKIM unterstützen Absenderauthentifizierung.
- DMARC-Reports unterstützen Überwachung und Beweissammlung.
- Durchsetzung unterstützt Schutz vor Exact-Domain-Spoofing.
- MTA-STS und TLS-RPT unterstützen sichere E-Mail-Transport-Transparenz.
Skysnag Comply hilft Organisationen, Transparenz, Reporting und Nachweise rund um die E-Mail-Authentifizierungspostur über Versandquellen und Domains hinweg aufrechtzuerhalten.
XII. Praktisches Betriebsmodell
Für Organisationen, die an Gmail und Microsoft senden, sollte das Betriebsmodell einfach sein:
- Kennen Sie jeden Absender.
- Authentifizieren Sie jeden Absender.
- Richten Sie mindestens eine Authentifizierungsmethode an der sichtbaren From-Domain aus.
- Überwachen Sie DMARC-Reports kontinuierlich.
- Verfolgen Sie Anbieter-Reputation und Beschwerde-Signale.
- Trennen Sie E-Mail-Streams nach Funktion und Risiko.
- Gehen Sie von Monitoring zu Durchsetzung über, wenn bereit.
- Behandeln Sie Zustellungsprobleme sowohl als Authentifizierungs- als auch als Reputationsprobleme.
- Überprüfen Sie Drittanbieter-Absender regelmäßig.
- Pflegen Sie Dokumentation für Audit und Governance.
Dieses Modell funktioniert, weil es nicht davon abhängt, zu erraten, wie genau Gmail oder Microsoft jedes Signal intern gewichtet.
Es konzentriert sich auf die Kontrollen, die Absender tatsächlich verwalten können.
XIII. Wichtigste Erkenntnisse
Gmail und Microsoft verlangen beide eine starke E-Mail-Authentifizierung für seriöse Absender, insbesondere für Absender mit hohem Volumen.
Die öffentlichen Absenderanforderungen von Gmail sind für Massenversender präskriptiver, während Microsoft traditionelle Authentifizierung mit impliziten Authentifizierungssignalen wie Reputation, Absenderverlauf, Empfängerverlauf, Verhaltensanalyse und mandantenspezifischen Kontrollen kombiniert.
Das Bestehen von DMARC garantiert keine Zustellung im Posteingang.
Das Nichtbestehen von DMARC bedeutet nicht immer eine sofortige Ablehnung.
Die Authentifizierung muss zusammen mit Reputation, Beschwerdequoten, Inhaltsqualität, Sendemustern und anbieterspezifischer Sichtbarkeit verwaltet werden.
Das größte operative Risiko ist eine Fehlausrichtung bei Drittabsendern. Jede Plattform, die im Namen der Domain sendet, muss so konfiguriert sein, dass sie ausgerichtetes SPF oder ausgerichtetes DKIM besteht.
Die sicherste Strategie besteht nicht darin, separat für Gmail oder Microsoft zu optimieren. Es geht darum, ein diszipliniertes Authentifizierungsprogramm aufzubauen, das bei beiden funktioniert.
Starten Sie DMARC-Monitoring mit Skysnag und erhalten Sie Ihren kostenlosen DMARC-Eintrag.