O DKIM utiliza assinaturas criptográficas e uma infraestrutura de chave pública para verificar se uma mensagem de e-mail não foi alterada durante o envio e se realmente foi enviada pelo remetente declarado. Os remetentes de e-mail podem usar o DKIM para assinar suas mensagens adicionando um campo de cabeçalho DKIM-Signature às mensagens. Os destinatários de e-mail podem então usar a chave pública publicada no DNS para verificar a assinatura e confirmar que a mensagem não foi adulterada.
I. Etapas para configurar o registro DKIM no SendPulse:
- Acesse a aba “Email” e clique em “Service settings“.
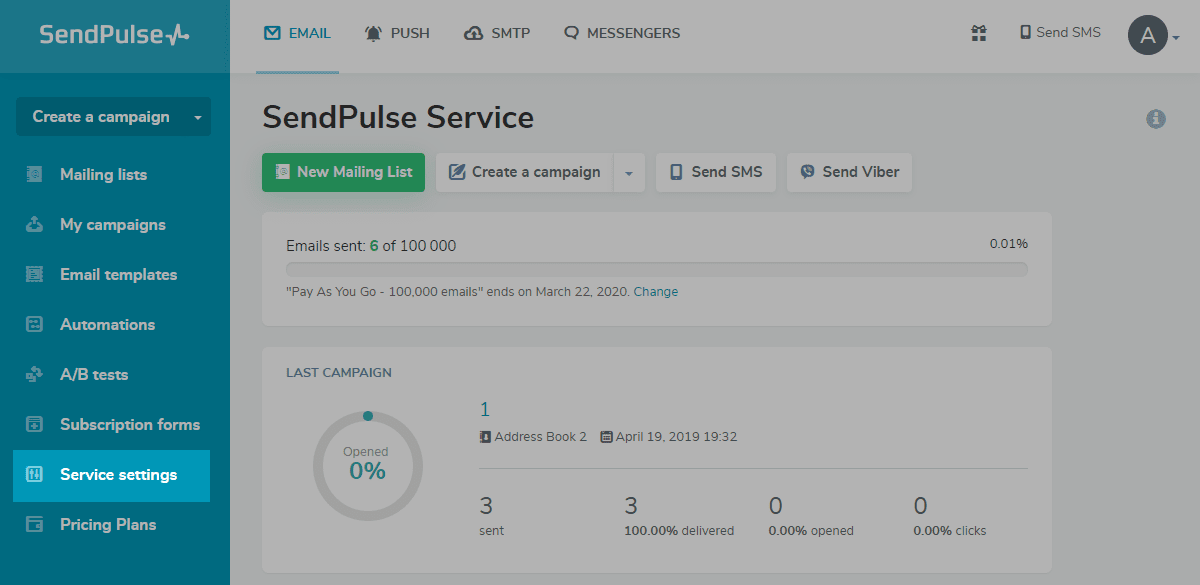
- Clique em “Autenticação de e-mail”.
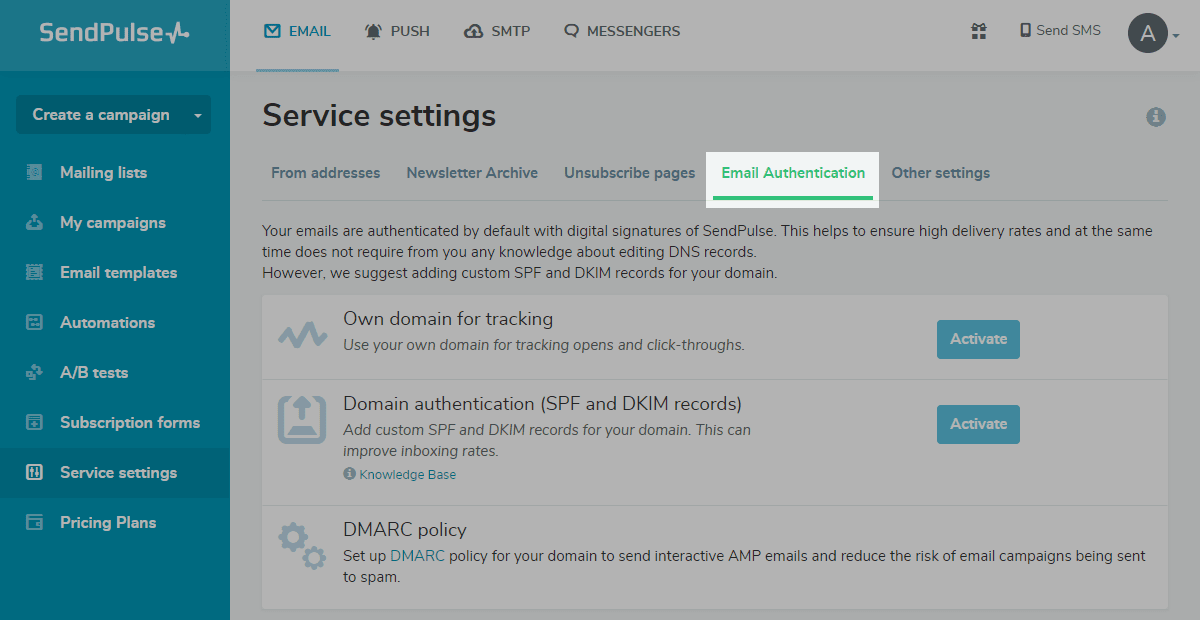
- Selecione “Autenticação de domínio (registros SPF e DKIM)” e clique em “Ativar”.

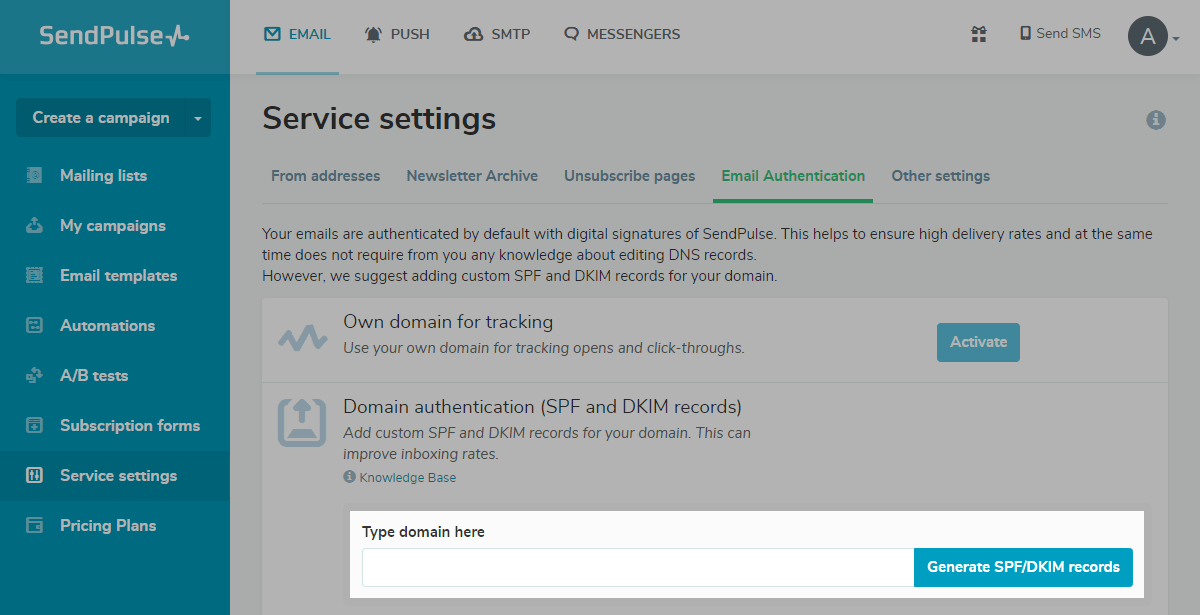
- Digite o nome do domínio e clique em “Gerar registros SPF/DKIM”.
II. Etapas para publicar a chave DKIM por meio do DNS
- Acesse sua interface de administração DNS.
- Crie um registro TXT no seu DNS com o seguinte nome: “._domainkey” com o seguinte formato: s1._domainkey.yourdomainname.com
- Cole o conteúdo copiado da chave pública DKIM no espaço designado para o valor do registro TXT.
- Clique em “Salvar.“
Use nossa ferramenta gratuita de pesquisa de registro DKIM para validar o registro DKIM publicado.
Ative o DMARC para seus domínios para se proteger contra falsificações. Inscreva-se para um teste gratuito hoje mesmo!
Para obter mais informações sobre a configuração do DKIM no SendPulse, consulte a documentação de referência oficial.