Categoría
Seguridad
SPF, DKIM, DMARC, BIMI, MTA-STS y TLS-RPT — estándares, directrices y estrategia de aplicación para la bandeja de entrada empresarial.
131
Artículos publicados
Dom Sep 2026
13 artículos
23 Abr 2026 7 min de lectura
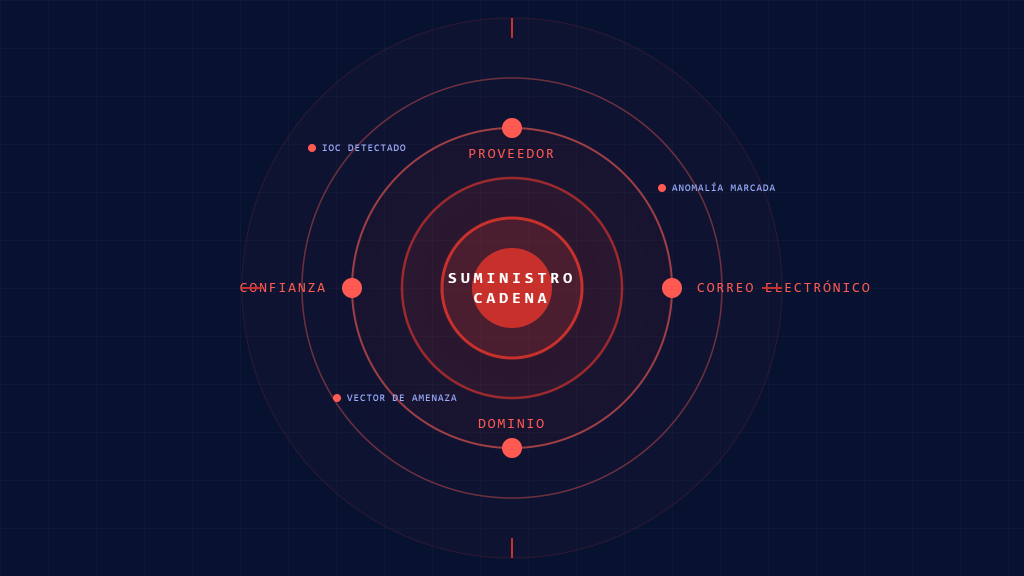
Ataques de Email de Cadena de Suministro: Lista de Verificación de IoCs Críticos
Indicadores esenciales de compromiso para detectar amenazas de correo electrónico en la cadena de suministro. Lista de verificación completa para identificar y responder a ataques sofisticados basados en proveedores.
Leer el artículo
Impacto de BIMI en las Tasas de Apertura de Email: Estudio Técnico Completo
Los análisis respaldados por investigaciones demuestran que la implementación de BIMI aumenta las tasas de apertura de correos electrónicos entre un 15 % y un 25 % mediante logotipos de marca verificados que mejoran la confianza y el compromiso de los destinatarios.
9 mín 21 Abr 2026
DMARC Informes Forenses vs Agregados: Entendiendo las Diferencias Clave
Compare los informes DMARC forenses y agregados para comprender la implementación de RUA vs RUF, las implicaciones de privacidad y los casos de uso para una seguridad de correo electrónico eficaz.
8 mín 17 Abr 2026
NIS2 en la Unión Europea: Alemania lidera el camino en el cumplimiento de la ciberseguridad
La Directiva NIS2 está transformando el cumplimiento de la ciberseguridad en toda la Unión Europea, estableciendo requisitos más estrictos para la gestión de riesgos, la notificación de incidentes y la seguridad de la cadena de suministro. A medida que los Estados miembros de la UE aceleran su implementación, Alemania se posiciona como líder en la alineación de los marcos nacionales de ciberseguridad con los estándares NIS2, elevando el nivel de cumplimiento normativo, resiliencia operativa y protección de infraestructuras críticas.
6 mín 11 Feb 2026
Cómo la autenticación de correo electrónico ayuda a su empresa a cumplir con las leyes de protección de datos
La autenticación de correo electrónico desempeña un papel fundamental al ayudar a las empresas a cumplir con los requisitos de privacidad de datos y cumplimiento normativo. Al implementar estándares como SPF, DKIM y DMARC, las organizaciones pueden prevenir la suplantación de correos electrónicos, reducir el riesgo de filtraciones de datos y demostrar una protección proactiva de los datos de los clientes, lo que respalda el cumplimiento de normativas como el RGPD y otras leyes globales de privacidad.
6 mín 27 Ene 2026
Por qué las empresas deben automatizar DMARC: cumplimiento, seguridad y control
La automatización y la gestión profesional de DMARC permiten a las empresas fortalecer la seguridad del correo electrónico, mantener el cumplimiento normativo y prevenir ataques de phishing y spoofing. Al simplificar tareas de autenticación complejas, garantiza una protección continua, mejora la entregabilidad de los correos electrónicos y mantiene la confianza en tu marca, para que los equipos puedan centrarse en el crecimiento y no en las amenazas por correo electrónico.
6 mín 24 Oct 2025
Del fraude a la seguridad: cuando los ciberdelincuentes disfrazan las amenazas de ayuda
Una red cibernética sofisticada está distribuyendo aplicaciones que parecen útiles pero permiten el fraude y el abuso de dominios. Este artículo explica cómo proteger tu dominio de correo electrónico mediante autenticación y visibilidad automatizadas.
3 mín 17 Oct 2025
Su dominio está enviando correos electrónicos de phishing, incluso si usted no lo sabe
Su dominio puede estar enviando correos electrónicos de phishing sin que usted lo sepa. Descubra cómo DMARC detiene la suplantación, protege su marca y asegura la entrega de correos electrónicos.
3 mín 28 Ago 2025
Ataque de phishing a gran escala: Google Classroom
Una campaña de phishing a gran escala disfrazada de invitaciones de Google Classroom alcanzó a 13 500 organizaciones en solo una semana. Este blog explora cómo se desarrolló el ataque, cómo capacitar al personal y asegurar los canales SaaS, y cómo añadir una capa invisible de autenticación de correo electrónico.
3 mín 25 Ago 2025
¿Quién es un remitente de correos electrónicos masivos? ¿Está usted clasificado como tal?
Los requisitos para remitentes masivos ya están en vigor en los principales proveedores de correo electrónico. Si envía miles de correos electrónicos diariamente, es fundamental entender quién califica y cómo mantenerse conforme para proteger su capacidad de entrega y reputación como remitente.
5 mín 25 Jul 2025
¿Qué es el Marco de Ciberseguridad del NIST? La guía definitiva de DMARC
Esta guía integral explica el Marco de Ciberseguridad del NIST y cómo respalda la implementación de DMARC para proteger tu dominio de correo electrónico. Aprende estrategias prácticas para defenderte del phishing, mejorar la resiliencia cibernética y alinearte con las mejores prácticas de seguridad.
5 mín 22 Jul 2025
Estafa de phishing de 5 millones de euros en la NTMA de Irlanda: un argumento sólido para la aplicación de DMARC
La NTMA de Irlanda perdió 5 millones de euros en un ataque de phishing que eludió las defensas técnicas. Descubre cómo DMARC bloquea la suplantación de correos electrónicos y previene el fraude financiero.
5 mín 14 Jul 2025
La historia de DMARC
Una breve historia de cómo DMARC pasó de ser un estándar de seguridad de correo electrónico opcional a un requisito obligatorio impuesto por gigantes tecnológicos como Google y Microsoft. Descubra por qué ya no puede permitirse ignorarlo.
6 mín 14 Jul 2025
El escáner Skysnag
Verifica el DMARC de tu dominio conformidad.
Cinco protocolos. Sesenta segundos. Sin cuenta. Un informe completo sobre la postura de autenticación de tu dominio, entregado antes de que tu café se enfríe.
DMARC · SPF · DKIM BIMI · MTA-STS · TLS-RPT No se requiere registro