Los proveedores de servicios gestionados operan en la intersección de escala y complejidad.
Un error de configuración de SPF que afecta a un dominio puede crear un problema de entregabilidad. El mismo error integrado en una configuración compartida de MSP puede afectar a docenas o cientos de dominios de clientes simultáneamente.
Un nuevo servicio de envío puede empujar a los dominios más allá del límite de búsquedas DNS de SPF. Una migración puede dejar IPs de envío legítimas sin autorizar. Una dependencia de terceros olvidada puede convertirse en un permerror de SPF. Y un registro SPF aplanado manualmente puede volverse obsoleto silenciosamente a medida que los proveedores cambian su infraestructura.
Para los MSP y MSSP, SPF por lo tanto no es simplemente un registro DNS a configurar durante la incorporación. Es una dependencia que necesita permanecer precisa a medida que cambian los entornos de los clientes.
Esta guía examina cinco fallos de configuración de SPF que los MSP deben detectar antes de que se conviertan en incidentes de entregabilidad a nivel de clientes.
Que SPF pase no significa automáticamente que DMARC pase.
SPF autentica el dominio RFC5321.MailFrom — comúnmente representado por el Return-Path. Para que SPF satisfaga DMARC, el dominio SPF autenticado también debe alinearse con el dominio en el encabezado RFC5322.From visible. Alternativamente, una firma DKIM válida y alineada puede satisfacer DMARC incluso cuando SPF no pase.
I. 1. Exceder el Límite de 10 Búsquedas de SPF
Qué sucede
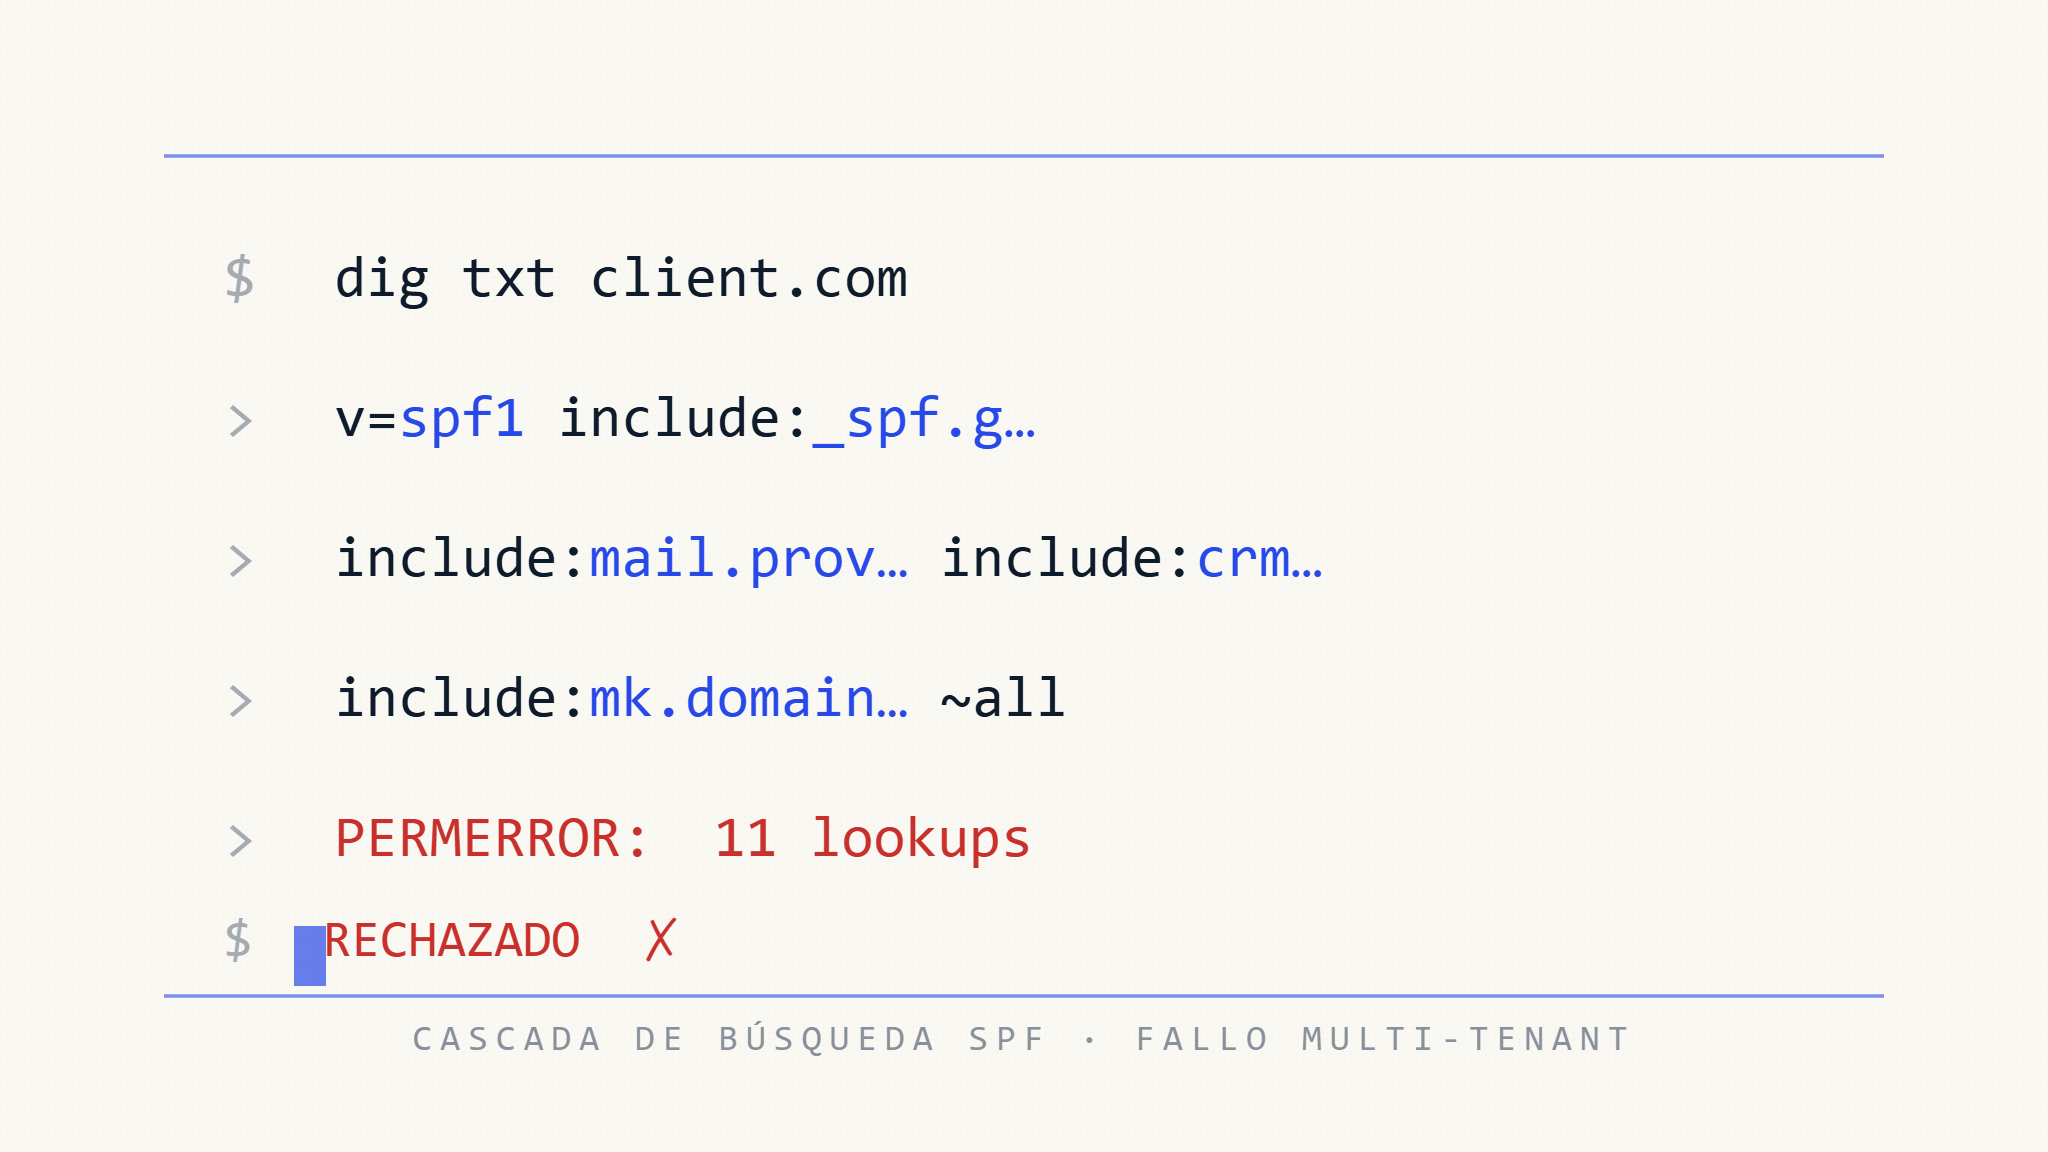
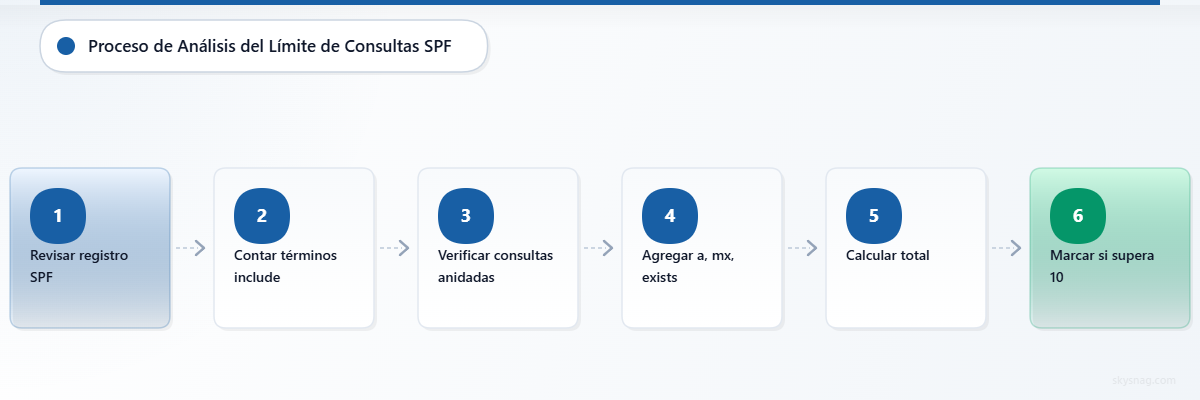
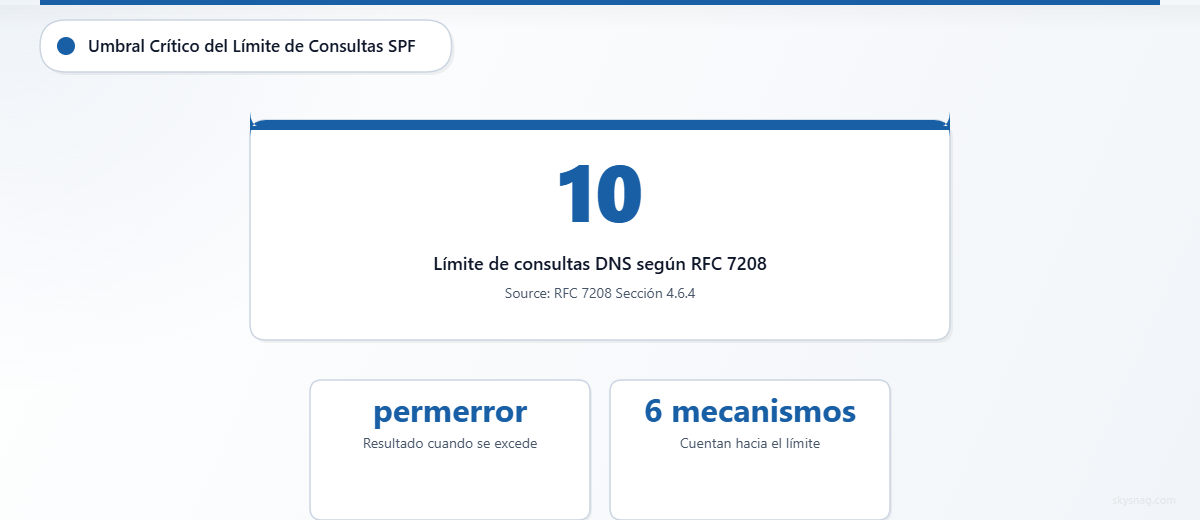
SPF impone un límite estricto en los términos que causan consultas DNS evaluados durante una verificación SPF.
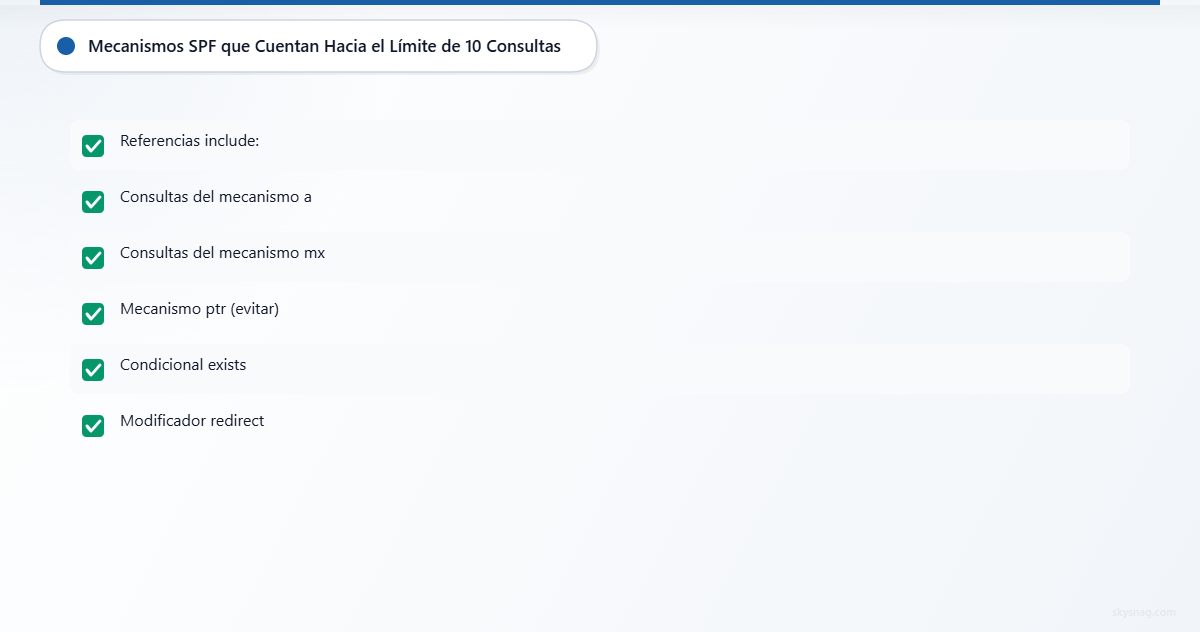
Bajo RFC 7208, los siguientes mecanismos y modificadores cuentan para el límite:
includeamxptrexistsredirect
Las evaluaciones anidadas también cuentan.
Si la evaluación de SPF excede 10 términos que causan consultas DNS, la implementación de SPF debe devolver permerror.
Esto se vuelve particularmente peligroso en entornos MSP porque un registro SPF que parece simple puede depender de múltiples registros anidados.
Un cliente podría autorizar:
v=spf1 include:spf.msp-example.com include:marketing.example.net include:crm.example.net ~allEsos tres includes visibles no representan necesariamente solo tres búsquedas SPF. Cada registro incluido puede contener mecanismos adicionales que causan consultas DNS.
Por qué los MSP se encuentran con esto
El presupuesto de búsquedas a menudo crece gradualmente a medida que los clientes agregan:
- Microsoft 365 o Google Workspace
- plataformas de marketing
- sistemas CRM
- plataformas de help desk
- proveedores de email transaccional
- gateways de seguridad
- sistemas ERP o de facturación
- servicios heredados que nunca se eliminaron
Un dominio puede operar de forma segura durante años y luego exceder el límite de SPF inmediatamente después de que se autorice un remitente adicional.
Impacto en la entregabilidad
Un permerror de SPF significa que SPF no puede proporcionar un resultado autenticado exitoso para ese mensaje.
Si no hay una firma DKIM alineada válida para satisfacer DMARC en su lugar, el mensaje puede fallar DMARC.
El impacto práctico puede incluir:
- SPF
permerrorapareciendo en resultados de autenticación - fallos de DMARC donde DKIM no proporciona un pase alineado
- colocación en carpeta de spam
- rechazo dependiendo de la política del receptor y otras señales
- entrega inconsistente entre proveedores de buzones
Cómo deben detectarlo los MSP
No cuente solo las declaraciones include: visibles en el registro SPF de nivel superior.
Evalúe el árbol de dependencias SPF completo, incluyendo anidados:
include
a
mx
exists
redirect
El mecanismo ptr también cuenta para el límite, aunque RFC 7208 explícitamente desaconseja su uso.
Para MSP que gestionan grandes carteras, la validación de búsquedas debe ocurrir antes de cada cambio de SPF, no después de que aparezcan problemas de entrega.
Escenario de fallo de ejemplo
Un MSP agrega un nuevo gateway de seguridad de email a una configuración SPF compartida.
El gateway introduce varios términos adicionales que causan consultas DNS a través de sus propias dependencias SPF.
Los dominios ya cercanos al límite de 10 términos cruzan el umbral inmediatamente.
Nada sobre las aplicaciones de los clientes cambió. Su email continúa saliendo normalmente. Pero los sistemas receptores que evalúan SPF ahora devuelven permerror.
Un cambio de configuración compartida se ha convertido en un problema de autenticación multi-cliente.
II. 2. La Infraestructura de Envío Ya No Coincide con SPF
Qué sucede
Los MSP frecuentemente centralizan el email saliente a través de:
- relays SMTP
- gateways de email en la nube
- plataformas de seguridad
- infraestructura de email transaccional
- servicios de envío compartidos
Un registro SPF de cliente podría autorizar esa infraestructura a través de un include:
v=spf1 include:spf.msp-example.com ~allLos problemas comienzan cuando la infraestructura cambia pero la autorización SPF no.
Las causas típicas incluyen:
- migrar a nuevas direcciones IP de envío;
- moverse entre centros de datos o regiones de nube;
- reemplazar un relay SMTP o gateway de seguridad;
- introducir un nuevo proveedor saliente;
- enrutar solo parte del tráfico del cliente a través de la nueva infraestructura; o
- dejar la infraestructura antigua autorizada después de la migración.
Modo de fallo
SPF evalúa si la IP conectada está autorizada para el dominio RFC5321.MailFrom.
Si la IP de envío actual no está autorizada por la política SPF de ese dominio, SPF no pasará.
Si tampoco hay un pase DKIM alineado, DMARC falla.
Esa distinción importa:
El fallo de SPF no es automáticamente fallo de DMARC.
DMARC puede pasar a través de un pase SPF alineado o un pase DKIM alineado.
Impacto en la entregabilidad
La desviación de infraestructura puede crear:
- fallos de SPF de remitentes legítimos
- fallos de DMARC cuando DKIM no está disponible, está roto o no está alineado
- entrega inconsistente entre diferentes sistemas de envío
- filtrado aumentado
- rechazo por algunos sistemas receptores
- informes de clientes de que solo ciertas aplicaciones o tipos de mensajes están fallando
Cómo deben detectarlo los MSP
Compare:
IPs de envío observadas
contra:
Direcciones IP actualmente autorizadas por SPF
Los informes agregados DMARC son particularmente útiles aquí porque revelan la infraestructura que realmente está enviando correo usando el dominio del cliente.
Para un MSP, la pregunta no debe ser simplemente:
«¿Es el registro SPF sintácticamente válido?»
También debe ser:
«¿Autoriza el registro SPF la infraestructura que realmente está enviando correo hoy?»
III. 3. La Brecha de Autenticación de Subdominios
Qué sucede
Uno de los conceptos erróneos más persistentes de SPF es que la política SPF de un dominio padre se aplica automáticamente a sus subdominios.
No es así.
Un registro SPF publicado en:
example.comno es automáticamente la política SPF para:
bounce.example.com
support.example.com
billing.example.com
La política SPF se evalúa para el dominio usado como identidad SPF — normalmente el dominio RFC5321.MailFrom.
Por ejemplo, si un servicio envía usando:
Return-Path: [email protected]La evaluación SPF concierne a billing.example.com.
La política SPF en example.com no se hereda automáticamente.
Modo de fallo
Si el dominio RFC5321.MailFrom no tiene un registro SPF aplicable, SPF normalmente devuelve none.
Eso es diferente de fail, softfail o permerror.
Porque SPF no ha producido un identificador autenticado, no puede proporcionar el pase SPF alineado requerido para DMARC.
DMARC aún puede pasar si el mensaje lleva una firma DKIM válida cuyo dominio de firma se alinea con el dominio From visible.
Por qué los MSP encuentran esto
Los subdominios son frecuentemente introducidos por sistemas de terceros:
bounce.client.com
mail.client.com
billing.client.com
support.client.com
notifications.client.com
Estos pueden ser usados por:
- plataformas de soporte al cliente
- CRMs
- plataformas de marketing
- sistemas de facturación
- AWS SES
- proveedores de email transaccional
- servicios de notificación de aplicaciones
El dominio raíz puede por lo tanto tener SPF, DKIM y DMARC perfectamente válidos mientras una ruta de envío separada usando un subdominio está incorrectamente autenticada.
Cómo deben detectarlo los MSP
Primero identifique los dominios que realmente se están usando como dominios RFC5321.MailFrom / Return-Path.
Luego verifique SPF para esos dominios.
Por ejemplo:
dig TXT bounce.client.com
dig TXT billing.client.com
dig TXT notifications.client.com
La pregunta importante no es simplemente si existe un subdominio.
Es si ese subdominio se está usando como identidad SPF para email saliente y, de ser así, si la política SPF correspondiente autoriza correctamente al remitente.
Escenario de fallo de ejemplo
Un cliente introduce una nueva plataforma transaccional usando:
bounce.client.comcomo su dominio Return-Path.
El MSP verifica SPF en:
client.comy asume que la configuración está completa.
Pero bounce.client.com no tiene política SPF.
SPF por lo tanto no puede autenticar esa identidad de envío. Si la configuración DKIM de la plataforma también falta o no está alineada, DMARC falla.
La configuración del dominio raíz era correcta.
La identidad de envío no lo era.
IV. 4. La Dependencia SPF de Terceros Que Se Rompe
Qué sucede
Los registros SPF modernos comúnmente dependen de servicios de terceros:
v=spf1 include:spf.provider-a.example include:spf.provider-b.example ~allCada include: crea una dependencia externa.
El propietario del dominio está efectivamente confiando en otra organización para mantener infraestructura SPF válida.
Los problemas surgen cuando:
- un proveedor retira un include SPF antiguo;
- una organización migra entre productos;
- el dominio referenciado desaparece;
- el proveedor publica un registro SPF inválido;
- un servicio heredado se cierra sin que el registro SPF del cliente sea actualizado.
Modo de fallo
RFC 7208 define comportamiento específico para include:.
Si la evaluación del dominio incluido produce none — por ejemplo porque no existe un registro SPF allí — la evaluación del include produce permerror.
Eso significa que una dependencia de terceros rota puede afectar la evaluación SPF del dominio del cliente aunque nadie cambió el registro DNS del cliente.
Impacto en la entregabilidad
Una dependencia rota puede causar:
- SPF
permerror - pérdida de un pase SPF alineado para DMARC
- fallo de DMARC cuando DKIM alineado no pasa
- autenticación inconsistente entre carteras de clientes
- problemas de entrega repentinos sin cambio DNS local obvio
Esto es especialmente importante para MSP porque el mismo include de terceros puede aparecer en muchos dominios de clientes.
Una dependencia externa puede por lo tanto crear un fallo correlacionado en toda la cartera.
Cómo deben detectarlo los MSP
Las dependencias SPF deben ser monitoreadas continuamente.
Los MSP deben saber:
- qué proveedores aparecen en los registros SPF de clientes;
- qué dominios requieren esos proveedores;
- qué clientes dependen de cada proveedor;
- si esas dependencias aún resuelven correctamente; y
- si sus contenidos SPF han cambiado.
Que un registro DNS no cambie no significa que la política SPF efectiva no haya cambiado.
Sus dependencias pueden haber cambiado debajo de él.
V. 5. El Aplanamiento Estático de SPF Se Vuelve Obsoleto
Qué sucede
El aplanamiento de SPF a veces se usa para reducir búsquedas DNS.
En lugar de mantener un include de terceros:
v=spf1 include:spf.vendor.example ~alllas direcciones IP actuales detrás de ese include se resuelven y se colocan directamente en el registro SPF:
v=spf1 ip4:203.0.113.0/24 ip4:198.51.100.0/24 ~allPorque los mecanismos ip4 e ip6 no cuentan para el límite de búsqueda DNS de 10 términos de SPF, el aplanamiento puede reducir la presión de búsqueda.
Pero el aplanamiento estático transfiere la responsabilidad de mantener esas direcciones actuales del proveedor al administrador del dominio.
El problema
Los proveedores de email de terceros pueden cambiar su infraestructura de envío.
Pueden:
- agregar rangos IP;
- eliminar rangos IP;
- expandirse a nuevas regiones;
- mover infraestructura; o
- cambiar proveedores subyacentes.
Si el MSP copió las direcciones IP del proveedor hace seis meses y nunca las actualiza, el registro SPF aplanado se convierte en una instantánea obsoleta.
Modo de fallo
El correo que se origina de una IP de proveedor recién introducida puede ya no coincidir con el registro SPF aplanado.
SPF entonces falla en autenticar esa ruta de envío.
Nuevamente, DMARC no necesariamente falla: una firma DKIM alineada válida aún puede producir un pase DMARC.
Pero el dominio ha perdido una de sus rutas de autenticación.
Por qué esto importa para los MSP
El aplanamiento estático puede convertir un problema operacional — búsquedas DNS excesivas — en otro:
sincronización continua de infraestructura de envío de terceros.
En una gran cartera de clientes, mantener manualmente registros aplanados rápidamente se vuelve impráctico.
Mejor enfoque operacional
Si se usa aplanamiento, debe estar acompañado de monitoreo continuo y sincronización automatizada.
El MSP debe poder detectar cuando la política SPF autoritativa de un proveedor upstream cambia y actualizar la autorización efectiva en consecuencia.
El aplanamiento debe tratarse como un proceso gestionado activamente, no como un cambio DNS único.
Por Qué Los Problemas de SPF Se Vuelven Más Peligrosos a Escala MSP
El protocolo SPF subyacente es el mismo ya sea que una organización gestione un dominio o mil.
El riesgo operacional no lo es.
Los MSP introducen dependencias compartidas:
Plantillas SPF compartidas
        ↓
Infraestructura de envío compartida
        ↓
Servicios de terceros compartidos
        ↓
Automatización DNS compartida
        ↓
Cientos de dominios gestionados
Un error en la parte superior de esa cadena puede propagarse por toda la cartera.
Eso hace que la gobernanza de SPF sea tan importante como la configuración de SPF.
VI. Qué Deben Documentar los MSP
1. Inventario de Dependencias SPF
Mantenga un registro de:
- cada proveedor de email saliente;
- su autorización SPF requerida;
- clientes que usan ese proveedor;
- dominios Return-Path asociados;
- dependencias SPF anidadas; y
- consumo actual de búsquedas DNS.
Esto hace posible entender el radio de explosión de un cambio de proveedor.
2. Fuentes de Envío Reales
La configuración DNS sola no muestra todo lo que usa el dominio de un cliente.
Compare la autorización SPF contra la infraestructura de envío observada de telemetría de autenticación e informes agregados DMARC.
Las fuentes desconocidas deben ser investigadas.
Las fuentes legítimas pueden necesitar autorización.
Las fuentes no autorizadas pueden indicar suplantación o un servicio no aprobado.
3. Mapeo de Return-Path y Subdominios
Documente las identidades SPF reales usadas por cada servicio de envío.
Por ejemplo:
Microsoft 365
From: client.com
Return-Path: client.com

Plataforma Transaccional
From: client.com
Return-Path: bounce.client.com

Plataforma de Marketing
From: client.com
Return-Path: marketing.client.com
Esto hace que los problemas de autenticación y alineación DMARC sean mucho más fáciles de diagnosticar.
4. Control de Cambios SPF
Antes de implementar un cambio SPF, valide:
- total de términos que causan consultas DNS;
- includes anidados;
- autorización de IP de envío;
- dominios Return-Path;
- dependencias de terceros;
- sintaxis SPF; y
- alineación DMARC esperada.
Para configuraciones compartidas, calcule qué dominios de clientes se verán afectados antes de la implementación.
5. Eliminación de Remitentes Heredados
Los registros SPF tienden a acumular servicios antiguos.
Cada autorización innecesaria:
- aumenta la complejidad;
- puede consumir búsquedas DNS;
- expande el conjunto de infraestructura autorizada para enviar; y
- hace que la solución de problemas futura sea más difícil.
Descontinuar un servicio debe incluir eliminar su autorización SPF.
SPF Es Solo Una Parte de DMARC
SPF no debe evaluarse de forma aislada.
Bajo DMARC, el dominio From visible debe alinearse con al menos un identificador autenticado exitosamente.
En términos prácticos:
PASE SPF Alineado
        O
PASE DKIM Alineado
        ↓
     PASE DMARC
Si ninguno produce un pase alineado:
Sin PASE SPF alineado
        +
Sin PASE DKIM alineado
        ↓
     FALLO DMARC
Esta distinción es crítica al solucionar problemas de entregabilidad.
Un error SPF no significa automáticamente que DMARC falló.
Del mismo modo, un pass SPF no significa automáticamente que DMARC pasó si el dominio SPF autenticado no se alinea con el dominio From visible.
Los requisitos DMARC actuales están definidos por RFC 9989, publicado en mayo de 2026, que reemplaza la especificación DMARC original en RFC 7489.
Cómo Skysnag Ayuda a los MSP a Gestionar SPF a Escala
Gestionar SPF manualmente se vuelve cada vez más difícil a medida que crece el número de clientes, servicios de envío y dependencias DNS.
La plataforma MSP de Skysnag está diseñada para centralizar y automatizar la gestión de autenticación de email en entornos de clientes.
VII. Gestión Multi-Inquilino
Gestione dominios de clientes a través de un entorno MSP centralizado en lugar de solucionar problemas de cada dominio de forma independiente.
Esto proporciona a los equipos MSP visibilidad a nivel de cartera sobre configuración de autenticación y actividad de envío.
VIII. Descubrimiento Automatizado de Remitentes
Skysnag identifica fuentes de envío salientes para que los MSP puedan entender qué infraestructura está realmente usando los dominios de clientes.
Esto ayuda a distinguir remitentes legítimos pero no documentados de fuentes no autorizadas.
IX. Hosting y Optimización de SPF
Skysnag proporciona gestión y optimización automatizada de SPF diseñada para prevenir fallos DNS y reducir los riesgos operacionales asociados con mantener manualmente configuraciones SPF complejas.
X. Aplanamiento de SPF y Prevención de Desviación
Donde la optimización SPF requiere aplanamiento, la gestión continua es crítica.
Las capacidades de hosting y optimización SPF de Skysnag incluyen aplanamiento automatizado y prevención de desviación, reduciendo el riesgo de que la autorización estática se vuelva obsoleta a medida que cambia la infraestructura de envío.
XI. Análisis DMARC Centralizado
Los datos agregados DMARC proporcionan visibilidad sobre resultados de autenticación entre fuentes de envío.
Combinado con gestión centralizada, esto permite a los MSP identificar problemas de autenticación sin investigar manualmente sistemas de correo individuales.
XII. Gestión Completa de Autenticación de Email
SPF es solo un componente de la autenticación de email moderna.
Skysnag permite a los MSP gestionar:
- DMARC
- SPF
- DKIM
- MTA-STS
- TLS-RPT
- BIMI
desde un entorno unificado.
Conclusiones Clave
SPF tiene un límite estricto de búsqueda DNS de 10 términos.
Excederlo resulta en permerror. Las dependencias SPF anidadas cuentan para ese límite.
Las políticas SPF no se heredan automáticamente de dominios padres.
Los MSP necesitan entender los dominios RFC5321.MailFrom reales usados por los servicios de envío de sus clientes.
Un registro SPF válido aún puede autorizar la infraestructura incorrecta.
La configuración debe compararse con las fuentes de envío reales.
Los includes SPF de terceros son dependencias externas.
Un cambio DNS del lado del proveedor puede afectar la autenticación del cliente sin ningún cambio en el propio registro SPF del cliente.
El aplanamiento estático de SPF requiere mantenimiento continuo.
Los cambios de infraestructura del proveedor pueden hacer obsoletas las autorizaciones IP previamente correctas.
El fallo de SPF no es automáticamente fallo de DMARC.
DKIM alineado puede satisfacer DMARC independientemente.
A escala MSP, la visibilidad importa tanto como la configuración.
Las plantillas e infraestructura compartidas convierten errores DNS individuales en riesgos operacionales a nivel de cartera.
XIII. Gestione SPF en Toda Su Cartera de Clientes
Los problemas de SPF se vuelven más difíciles de detectar — y más costosos de corregir — a medida que crece el número de dominios gestionados.
Skysnag proporciona a MSP y MSSP gestión centralizada de autenticación de email, descubrimiento automatizado de remitentes, optimización SPF, visibilidad DMARC y gestión multi-inquilino diseñada para escala.
Prevenga la desviación de autenticación antes de que se convierta en un incidente de entregabilidad del cliente.